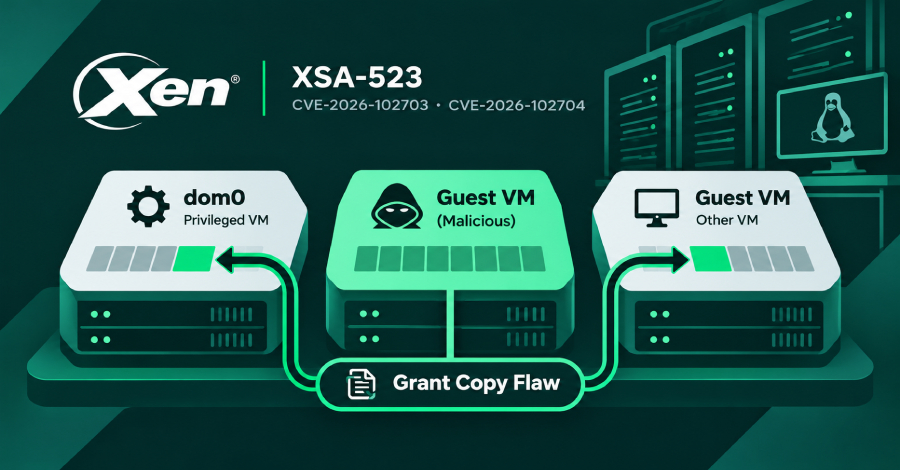
Xen Project merilis advisory XSA-523 pada 3 November 2026 untuk dua celah di hypervisor Xen, CVE-2026-102703 dan CVE-2026-102704. Keduanya memungkinkan sebuah mesin virtual (guest) yang berniat jahat membaca dan menulis memori milik domain lain di host yang sama, termasuk Dom0 yang mengendalikan host. Advisory tidak menyebut adanya serangan yang memanfaatkan celah ini.
Apa yang salah di operasi grant copy
Grant copy adalah mekanisme Xen untuk menyalin data antar mesin virtual. Pada CVE-2026-102703, Xen salah memvalidasi ulang data cache internalnya saat memproses batch operasi grant copy di rentang alamat yang berdekatan, sehingga nomor frame dan grant reference bisa tertukar. Pada CVE-2026-102704, pemeriksaan yang seharusnya membatasi penyalinan berdasarkan nomor frame hanya untuk memori milik pemanggil sendiri ditempatkan di posisi yang keliru.
Hasilnya, batas isolasi antar mesin virtual bisa ditembus. Bagi penyedia hosting, cloud privat, atau perusahaan yang menjalankan beban kerja pihak berbeda di satu host Xen, isolasi itulah yang menjadi dasar keamanannya. Vates, pendukung XCP-ng, menilai dampaknya Kritis. Advisory tidak mencantumkan skor CVSS maupun arsitektur prosesor tertentu.
Xen Project mengkredit Anthropic sebagai penemu celah ini dengan bantuan model Claude. Stephan Lipp dari Ada Logics memvalidasi temuan itu, dan tim CodeAnt AI Security Research melaporkan masalah yang sama secara terpisah.
Versi terdampak dan perbaikan
Semua versi Xen dari 4.6 ke atas terdampak. Xen 4.5 dan yang lebih lama tidak terdampak. Xen Project menerbitkan patch untuk cabang xen-unstable, 4.19.x, 4.18.x, dan 4.17.x. Versi 4.6 sampai 4.16 tidak mendapat patch di advisory, dan dukungan keamanan 4.16 sudah berakhir pada 2 Desember 2024.
Distribusi mulai menyusul. XCP-ng 8.3 merilis paket xen-4.17.7-4.2.xcpng8.3 pada 3 November dan host perlu di-reboot. Qubes OS 4.3 menyediakan paket Xen 4.19.6-3 untuk dom0. Menurut pelacak keamanan Debian per 4 November, paket xen di bookworm, trixie, dan forky masih rentan, sedangkan di sid sudah diperbaiki.
Langkah yang perlu diambil administrator
Xen Project menyatakan tidak ada mitigasi yang diketahui, jadi satu-satunya jalan adalah memasang patch. Administrator sebaiknya mendata semua host Xen, memeriksa versi yang berjalan, lalu memasang pembaruan dari vendor atau distribusi masing-masing begitu tersedia. Setelah itu, jadwalkan reboot host. Pengguna Qubes OS yang memakai Anti Evil Maid perlu me-reseal passphrase karena nilai PCR18 dan PCR19 berubah.
Host di cabang 4.16 atau yang lebih lama tidak akan menerima patch dari proyek, sehingga perlu direncanakan migrasi ke cabang yang masih didukung. Sambil menunggu, batasi siapa yang boleh menjalankan mesin virtual di host tersebut, karena pemicunya adalah guest yang dikendalikan penyerang.
Sumber: Xen Security Advisory XSA-523 dan The Hacker News. Gambar: The Hacker News.