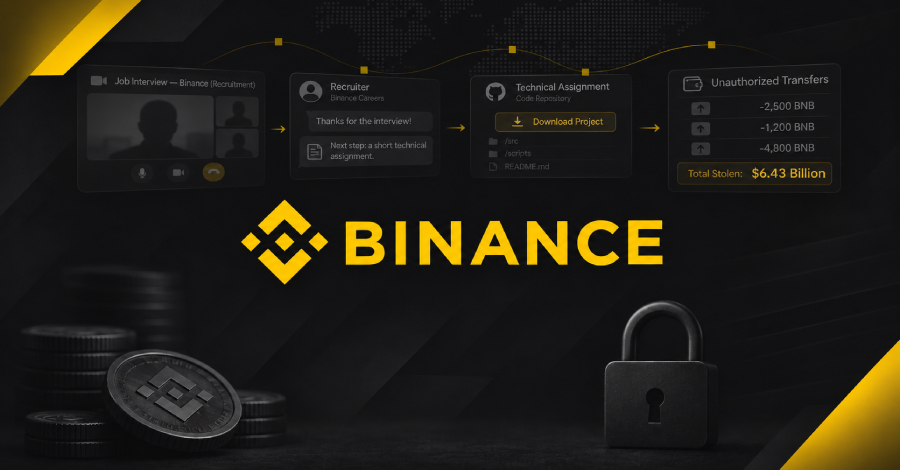
Binance mengumumkan pada 3 November 2026 hasil penelusuran atas pencurian aset dari bursanya, yang menurut The Hacker News bernilai 6,43 miliar dolar AS. Laporan Reuters pada 30 Oktober menyebut angka 6,3 miliar dolar, jadi nilai yang beredar berbeda antar laporan. Binance menegaskan ini bukan satu pembobolan tunggal atau phishing biasa, melainkan rangkaian langkah yang berjalan berbulan-bulan.
Rantai serangan menurut Binance
Pada Juni 2026, seorang insinyur DevOps dompet mencari alat AI lalu mengunduh installer Homebrew yang sudah ditanami malware. Binance mendeteksinya dan merotasi kredensial terkait, tetapi informasi tentang peran insinyur itu dan rekan satu timnya sudah terpapar. Pada September, pelaku menyamar sebagai “Project Director” dan menghubungi insinyur kedua lewat platform pencarian kerja. Ia diwawancarai oleh HR palsu, lalu oleh sosok yang mengaku CEO perusahaan yang tidak ada, dan di akhir diminta mengunduh repositori “tugas” ke komputer kerjanya. Isinya mengganti komponen alat pengembangan dengan versi beracun, menghubungi server penyerang, dan menghapus jejak forensik.
Pada 20 Oktober, penyerang memakai mesin insinyur kedua dan menyalahgunakan alat AI internal untuk menguasai dua insinyur lain. Pada 29 Oktober, antara pukul 17.15 dan 19.56, mereka memakai token deployment kontainer yang ditemukan di salah satu komputer, menjalankan kontainer, dan memicu skrip penyerangan. Dari situ pelaku memakai layanan penandatanganan Binance untuk memulai transaksi di luar alur penarikan normal.
Pelaku dan respons Binance
Menurut Reuters, TRM Labs dan Chainalysis menyalahkan Korea Utara dengan tingkat keyakinan tinggi, dan Elliptic berpendapat sama. NewsBytes menulis bahwa pemerintah AS belum menyatakan hal itu secara resmi, jadi atribusi ini masih berasal dari firma analitik. Co-CEO Richard Teng menyatakan dana nasabah aman dan Binance menutup seluruh kerugian. Reuters mencatat sekitar 3 miliar dolar sudah dibekukan pada 30 Oktober.
Binance membangun ulang sistem dompet, alat AI internal, dan kontrol aksesnya di lingkungan baru. Perusahaan juga mengganti perangkat yang terdampak, mencabut kredensial dan token terkait, serta memindai seluruh perangkat karyawan. Binance mengaku sudah menggagalkan 57 kasus yang diduga terkait Korea Utara sepanjang tahun ini. Laporan tidak memuat nomor CVE.
Langkah bagi tim teknis
Binance tidak menerbitkan daftar langkah untuk pembaca, tetapi pola serangannya memberi pelajaran praktis. Jangan menjalankan repositori “tugas tes” dari pewawancara di komputer kerja, gunakan mesin atau mesin virtual terpisah. Unduh alat pengembangan hanya dari sumber resmi, karena kasus serupa pernah muncul lewat ekstensi Claude Code palsu di marketplace Cursor. Batasi masa berlaku dan jangkauan token deployment, serta tinjau akses yang dimiliki alat AI internal di perusahaan Anda.
Sumber: The Hacker News, Reuters lewat Virginia Business, dan NewsBytes. Gambar: The Hacker News.