Kategori: Keamanan Siber
-
Keystone Hancurkan 18.835 Dompet Kripto Setelah Kunci Autentikasi Perangkat Bocor, 25.964 Data Pembeli Ikut Terambil
Keystone mengumumkan penyerang membobol situs resminya pada 20 Oktober dan mengambil kunci autentikasi perangkat serta 25.964 data pembelian. Sebanyak 18.835 dompet di gudang akan dihancurkan, sementara frasa pemulihan dan kunci privat disebut aman.
-
Dua Celah Kritis Wasmtime Memungkinkan Modul WebAssembly Jahat Lolos dari Sandbox, Skor CVSS 9,9
Tim Wasmtime menerbitkan dua advisory kritis berskor CVSS 9,9 untuk compiler Cranelift. Modul WebAssembly buatan penyerang bisa keluar dari sandbox, dan perbaikan tersedia di versi 36.0.19, 48.0.7, 49.0.4, dan 50.0.0.
-
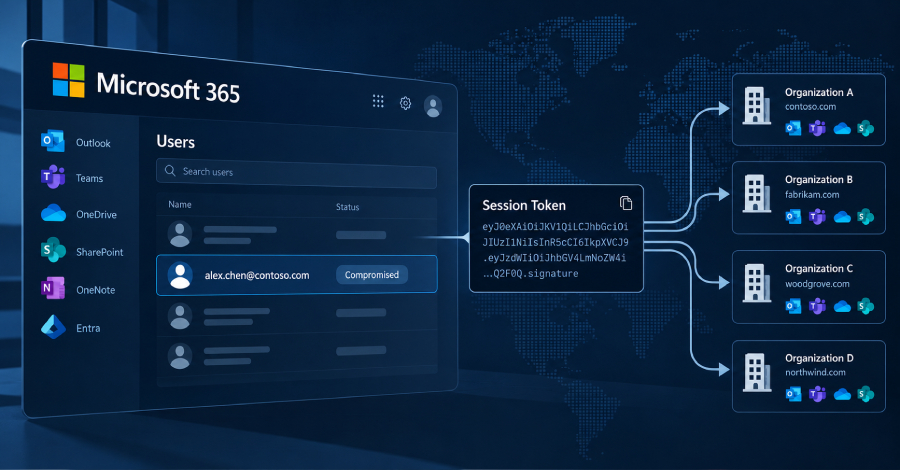
Huntress: Serangan Token Replay Bobol 97 Akun Microsoft 365 di 79 Organisasi Tanpa Mencuri Kata Sandi
Peneliti Huntress melaporkan kampanye yang membajak sesi Microsoft 365 di 79 organisasi selama sekitar sepuluh minggu. Penyerang memakai token sesi curian, jadi kata sandi tidak diperlukan.
-
Kampanye Gheist Pakai Token GitHub Curian untuk Menguras Secret Repositori Privat, Wiz Temukan 13.500 Branch Berbahaya
Wiz melaporkan kampanye Gheist yang memakai token GitHub curian untuk mencetak secret repositori ke log Actions. Lebih dari 850 akun disusupi dan kampanye masih berjalan per 24 Oktober.
-
Data 11,7 Juta Akun CAPCOM ID Bocor, Capcom Sebut 196 Kata Sandi Diubah Tanpa Izin
Capcom mengonfirmasi pihak ketiga masuk ke sistem CAPCOM ID dan mengakses 11.774.247 rekaman berisi alamat surel dan metadata akun. Kata sandi pelanggan disebut tidak bocor, tetapi 196 akun diubah sandinya tanpa izin.
-
Celah Brotli CVE-2026-111497 Ternyata Juga Kena .NET, FFmpeg, ClickHouse, dan Apache Arrow, Microsoft Mulai Rilis Perbaikan
Peneliti JFrog merinci bahwa bug dekoder Brotli CVE-2026-111497 juga menjangkau .NET, FFmpeg, ClickHouse, dan Apache Arrow. Microsoft mengumumkan pembaruan .NET pada 25 Oktober, sedangkan perbaikan ClickHouse dan Arrow belum dirilis.
-
Celah AuthMask di Microsoft Authenticator Android Bisa Serahkan Token Akun Kerja ke Aplikasi Tanpa Izin
Peneliti Enclave merinci CVE-2026-80097, celah di Microsoft Authenticator untuk Android yang memungkinkan aplikasi tanpa izin apa pun meminta token akun kerja. Microsoft sudah memperbaikinya di versi 6.2606.4246.
-
Bootkit UEFI BlackX Tembus Secure Boot di Windows yang Sudah Ditambal, Kaspersky Kaitkan dengan APT41
Kaspersky menemukan bootkit UEFI bernama BlackX yang melewati Secure Boot lewat celah Baton Drop (CVE-2022-21894) di mesin Windows yang sudah ditambal. Pelakunya diduga APT41 dengan tingkat keyakinan sedang, dan korbannya instansi diplomatik di Asia Tengah.
-
Agen Skynet Membajak Server AI yang Terbuka di Internet, Symantec: Bisa Berjalan 100.000 Langkah Tanpa Pengawasan
Symantec merekam agen serangan otonom bernama Skynet lewat honeypot AI. Agen ini membajak model AI yang terpapar internet, lalu memakainya untuk memindai server, mencuri kredensial, dan memasang penambang kripto.
-
Berkas AGENTS.md Berbahaya di Folder Downloads Bisa Membajak Codex dan Claude Code, Peneliti Peringatkan
Forever Security menunjukkan bahwa berkas AGENTS.md berbahaya di folder Downloads bisa membuat agen pemrograman AI menjalankan perintah penyerang. Tidak ada patch, karena agen bekerja sesuai desainnya.
-
Celah Kritis TokenGuard Laravel CVE-2026-114509 Bisa Dipakai Masuk sebagai Pengguna Lain, PoC Publik Sudah Beredar
Laravel menerbitkan advisory CVE-2026-114509, celah autentikasi di TokenGuard yang dinilai kritis dengan skor CVSS v4 9,2. Perbaikan ada di Laravel 12.68.0 dan 13.29.0, dan kode bukti konsep sudah beredar publik.
-
Peneliti Laporkan Celah Tailscale SSH yang Belum Ditambal, Satu Perangkat Terbobol Bisa Naik ke Root di Server Lain
Erica Windisch dari Cyberdione Labs melaporkan rangkaian celah di Tailscale SSH, headscale, dan komponen lain yang disebut Tailworm. Belum ada CVE maupun patch, dan temuan ini belum direproduksi pihak independen.