Kategori: Hacking
-
Kunci Master yang Tak Pernah Dicabut Jadi Pintu Masuk Peretas ke Pipeline Rilis LiteLLM
Analisis akar masalah LiteLLM menunjukkan versi berbahaya 1.107.0 di PyPI dan Docker berawal dari kunci master yang bocor ke repositori publik sejak Mei 2026 dan tidak pernah dicabut. Pengguna yang sempat memasang versi itu perlu membangun ulang sistem dan mengganti semua kredensial.
-
Node.js Tambal 10 Celah Keamanan, Bug di Dekompresi Brotli Bisa Berujung Eksekusi Kode
Node.js merilis versi 22.23.4, 24.22.1, dan 26.12.1 untuk menambal 10 CVE, empat di antaranya berisiko tinggi. Versi yang sudah end-of-life ikut rentan tapi tidak ditambal.
-
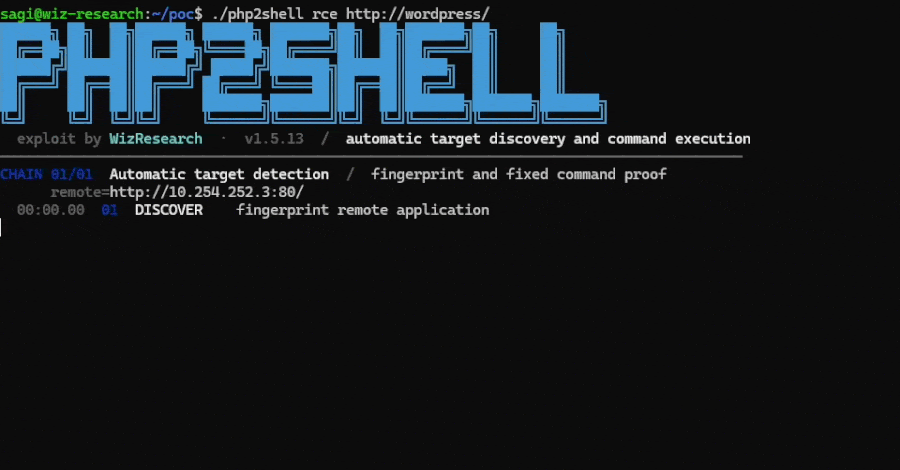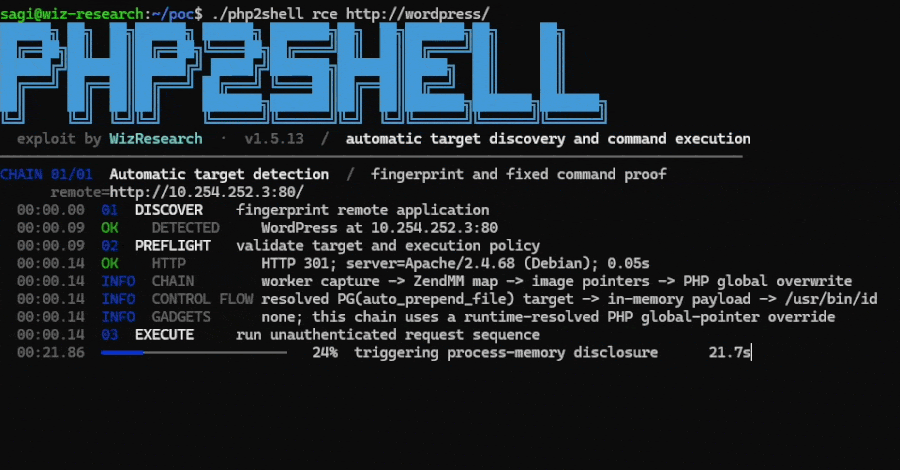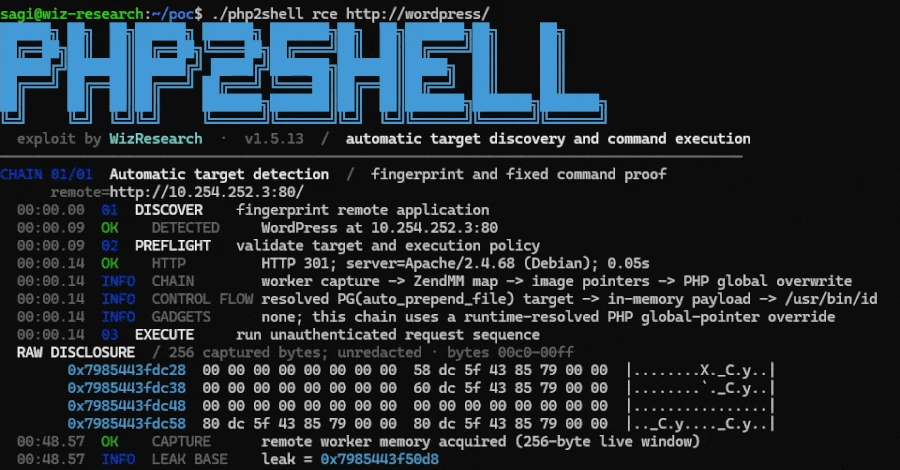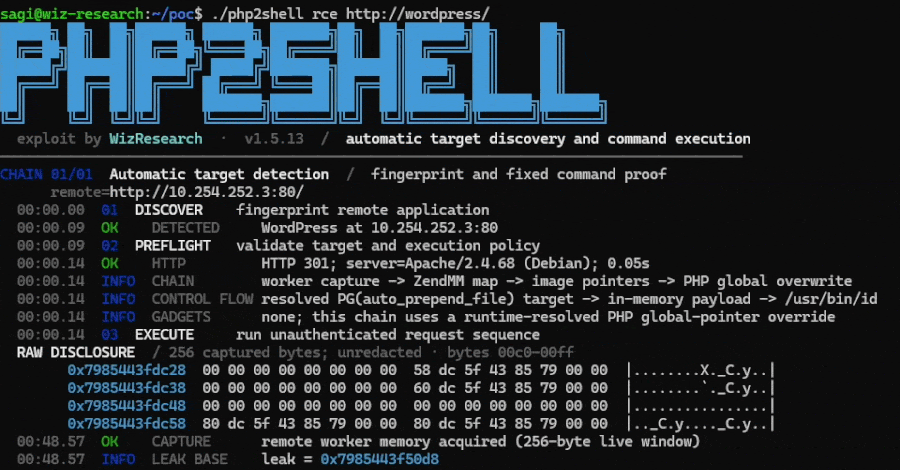
PHP2Shell: Dua Celah Kritis di PHP Sudah Diserang, Hampir Semua Versi Sejak 5.4 Terdampak
PHP merilis patch darurat untuk CVE-2026-109618 dan CVE-2026-109619. Amazon mendeteksi percobaan serangan sejak 17 Oktober, empat hari sebelum celahnya diumumkan.
-
Bootkit BlackX Tembus Secure Boot di Windows yang Sudah Ditambal, Kaspersky Kaitkan dengan APT41
Kaspersky menemukan bootkit UEFI BlackX yang memanfaatkan celah Baton Drop untuk melewati Secure Boot pada Windows yang sudah diperbarui. Kuncinya ada pada pencabutan sertifikat PCA 2011 yang harus dilakukan admin secara manual.