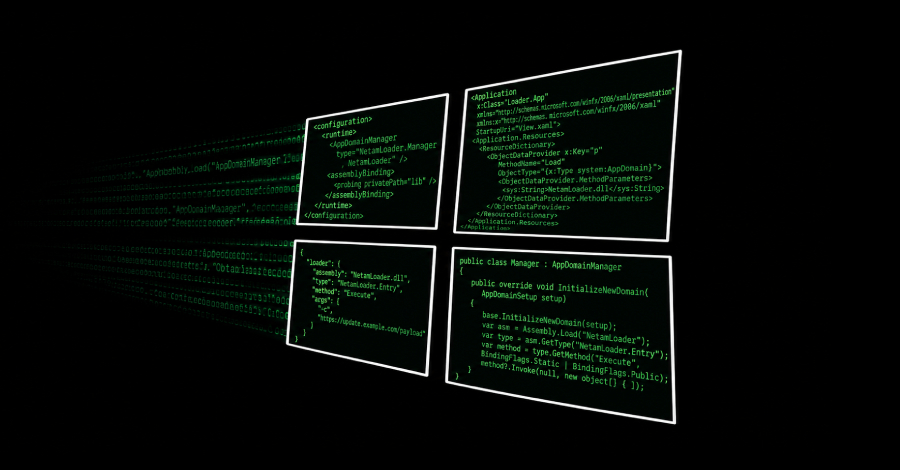
Peneliti Kaspersky GReAT mengungkap NetamLoader, kerangka malware yang sebelumnya tidak dikenal, dalam serangan terhadap satu sistem Windows 10 versi khusus yang hanya dipakai instansi pemerintah di sebuah negara Asia. Kaspersky merilis temuannya pada 29 Oktober 2026, dan The Hacker News mengangkatnya pada 1 November. Kaspersky belum mengaitkan serangan ini dengan kelompok peretas mana pun, dan laporan tidak menyebut nomor CVE.
Cara kerja yang dilaporkan Kaspersky
Penyelidikan bermula dari berkas konfigurasi mencurigakan di dalam arsip yang tersimpan di folder pembaruan Windows. Sebagian besar isi arsip tampak sah, termasuk komponen alat manajemen tambalan Patch My PC dan modul yang ditandatangani Microsoft. Penyerang hanya mengubah berkas pendukung agar perangkat lunak asli itu memuat instruksi berbahaya. Kaspersky menegaskan temuannya tidak menunjukkan Patch My PC atau sistem distribusinya dibobol.
Setelah aktif, NetamLoader membuka muatannya lewat beberapa lapis penyandian, kompresi, dan enkripsi, lalu memindahkan eksekusi ke proses Windows yang sah supaya sulit dilacak. Malware ini juga mengganggu fungsi pemindaian antimalware dan menghapus jejak yang berguna bagi penyelidik, seperti berkas cache dan log penggunaan .NET. Setelah itu ia menghubungi server milik penyerang untuk menerima kode tambahan. Konfigurasi yang dianalisis menunda kontak pertama selama 20 sampai 40 menit, dan bila server tidak membalas dengan benar, malware menunggu 22 sampai 28 jam sebelum mencoba lagi.
Kaspersky menduga ini serangan rantai pasok perangkat lunak karena lokasi dan isi arsipnya, tetapi para peneliti tidak melihat bagaimana arsip itu sampai ke korban. Telemetri Kaspersky hanya mencatat satu korban, sehingga belum jelas apakah ada sistem lain yang terkena atau data apa yang dicuri. Teknik penumpangan pada berkas sah ini mirip pola yang pernah kami bahas di kampanye malware Yoba, meski tidak ada bukti kedua kasus berhubungan.
Dampak bagi pembaca di Indonesia
Kaspersky tidak menyebut negara korban, jadi tidak ada dasar untuk mengatakan Indonesia terdampak. Namun polanya relevan bagi tim TI instansi dan perusahaan di sini: penyerang memanfaatkan jalur pembaruan dan alat manajemen tambalan, yang biasanya dipercaya penuh oleh sistem keamanan.
Langkah yang perlu diambil
Kaspersky menyarankan pengelola sistem mengaudit saluran pembaruan perangkat lunak. Pantau folder pembaruan untuk berkas eksekusi dan berkas konfigurasi yang tidak dikenal, pastikan asal setiap paket pembaruan, dan izinkan alat manajemen pihak ketiga berjalan hanya dari lokasi yang disetujui. Simpan log di luar komputer pengguna agar penyerang tidak bisa menghapus buktinya, dan beri peringatan bila log lokal tiba-tiba kosong. Tim keamanan juga perlu memeriksa koneksi keluar yang jarang dan terenkripsi ke server yang tidak dikenal, termasuk yang berada di belakang jaringan pengantar konten. Daftar indikator teknis lengkap tersedia di laporan Securelist milik Kaspersky.
Sumber: siaran pers Kaspersky dan The Hacker News. Gambar: The Hacker News.