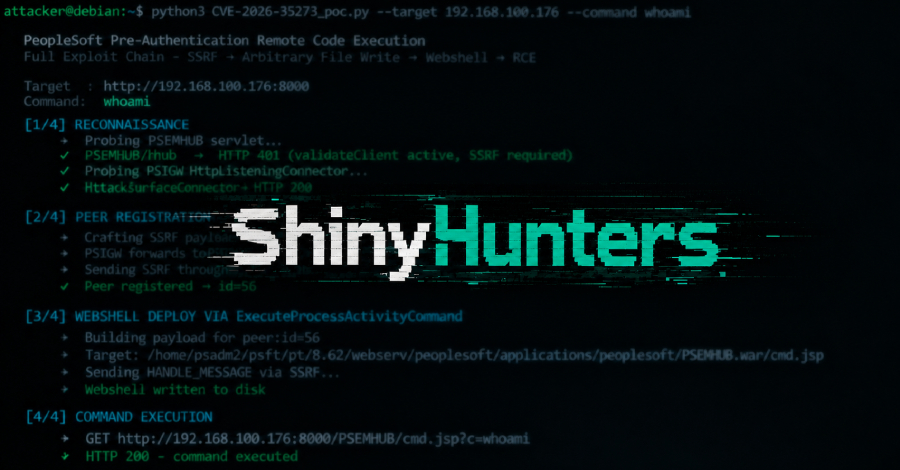
Celah zero-day di Oracle PeopleSoft yang dipakai kelompok pemeras ShinyHunters ternyata bukan satu kelemahan, melainkan tiga yang dirangkai. The Hacker News melaporkan hal itu pada 28 Oktober. Pelacakan masih memakai satu nomor, CVE-2026-35273, dengan skor CVSS 9,8 dan tanpa kebutuhan login.
Apa yang terdampak
Oracle mencantumkan PeopleSoft Enterprise PeopleTools 8.61 dan 8.62 sebagai versi terdampak, dan menyebut pelanggan PeopleSoft Enterprise lain mungkin ikut terkena. Komponen yang disebut adalah Updates Environment Management. Oracle menerbitkan peringatan keamanan di luar jadwal pada 10 Juni 2026, dan tambalannya terdokumentasi di dokumen Oracle Support CPU187.
Menurut The Hacker News, rantai itu dimulai dari server-side request forgery di Integration Gateway yang menjangkau Environment Management Hub. Komponen kedua ini memercayai permintaan dari alamat lokal secara bawaan, sehingga penyerang tanpa akun bisa mencapai eksekusi kode jarak jauh. Zero Day Initiative sedang bekerja sama dengan Oracle untuk memberi nomor CVE terpisah pada tiap kelemahan. Sampai laporan ini ditulis, baru satu nomor yang tercatat. Detail rantai tiga kelemahan ini baru bersumber dari satu laporan, jadi pembaca sebaiknya mengikuti pembaruan dari Oracle dan ZDI.
Mandiant dan Google Threat Intelligence Group, kata laporan itu, melacak ShinyHunters sebagai UNC6240. Eksploitasi berlangsung sejak 27 Mei sampai 9 Juni 2026, sebelum Oracle menerbitkan advisori, dan sasaran awalnya kebanyakan universitas. Gelombang lanjutan pada September meluas ke sektor teknologi, jasa TI, kesehatan, pertanian, transportasi, dan pemerintahan. Celah ini juga masuk katalog celah yang dieksploitasi milik CISA. Pola serupa pernah kami tulis di celah Oracle E-Business Suite yang mulai dijajaki penyerang.
Mengapa patch saja belum cukup
Riset Trend Micro tertanggal 18 Juni menyebut instalasi yang sudah tertambal sebelum advisori Oracle pun tetap terdampak, karena pengerasan filter serialisasi sebelumnya tidak mencakup jalur kode ini. Trend Micro juga mencatat aktivitasnya sulit dikenali lewat pemantauan proses atau tanda tangan jaringan. Oracle belum menyatakan apakah menambal menghapus akses yang sudah diperoleh penyerang, sehingga sistem yang mungkin sudah dibobol tetap perlu diselidiki.
Langkah yang perlu diambil
Administrator PeopleSoft di kampus, instansi, dan perusahaan Indonesia sebaiknya memasang patch dari Oracle di semua instalasi PeopleTools 8.61 dan 8.62, lalu memeriksa tanda pembobolan. Mandiant menegaskan pemblokiran berbasis jalur di WAF bukan pengganti patch. Jika patch belum bisa dipasang, Oracle menyarankan menonaktifkan layanan Environment Management Hub pada instalasi multi-server atau menghapus aplikasi PSEMHUB pada instalasi satu server.
Host yang terbukti memuat web shell harus dianggap sudah diambil alih. Simpan barang bukti, ganti kredensial yang bisa dijangkau dari lapisan PeopleSoft, dan siapkan diri menghadapi pemerasan, karena ShinyHunters mencuri data lalu menuntut bayaran. Trend Micro juga menyarankan membatasi akses ke Integration Broker gateway, memisahkan gateway dari servlet manajemen, dan membatasi lalu lintas SMB keluar dari server web.
Sumber: The Hacker News, Oracle Security Alert, dan Trend Micro Research. Gambar: The Hacker News.