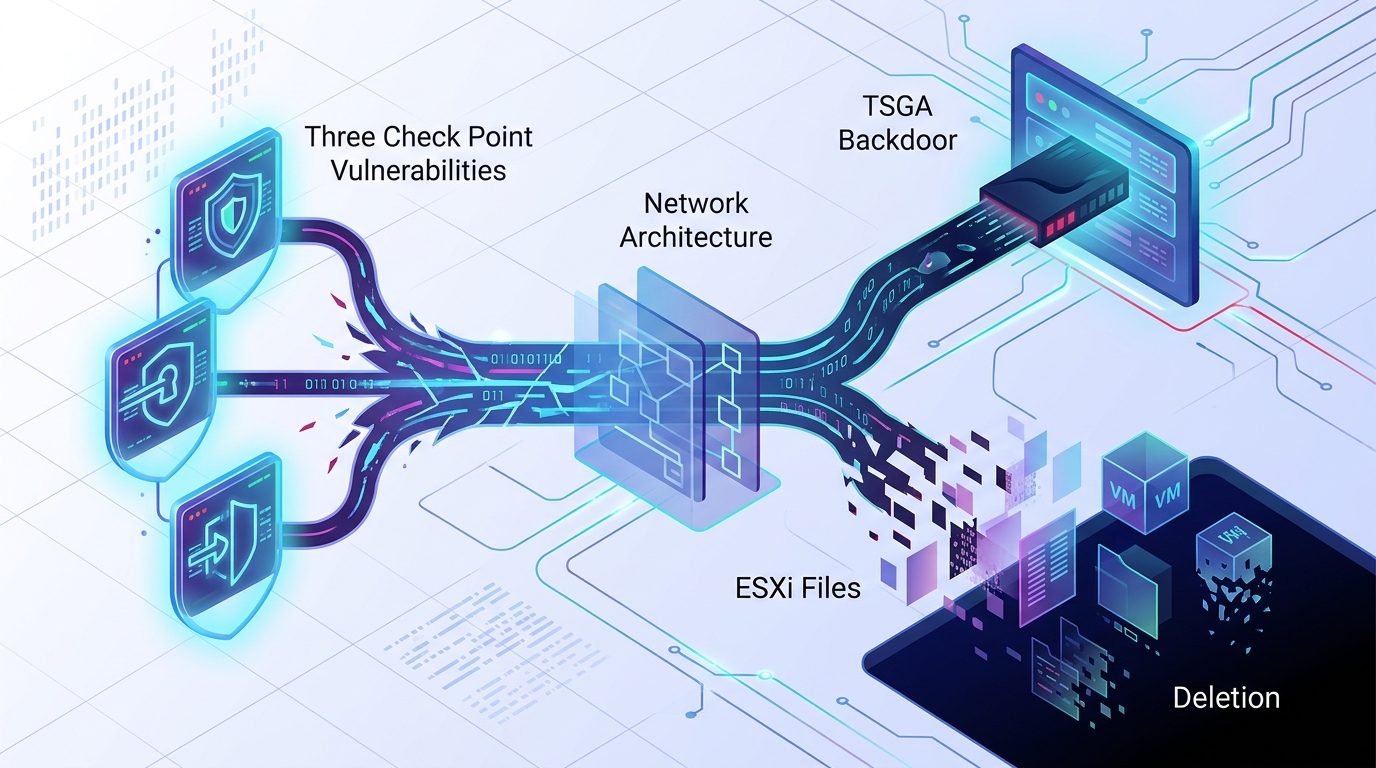
Kelompok peretas yang belum teridentifikasi mengeksploitasi celah keamanan pada perangkat Check Point Security Gateway yang belum diperbarui untuk memasang backdoor bernama TSGA dan menghapus file pada server VMware ESXi. Check Point melaporkan bahwa serangan ini bermula pada 30 Oktober 2026 dengan menargetkan organisasi di Israel, lalu meluas ke berbagai negara dan sektor industri pada gelombang kedua tanggal 2 November 2026.
Dalam serangan gelombang pertama yang berasal dari alamat IP 130.94.19.204, pelaku masuk melalui portal Mobile Access yang rentan menggunakan eksploitasi PHP2Shell yang terkait dengan CVE-2026-109618 dan CVE-2026-109619. Setelah mendapatkan akses awal pada akun layanan portal, penyerang meningkatkan hak akses menjadi root melalui celah baru pada antarmuka DynamicCLI di sistem operasi Gaia OS yang dilacak sebagai CVE-2026-123039.
Mekanisme Serangan dari Backdoor TSGA hingga Wiper ESXi
Celah CVE-2026-123039 memiliki skor CVSS 7.8 dan terjadi akibat hilangnya pemeriksaan otorisasi pada layanan DynamicCLI. Proses dynamic_server berjalan sebagai root dan menerima perintah melalui berkas /tmp/dynamic_socket. Sistem yang rentan memberi izin kepada setiap pengguna lokal untuk menulis ke socket tersebut tanpa memverifikasi pengirim perintah. Check Point mencatat bahwa celah eskalasi hak akses lokal ini telah dieksploitasi secara aktif terhadap sekitar dua lusin pelanggan.
Setelah mengantongi akses root, pelaku menanam PHP web shell di dalam direktori templat portal untuk menjalankan perintah sistem dan mengunggah berkas. Penyerang kemudian memasang implan Linux bernama TSGA yang berjalan sebagai proses slot_CPconfigdaemon, beserta komponen jaringan TSProxy yang ditulis ke /lib/libcpfwcommon.so. Komponen ini menyuntikkan kode ke proses perangkat untuk menyembunyikan koneksi penyerang di balik lalu lintas normal, mencuri konfigurasi, mempertahankan akses lewat cadangan sistem, dan memanipulasi log biner firewall.
Pada sejumlah target di gelombang pertama, penyerang memasang pemindai jaringan gogo untuk memetakan aset internal. Pelaku lalu berpindah secara lateral ke host VMware ESXi melalui koneksi SSH menggunakan akun layanan vpxuser dan menjalankan malware penghapus data bernama destroy_v6. Wiper berbasis ELF Linux ini menelusuri direktori target, menimpa seluruh berkas dengan angka nol, lalu menghapusnya dan meninggalkan catatan bertema politik bernama DREAM_ANNEXATION.txt di setiap direktori.
Peneliti Check Point menemukan bahwa TSGA dan TSProxy memiliki kesamaan kode serta material kriptografi dengan PhiliKit, sebuah perangkat peretasan yang sebelumnya dikaitkan oleh ESET pada Juni 2026 dengan kelompok spionase siber Armory Castle atau UNC5221. Meski aktivitas pemindaian terjadi pada jam kerja standar di China dan memakai infrastruktur VPS LightNode, Check Point menegaskan belum ada bukti kuat untuk memastikan pelaku di balik operasi ini. Penggunaan wiper dan catatan politik membuka kemungkinan pemakaian ulang alat, keterlibatan broker akses awal, atau operasi bendera palsu.
Daftar Versi Terdampak dan Langkah Mitigasi Administrator
Kerentanan CVE-2026-123039 berdampak pada rilis perangkat lunak Check Point versi R82.20, R82.10, R82, R81.20, R81.10, dan R81 untuk jajaran produk berikut:
- Check Point Force Firewalls
- Check Point Management dan Log Servers
- Multi-Domain Security Management dan Multi-Domain Log Server
- Maestro Orchestrator
Perangkat Spark Firewalls dan layanan Smart-1 Cloud tidak terdampak oleh celah ini. Bagi administrator sistem dan tim keamanan TI di Indonesia yang mengelola perangkat Check Point di atas, berikut langkah mitigasi dan pemeriksaan yang perlu segera dilakukan:
- Pasang pembaruan Jumbo Hotfix resmi dari Check Point yang dimulai dari versi R82.20 Take 14, R82.10 Take 52, R82 Take 132, dan R81.20 Take 174, serta pastikan celah CVE-2026-109618 dan CVE-2026-109619 pada portal Mobile Access sudah ditambal.
- Periksa izin berkas /tmp/dynamic_socket setelah pembaruan untuk memastikan nilainya telah berubah menjadi 0660 dengan kepemilikan root config, bukan lagi 0777.
- Periksa berkas catatan /var/log/dynamicCli.log untuk mencari eksekusi perintah di luar pembungkus Clish normal, lalu cocokkan temuan tersebut dengan catatan login dan aktivitas portal.
- Jika pembaruan belum dapat langsung dipasang, hentikan sementara proses dynamic_server untuk menutup jalur eskalasi hak akses ini, dengan konsekuensi perintah Dynamic CLI tidak dapat digunakan selama layanan dimatikan.
Sumber: The Hacker News, Cyber Security News. Gambar: Ilustrasi AI