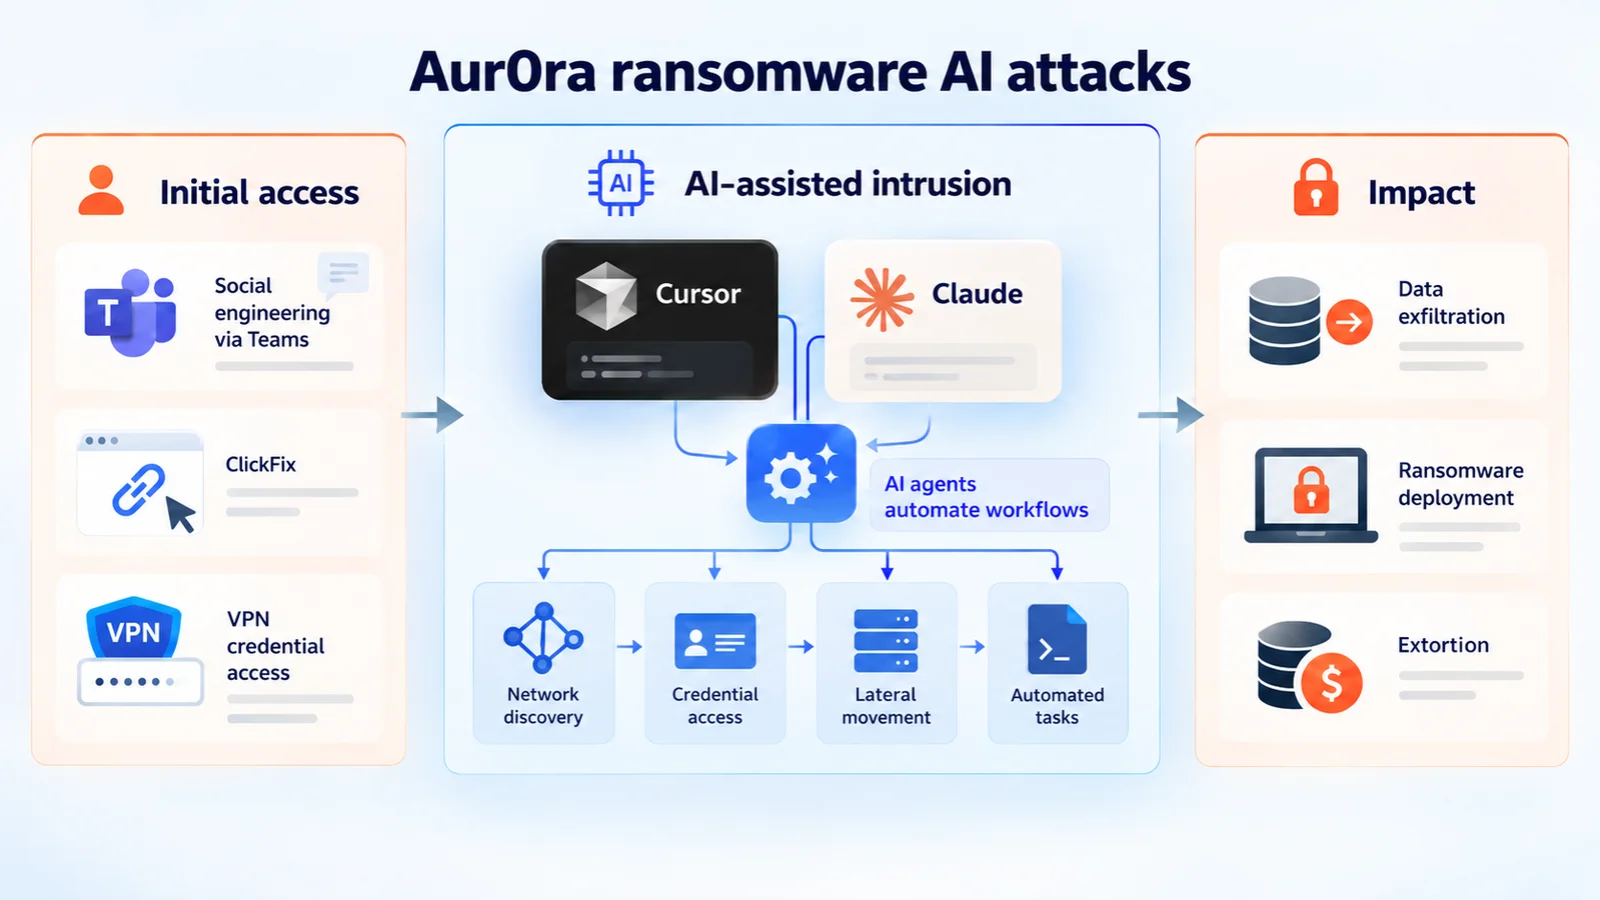
Sophos melaporkan bahwa kelompok yang mereka lacak sebagai GOLD OGRE memakai agen AI berbasis Cursor untuk mengerjakan sebagian besar tahap penyusupan dalam operasi ransomware Aur0ra. Operator manusia hanya menyiapkan akses VPN, target, dan tujuan, sementara agen AI memetakan jaringan korban dan bergerak dari satu mesin ke mesin lain. Tiga korban sudah dinamai di situs kebocoran Aur0ra.
Laporan ini diberitakan Cyber Security News dan GBHackers pada 30 Oktober 2026, dengan Sophos Counter Threat Unit sebagai sumber temuan. Halaman riset Sophos tidak mencantumkan tanggal terbit.
Apa yang dikerjakan agen AI
Menurut Sophos, agen mulai dari kredensial yang sudah dicuri, lalu menyusuri Active Directory, mencari berkas di folder bersama, backup, dan penyimpanan terhubung cloud, serta mengincar kredensial tambahan. Teknik yang tercatat meliputi password spraying, Kerberoasting, serta NTLM coercion dan relay. Di sebagian jaringan, agen berhasil mencapai akses manajemen domain. Data curian lalu dikumpulkan dan dikirim ke penyimpanan yang kompatibel dengan S3.
Pelaku memakai model Composer milik Cursor, ditambah model dari Anthropic, xAI, dan Moonshot. Awalnya mereka hampir sepenuhnya mengandalkan Anthropic. Untuk melewati pembatas keamanan model, pelaku membingkai pekerjaan sebagai uji red team resmi atau “diagnostics testing”. Prompt berbahasa Rusia dan jejak tata letak keyboard Cyrillic membuat Sophos menduga operatornya berbahasa Rusia.
Gambit Security dan CloudSEK menerbitkan temuan terpisah pada Agustus 2026 dari direktori terbuka yang sama. Gambit menyebut agen Claude 4.5-Sonnet dipakai dalam serangan semi-otomatis. Hanya satu alamat SOCKS yang tumpang tindih antara infrastruktur temuan Sophos dan Gambit, sehingga hubungan keduanya belum bisa dianggap pasti. Sophos menilai dengan keyakinan tinggi bahwa GOLD OGRE lebih dulu memakai AI untuk menguji teknik penghindaran deteksi, lalu membagikan alatnya kepada afiliasi Aur0ra. Sophos memperkirakan kelompok ransomware lain akan menempuh jalan yang sama. Penggunaan alat AI dalam serangan juga pernah kami tulis dalam laporan Dream tentang rantai PHP2Shell dan Fragnesia.
Langkah yang perlu diambil
Tidak ada celah baru atau nomor CVE dalam laporan ini, jadi tidak ada tambalan khusus yang perlu dipasang. Rekomendasi Sophos bersifat umum tetapi tepat sasaran: tambal perangkat yang terhubung ke internet, pakai autentikasi multi-faktor yang tahan phishing, dan tanggapi peringatan EDR dengan cepat.
Tim TI juga perlu memisahkan server penting lewat segmentasi dan mengisolasi backup, karena agen ini secara khusus menggeledah backup, NAS, dan host virtualisasi. Tinjau siapa saja yang memegang hak domain admin, batasi lewat privileged access management, dan terapkan kontrol aplikasi. Organisasi di Indonesia yang memakai Active Directory sebaiknya memeriksa log autentikasi untuk pola password spraying dan permintaan tiket layanan yang tidak biasa.
Sophos juga menegaskan bahwa AI mempercepat rantai serangan dan menurunkan keahlian teknis yang dibutuhkan penyerang. Bagi pembaca, artinya jeda antara akses awal dan akses admin domain bisa jauh lebih pendek dari biasanya, sehingga pemantauan dan pembatasan hak akses harus sudah berjalan sebelum insiden terjadi.
Sumber: Sophos, dilaporkan juga oleh GBHackers dan Cyber Security News. Gambar: GBHackers.