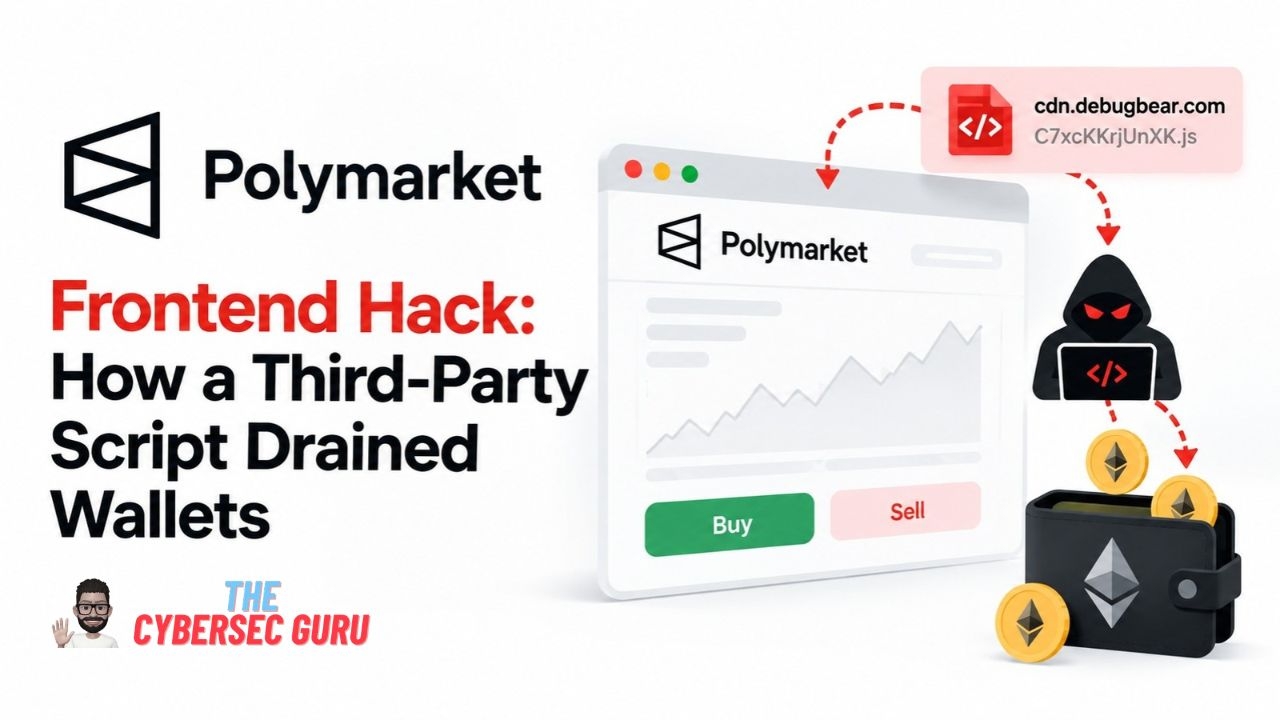
Polymarket, platform pasar prediksi berbasis kripto, menghentikan perdagangan pada 29 Oktober 2026 setelah sejumlah trader melaporkan dompet mereka terkuras. Penyebab yang disebut peneliti adalah skrip pemantau kinerja halaman dari DebugBear yang dimuat di antarmuka web Polymarket. Lewat skrip itu, penyerang diduga menyisipkan permintaan tanda tangan yang tampak seperti konfirmasi biasa.
Kronologi dan angka yang dilaporkan
Menurut kronologi dalam analisis The Cyber Sec Guru, alamat milik penyerang mulai menerima token POL sekitar pukul 17.10 UTC. Pukul 17.46 UTC, seorang trader mengumumkan kerugian 800.000 dolar. Pukul 17.59 UTC, Polymarket merilis perubahan yang membuang skrip DebugBear dari kodenya. Satu jam kemudian, alamat penyerang menampung sekitar 28,6 juta POL yang dinilai kira-kira 2,64 juta dolar.
Angka itu belum dikonfirmasi Polymarket. Kami tidak menemukan pernyataan resmi perusahaan di sumber yang kami baca, jadi total kerugian, jumlah korban, dan nilai tukar token masih berstatus laporan pihak luar. Kasus ini juga belum punya atribusi pelaku, dan The Cyber Sec Guru menyebut insiden serupa sebelumnya tidak boleh langsung dikaitkan ke satu aktor tanpa bukti forensik.
Securityonline melaporkan bahwa Hudson Rock menganalisis berkas berbahaya berukuran 15.187 byte. Berkas itu disebut menarget sesi Polymarket yang sedang aktif, mencegat logika penandatanganan dompet, dan meminta tanda tangan EIP-712 di jaringan Polygon yang memberi izin kepada kontrak tak sah untuk menguras aset. Rincian ini baru dari satu sumber. Securityonline juga menulis bahwa DebugBear mengakui adanya anomali dan meminta pelanggannya membuang kode tersebut, serta bahwa Polymarket berjanji mengganti kerugian yang terverifikasi. Kedua klaim itu belum kami temukan di sumber lain.
Belum jelas apakah infrastruktur DebugBear sendiri dibobol atau skrip yang dimuat dari CDN-nya diubah dengan cara lain. Kasus ini mirip dengan pola yang pernah kami bahas pada peretasan Binance, yakni aset kripto berpindah lewat satu titik lemah yang tidak dijaga ketat.
Mengapa skrip pemantau berbahaya di halaman dompet
Skrip real user monitoring berjalan di dalam halaman yang sama dengan kode perdagangan, sehingga punya hak akses yang setara. Kebijakan CSP hanya membatasi dari mana skrip boleh dimuat, bukan apakah isinya aman. Pemeriksaan integritas ketat sering tidak cocok untuk skrip pemantau yang isinya berubah-ubah. Pengelola situs yang menyimpan aset pengguna disarankan memisahkan skrip pihak ketiga dari kode dompet, misalnya dengan iframe lintas asal yang dibatasi, mencatat semua skrip eksternal dan versinya, serta menyalin sendiri pustaka penting yang sudah ditinjau.
Langkah yang perlu diambil pembaca
Jika Anda memakai Polymarket, periksa izin token (token approval) di dompet Anda dan cabut izin ke kontrak yang tidak Anda kenal, terutama yang dibuat sekitar 29 Oktober. Jangan menandatangani permintaan yang isinya tidak Anda pahami, dan baca ulang pesan tanda tangan sebelum menyetujui. Pantau pengumuman resmi Polymarket tentang penggantian dana. Pengembang situs yang memuat skrip pihak ketiga dapat memakai kejadian ini sebagai alasan untuk menghapus skrip yang tidak esensial dari halaman yang menyentuh dompet pengguna.
Sumber: The Cyber Sec Guru dan Securityonline. Gambar: The Cyber Sec Guru.