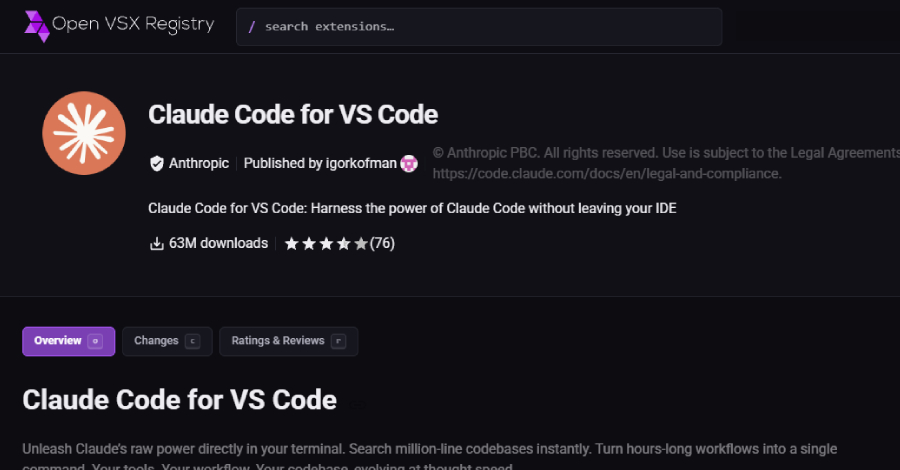
Cursor mengonfirmasi bahwa ekstensi bernama anthropic.claude-code versi 2.1.312 dan 2.1.313 yang beredar di Cursor Marketplace bukan buatan Anthropic dan memuat kode berbahaya. Versi itu tayang sekitar pukul 02.27 sampai 13.35 waktu Pasifik pada 29 Oktober 2026, lalu dicabut. Cursor menyebut dua sistem operasi yang terdampak, macOS dan Windows, sedangkan analisis Microsoft juga menyertakan Linux.
Apa yang dilakukan kode itu
Temuan awal datang dari OpenSourceMalware, lalu dibenarkan Cursor dan dianalisis Microsoft serta Socket. Menurut Microsoft, kode sisipan berjalan saat modul ekstensi dimuat. Kode itu mengumpulkan data perangkat, menambahkan kunci SSH milik penyerang berlabel svc-telemetry, mencoba mengaktifkan SSH dan membuka terowongan balik ke server penyerang, lalu memasang persistensi. Ekstensinya tetap berfungsi normal karena kesalahan ditelan diam-diam.
Kode itu juga mengirim data perangkat dan nama variabel lingkungan, bukan nilainya, ke server penyerang. Cursor menyatakan langkah SSH umumnya gagal tanpa hak admin, dan server penyerang sudah dimatikan bersama penyedia hosting. Meski begitu, Microsoft mencatat kunci dan berkas persistensi tetap bisa tertulis di perangkat.
Soal asal-usulnya, Anthropic menyatakan sistemnya tidak dibobol dan penyerang memakai akses ke marketplace Cursor. Cara penyerang mendapat akses itu belum jelas. The Hacker News mengutip Cursor bahwa paling banyak 5.000 pengguna terdampak, tetapi pengumuman Cursor sendiri tidak memuat angka itu. Microsoft menegaskan paket ini tidak pernah terbit di Visual Studio Marketplace maupun paket npm resmi. Cursor mematikan marketplace sementara, memutar kunci, membangunnya ulang, dan memastikan ekstensi lain tidak diubah.
Langkah yang perlu Anda ambil
Jika Anda memasang atau memperbarui ekstensi Claude Code lewat Cursor pada 29 Oktober, periksa berkas authorized_keys dan cari kunci berlabel svc-telemetry. Di Windows, periksa juga administrators_authorized_keys. Pastikan sidik jari kunci itu benar sebelum menghapusnya, dan simpan bukti sebelum membersihkan.
Mencopot ekstensi saja tidak cukup, sebab skrip persistensi di luar folder ekstensi bisa tetap berjalan. Cursor menyediakan skrip pembersih untuk macOS (dijalankan sebagai pengguna biasa, bukan root) dan Windows (PowerShell dengan hak admin). Hapus juga tugas terjadwal, entri crontab, atau LaunchAgent yang mencurigakan, putuskan perangkat yang menunjukkan tanda eksekusi, lalu ganti kredensial dan sesi dari komputer yang tepercaya. Jika kepercayaan pada perangkat tidak bisa dipulihkan, pasang ulang sistemnya. Setelah bersih, pasang versi sah 2.1.314.
Bagi tim, Cursor dan Microsoft menyarankan membatasi ekstensi ke penerbit yang disetujui dan menerapkan jeda sebelum memasang pembaruan baru. Kasus ini berbeda dari worm npm testmetest yang menyasar berkas alat pengodean AI, tetapi pelajarannya mirip: alat pengembang kini menjadi sasaran rantai pasok. Karena kunci cloud sering tersimpan di variabel lingkungan, pengembang yang terdampak sebaiknya memutar kunci tersebut juga.
Sumber: Cursor, Microsoft, The Hacker News. Gambar: The Hacker News.