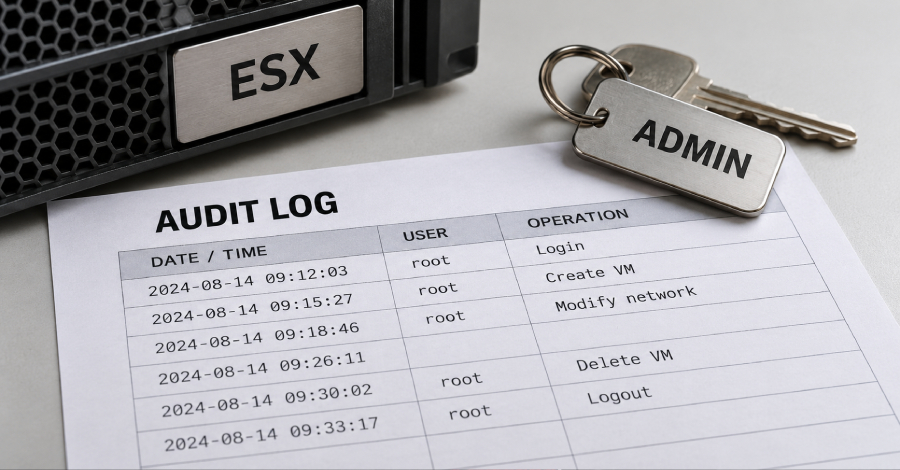
CISA menambahkan CVE-2026-41709 di VMware ESX ke katalog Known Exploited Vulnerabilities (KEV) pada 28 Oktober 2026. Celah ini berskor CVSS 2,7 dan tergolong rendah, tetapi masuk daftar karena ada bukti eksploitasi di dunia nyata. Masalahnya bukan pada cara penyerang masuk, melainkan pada jejak yang hilang setelah mereka berada di dalam.
Apa yang terjadi pada ESX
CVE-2026-41709 adalah kelemahan pencatatan yang tidak memadai (CWE-778). Pengguna dengan hak administrator bisa menjalankan operasi tertentu tanpa tercatat di log sistem. Broadcom belum merinci operasi mana saja yang lolos dari pencatatan. Karena butuh hak tinggi, celah ini bukan pintu masuk awal, melainkan alat untuk menutupi jejak setelah penyerang sudah memegang akses admin.
CrowdStrike, lewat laporan Legal Threat Landscape 2026 yang dikutip The Hacker News, menyebut celah ini dipakai sebagai zero-day pada awal 2026 oleh Warp Panda, grup yang dikaitkan dengan China dan juga dilacak dengan nama Armory Castle serta UNC5221. Sasarannya sektor hukum di Amerika Serikat. Peneliti CrowdStrike Ian Barton disebut sebagai pelapor celah ini ke Broadcom. CISA sendiri mencatat apakah celah ini dipakai ransomware sebagai tidak diketahui. Sumber lain yang kami baca tidak menyebut pelaku eksploitasi, jadi atribusi ke Warp Panda perlu dibaca sebagai klaim CrowdStrike.
CISA sebelumnya juga memasukkan celah PHP2Shell ke daftar KEV yang sama. Dua kasus itu tidak saling terkait, tetapi sama-sama menunjukkan bahwa tenggat tambalan sedang ketat.
Langkah yang perlu diambil pembaca
Broadcom sudah menerbitkan perbaikan lewat advisori Juli 2026 dan tidak menyediakan solusi sementara, sehingga tambalan adalah satu-satunya jalan. Versi yang sudah diperbaiki: ESXi-9.1.0.0-25370933 dan ESXi-9.0.2.0100-25595025 untuk VMware Cloud Foundation dan vSphere Foundation, ESXi80U3j-25429389 untuk VMware ESX 8.0 dan Telco Cloud Platform, serta VMware Cloud Foundation 5.2.4. Pengguna Telco Cloud Platform 5.0.x dan 5.1.x diminta mengikuti artikel basis pengetahuan Broadcom KB449886. Daftar versi terdampak lengkap ada di advisori Broadcom.
Lembaga sipil federal Amerika wajib menambal paling lambat 11 November 2026. Organisasi di Indonesia yang menjalankan host ESX, termasuk penyedia hosting dan pusat data, sebaiknya memakai tenggat yang sama. Selain menambal, tim keamanan perlu memeriksa celah kosong dalam log host ESX, memastikan antarmuka manajemen tidak terbuka ke internet, dan meninjau siapa saja yang memegang hak administrator.
Sumber: The Hacker News dan Cyber Security News. Gambar: The Hacker News