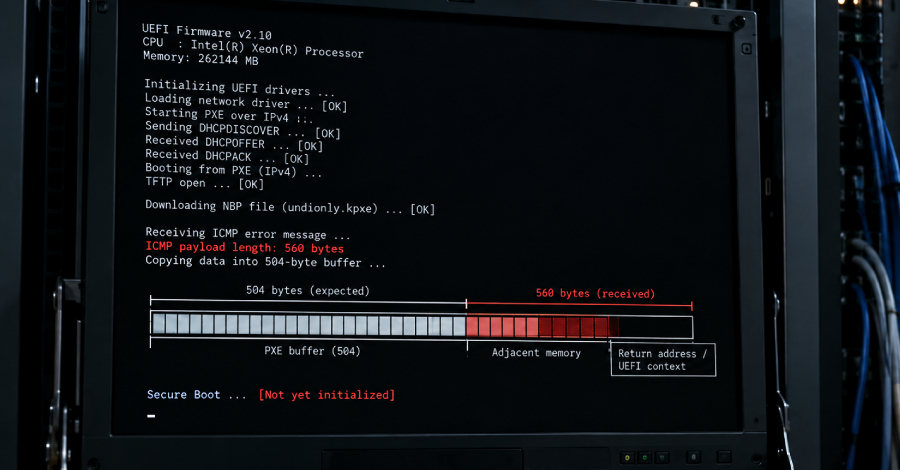
Proyek TianoCore menerbitkan advisori untuk CVE-2026-97631, buffer overflow di kode network boot (PXE) pada EDK II, basis open source yang dipakai banyak pembuat firmware UEFI. Advisori itu terbit 22 Oktober 2026 dengan skor CVSS 9,5. Menurut The Hacker News, bug ini masuk lewat commit November 2010, jadi usianya sekitar 16 tahun. Peneliti pelapornya adalah Alex Matrosov dari Anthropic dan Dan Holmes-Mitra dari Google.
Siapa yang terdampak dan seberapa nyata risikonya
Versi terdampak mencakup EDK II sampai edk2-stable202608 yang dirilis 21 Agustus 2026. Pembuat BIOS independen seperti AMI, Insyde, dan Phoenix membangun produknya di atas EDK II, begitu pula fork Project Mu milik Microsoft. Red Hat (edk2 di RHEL 8, 9, dan 10), SUSE, dan Debian menandai paket mereka sebagai terdampak. Intel menyatakan tidak ada produk komersial yang masih didukung keamanannya yang diketahui terdampak, tetapi OEM bisa saja menambahkan kode serupa. Arm menilai celah ini tidak berlaku langsung pada produknya. Perangkat mana saja yang akhirnya kena masih belum jelas.
Syarat serangannya cukup sempit. Penyerang harus sudah berada di jaringan lokal yang sama dan menyerang mesin saat sedang PXE boot, dalam jendela waktu singkat. Kode yang dijalankan berada di tahap sebelum Secure Boot aktif, sehingga pertahanan itu tidak menghentikan serangan. Menurut Hardware Busters, keberhasilan juga bergantung pada tebakan alamat memori yang berbeda untuk tiap model, versi firmware, dan konfigurasi. The Hacker News menilai pelaku yang realistis adalah orang dalam atau penyerang yang sudah punya pijakan di jaringan. Sampai artikel ini ditulis, belum ada laporan eksploitasi dan celah ini belum masuk daftar KEV milik CISA.
Status perbaikannya masih campur aduk. Perbaikan sudah digabung ke branch utama EDK II pada 15 Oktober lewat PR #13302, dan Project Mu membuat build bertag pada 26 Oktober. Namun advisori TianoCore masih mencatat celah ini belum ditambal dalam rilis stabil. Pengungkapan semula dijadwalkan Januari 2027, tetapi pull request publik pada 28 September membocorkannya lebih awal. Vendor firmware harus merilis pembaruan BIOS atau UEFI mereka sendiri.
Langkah yang perlu diambil
Administrator yang tidak memakai network boot sebaiknya menonaktifkan PXE dan network stack UEFI di pengaturan firmware. Yang masih butuh PXE disarankan memisahkan lalu lintas boot ke segmen jaringan tersendiri dan memantau log jaringan saat mesin menyala. Periksa juga halaman dukungan vendor server atau papan induk Anda, lalu pasang pembaruan firmware begitu ada yang menyebut CVE-2026-97631. Advisori TianoCore tidak mencantumkan workaround lain.
Bagi pengguna rumahan, risikonya kecil karena serangan butuh akses jaringan lokal dan momen PXE boot. Tim infrastruktur dan penyedia hosting yang menyalakan banyak server lewat jaringan paling perlu mengecek inventaris firmware mereka.
Sumber: The Hacker News dan Hardware Busters. Gambar: The Hacker News.