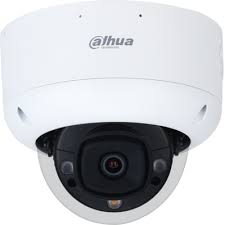
CERT-UA, tim tanggap insiden siber Ukraina, memperingatkan adanya akses jarak jauh tanpa izin ke kamera IP dan perekam video (DVR) buatan Dahua. Peringatan itu disampaikan lewat Layanan Komunikasi Khusus Negara Ukraina (SSSCIP) dan bertanggal 23 Oktober. Menurut laporan, penyerang menonton siaran video, mengubah konfigurasi perangkat, dan membuat akun pihak ketiga. CERT-UA tidak menyebut siapa korbannya, berapa perangkat yang terdampak, maupun siapa pelakunya.
Pintu masuk lewat Easy4IP
Easy4IP adalah layanan akses jarak jauh milik Dahua. Saat fiturnya aktif, perangkat terhubung keluar ke cloud Dahua dan terdaftar dengan nomor serinya. Siapa pun yang mengetahui nomor seri itu bisa menjangkau perangkat lewat cloud, tanpa port terbuka dan tanpa alamat IP publik. Karena itu kamera yang tidak terpapar langsung ke internet pun tetap berisiko.
Masalahnya, nomor seri Dahua mudah ditebak. Strukturnya berupa 10 karakter awalan model yang sama untuk satu keluarga perangkat, diikuti penghitung heksadesimal lima karakter yang naik hampir berurutan. Penyerang bisa menebaknya secara otomatis dalam jumlah besar, dan CERT-UA menegaskan bahwa merahasiakan nomor seri bukanlah kontrol keamanan. Setelah tersambung, penyerang mencoba kata sandi lemah atau bawaan, atau memakai celah pada firmware lama: CVE-2021-33044 dan CVE-2021-33045, dua celah bypass autentikasi yang memungkinkan masuk tanpa kata sandi. Kata sandi yang kuat tidak menolong bila firmware masih rentan. Laporan sumber tidak menyebut nomor versi firmware yang sudah diperbaiki, jadi pengguna perlu memeriksa firmware terbaru untuk model masing-masing.
Peringatan ini muncul setelah laporan Hunt.io soal Operation CameraSwarm. Menurut Hunt.io, satu pelaku menguasai lebih dari 14.530 kamera Dahua antara 17 Juni dan 22 Juli 2026 dengan memindai port 37777, menebak kredensial, dan memakai rangkaian CVE yang sama. Itu kasus terpisah dari peringatan CERT-UA, tetapi pola celahnya serupa.
Langkah yang perlu diambil pemilik kamera
- Matikan fitur P2P dan akses cloud bila tidak dipakai.
- Jangan buka kamera langsung ke internet. Untuk akses jarak jauh, pakai VPN dan batasi alamat IP yang boleh masuk.
- Periksa daftar akun di perangkat dan akun cloud yang tertaut, lalu putuskan yang tidak dikenal.
- Perbarui firmware secara manual dan buat jadwal pembaruan rutin.
- Cek log audit untuk login protokol DVRIP dari 127.0.0.1, yang bisa menandakan akses lewat cloud.
CERT-UA juga meminta audit semua perangkat Dahua di jaringan, termasuk yang sudah terlupakan. Pengaturan yang tampak tidak berubah belum membuktikan perangkat aman. Bagi pengelola toko, kantor, atau perumahan yang memasang kamera Dahua, langkah paling cepat adalah mematikan P2P, mengganti kata sandi, dan memperbarui firmware hari ini.
Sumber: Security Affairs dan The Hacker News. Gambar: Security Affairs.