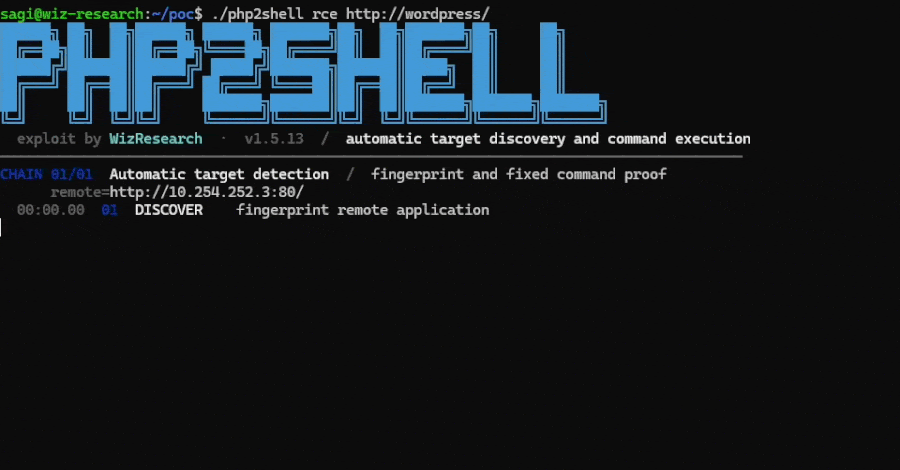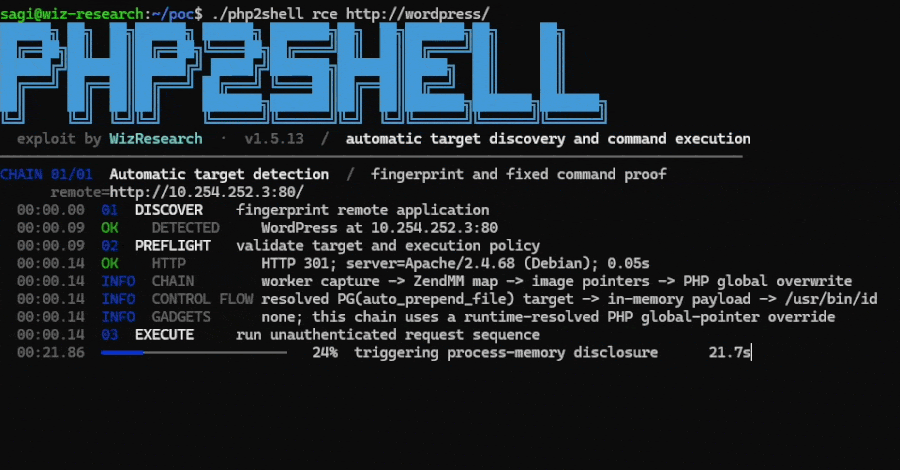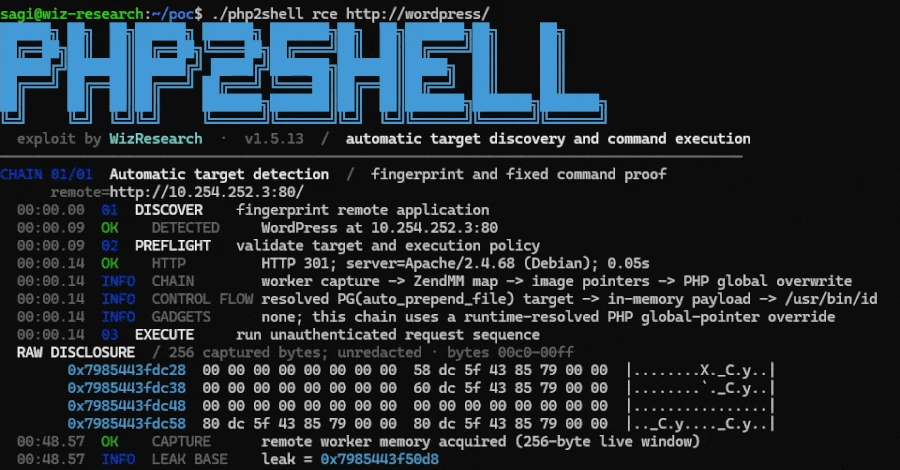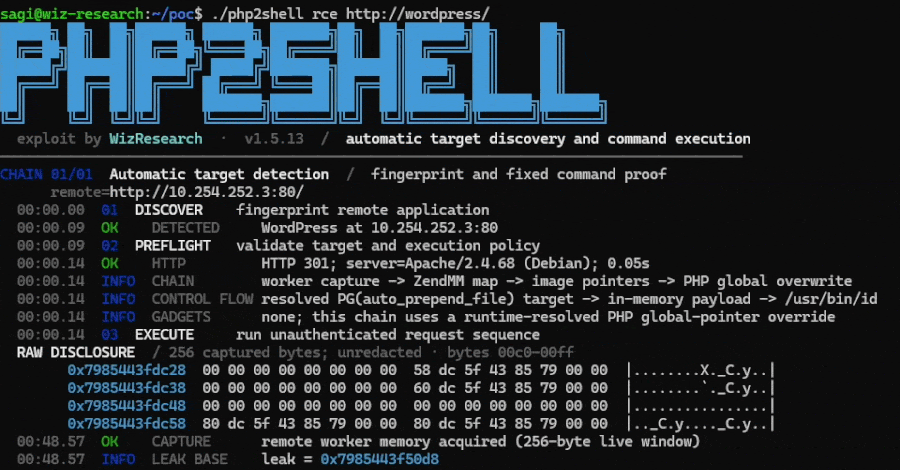
Tim PHP merilis patch darurat pada 21 Oktober 2026 untuk dua celah kritis yang dijuluki PHP2Shell, yaitu CVE-2026-109618 dan CVE-2026-109619. Keduanya mendapat skor 9,2 di CVSS v4.0. Yang membuatnya berbahaya: celah ini ada di runtime PHP itu sendiri, bukan di aplikasi tertentu. Website yang kodenya rapi pun tetap bisa kena selama versi PHP-nya belum diperbarui.
Bagi pengelola situs di Indonesia, ini kabar yang langsung relevan. WordPress, Laravel, dan sebagian besar panel hosting berjalan di atas PHP.
Siapa yang terdampak
Menurut The Hacker News, hampir semua versi PHP sejak 5.4 terdampak. Celah ini bisa dipicu tanpa login lewat PHP-FPM, Apache mod_php, php-cgi, FrankenPHP, dan LiteSpeed. Server dengan mod_php berada di posisi paling rawan, karena satu permintaan tanpa autentikasi sudah cukup untuk memicu serangan sebelum kode aplikasi sempat berjalan. Selain eksekusi kode jarak jauh, kedua celah juga bisa dipakai untuk membaca isi memori proses PHP.
Wiz Research, Calif, dan tim Codex Security dari OpenAI menemukan dan melaporkan celah ini. Perbaikannya dikerjakan tim keamanan PHP bersama tim Gemini dari Google.
Serangan dimulai sebelum pengumuman
Amazon Threat Intelligence mencatat percobaan eksploitasi di honeypot MadPot milik mereka sejak 17 Oktober, empat hari sebelum embargo dibuka. Amazon belum tahu bagaimana pelaku mendapat informasi celah lebih awal. Setelah pengumuman, proof-of-concept bermunculan dalam hitungan jam, dan Amazon melihat pola serangan dari beberapa pelaku berbeda. Cloudflare dan watchTowr juga melaporkan percobaan eksploitasi aktif. Sampai 21 Oktober, belum ada laporan server tertentu yang terkonfirmasi berhasil dibobol.
Dua hari kemudian, PHP mengumumkan celah ketiga, CVE-2026-115560. Celah ini hanya muncul pada konfigurasi session yang tidak biasa, belum dieksploitasi, dan tidak ikut ditambal oleh patch PHP2Shell. PHP akan memperbaikinya di rilis rutin berikutnya.
Langkah yang perlu diambil
Perbarui PHP ke versi 8.5.12, 8.4.27, 8.3.36, atau 8.2.35. Amazon menegaskan bahwa update adalah satu-satunya perbaikan lengkap. Paket dari distro Linux kadang memakai nomor versi lama meski sudah berisi patch, jadi cek changelog paketnya untuk memastikan kedua CVE sudah tercantum. PHP 8.1 ke bawah sudah tidak mendapat update resmi, tetapi PHP menyediakan backport kode sumber untuk 7.4, 8.0, dan 8.1.
Kalau belum bisa update hari ini, PHP menyarankan mematikan session.upload_progress.enabled lalu me-restart worker sebagai mitigasi sementara. Langkah ini juga menutup risiko CVE-2026-115560. Amazon menyarankan admin memeriksa log server mulai 17 Oktober, bukan dari tanggal pengumuman, untuk mencari permintaan POST mencurigakan, proses yang tidak dikenal, atau file yang berubah tanpa sebab.
Pelanggan shared hosting yang tidak bisa mengatur versi PHP sendiri sebaiknya menanyakan langsung ke penyedia hosting apakah server mereka sudah ditambal.
Sumber: The Hacker News, The Hacker News (CVE-2026-115560), AWS Security Blog. Gambar: The Hacker News
Tinggalkan Balasan