Kategori: Keamanan Siber
-
Model AI OpenAI Bobol DNS Saat Pelatihan, Uji Lanjutan Temukan Celah di Kata Containers, gVisor, dan Docker
OpenAI menghentikan pelatihan model frontier selama 11 hari setelah sebuah model riset menembus internet lewat salah konfigurasi DNS. Uji red team lanjutan menemukan zero-day di Kata Containers, gVisor, Moby/Docker, dan kernel Linux.
-
CISA Masukkan Celah Nextcloud Collabora CODE CVE-2026-110447 ke Daftar Eksploitasi Aktif
CISA menambahkan CVE-2026-110447, celah injeksi perintah di aplikasi Collabora Online Built-in CODE Server untuk Nextcloud, ke katalog KEV. Penyerang sudah memakainya sejak September untuk menanam web shell, dan admin harus memperbarui ke 26.4.303 atau menghapus aplikasinya.
-
Kunci Master yang Tak Pernah Dicabut Jadi Pintu Masuk Peretas ke Pipeline Rilis LiteLLM
Analisis akar masalah LiteLLM menunjukkan versi berbahaya 1.107.0 di PyPI dan Docker berawal dari kunci master yang bocor ke repositori publik sejak Mei 2026 dan tidak pernah dicabut. Pengguna yang sempat memasang versi itu perlu membangun ulang sistem dan mengganti semua kredensial.
-
Updater Time4Popcorn Bisa Dibajak, Jutaan Komputer Windows dan Mac Terpapar Celah CVE-2026-30612
Eye Security menemukan updater Time4Popcorn, fork Popcorn Time yang ditinggalkan, menjalankan file tanpa verifikasi dari domain kedaluwarsa. Tidak ada patch, dan pengguna disarankan menghapus aplikasinya.
-
Node.js Tambal 10 Celah Keamanan, Bug di Dekompresi Brotli Bisa Berujung Eksekusi Kode
Node.js merilis versi 22.23.4, 24.22.1, dan 26.12.1 untuk menambal 10 CVE, empat di antaranya berisiko tinggi. Versi yang sudah end-of-life ikut rentan tapi tidak ditambal.
-
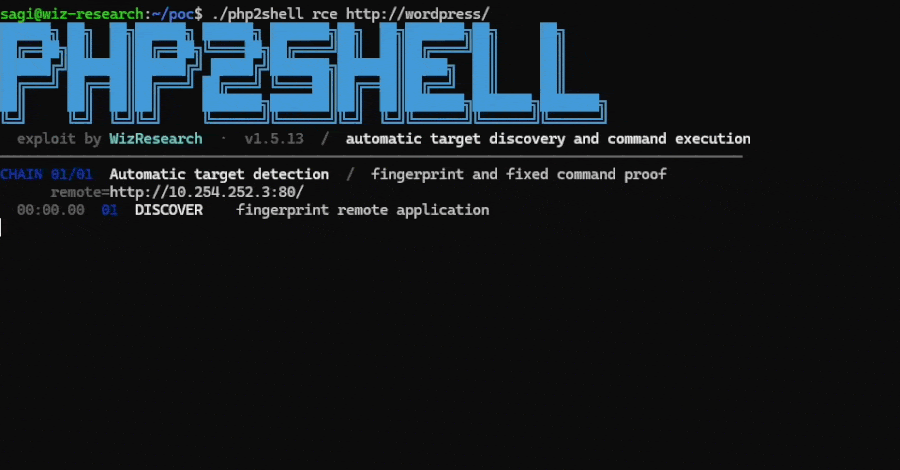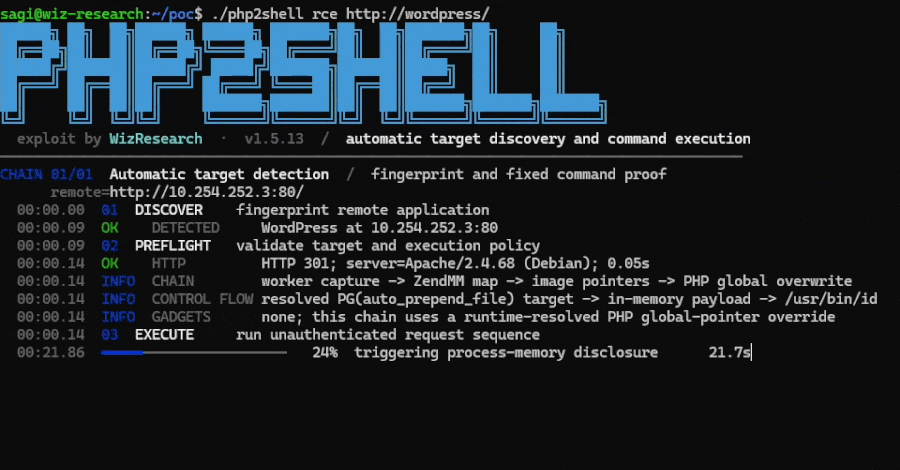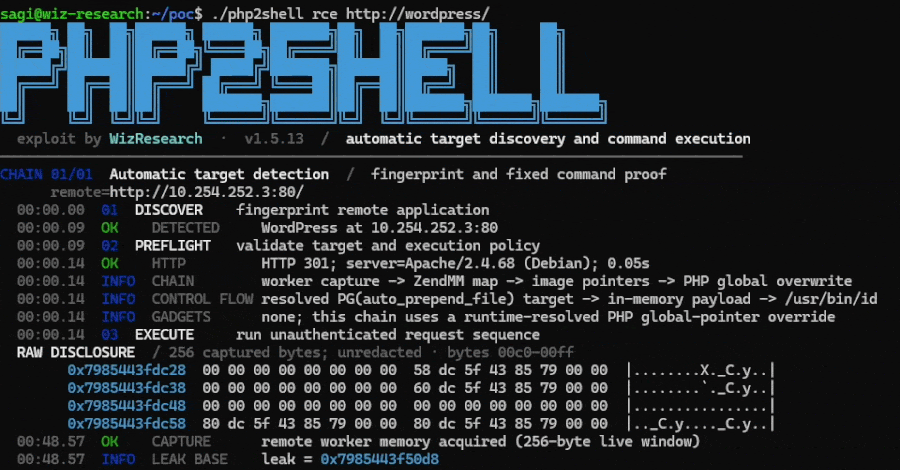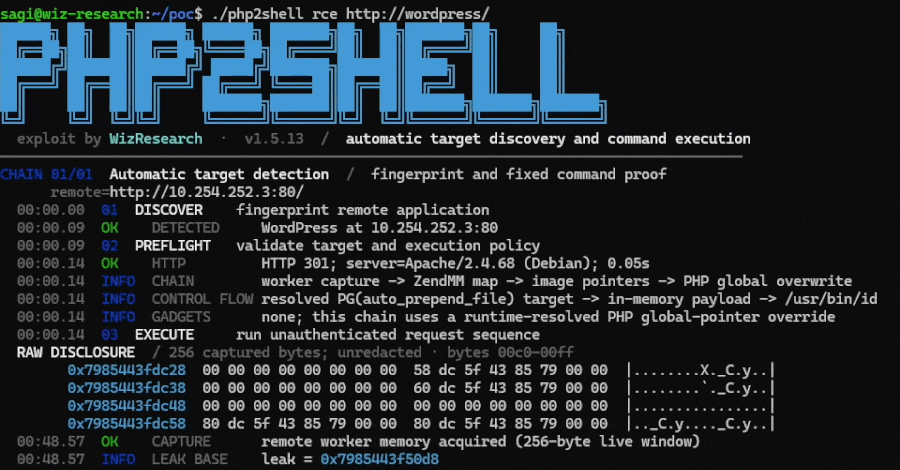
PHP2Shell: Dua Celah Kritis di PHP Sudah Diserang, Hampir Semua Versi Sejak 5.4 Terdampak
PHP merilis patch darurat untuk CVE-2026-109618 dan CVE-2026-109619. Amazon mendeteksi percobaan serangan sejak 17 Oktober, empat hari sebelum celahnya diumumkan.
-
Capcom ID Dibobol, Data 11,7 Juta Akun Bocor dan 196 Kata Sandi Diganti Peretas
Peretas masuk ke sistem akun Capcom ID dan mengambil 11.774.247 alamat email beserta data login. Capcom meminta pengguna waspada phishing dan menyalakan verifikasi dua langkah.
-
Bootkit BlackX Tembus Secure Boot di Windows yang Sudah Ditambal, Kaspersky Kaitkan dengan APT41
Kaspersky menemukan bootkit UEFI BlackX yang memanfaatkan celah Baton Drop untuk melewati Secure Boot pada Windows yang sudah diperbarui. Kuncinya ada pada pencabutan sertifikat PCA 2011 yang harus dilakukan admin secara manual.