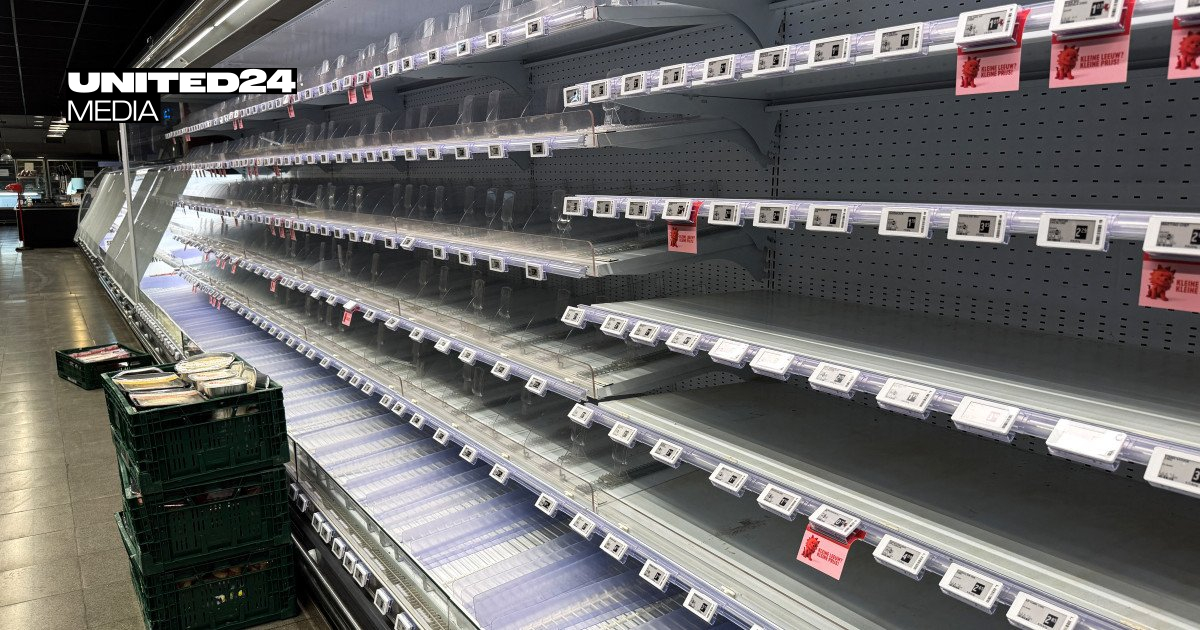
Peretas yang belum teridentifikasi mengubah pengaturan pengendali pendingin di supermarket dan toko makanan di tujuh negara Eropa pada malam 1 hingga 2 November 2026. Menurut laporan media yang mengutip Reuters, freezer di sejumlah lokasi dipaksa naik hingga sekitar 50 derajat Celsius, dan pengelola toko membuang stok makanan beku maupun dingin.
Negara dan toko yang terdampak
Laporan menyebut Belgia, Luksemburg, Swedia, Estonia, Finlandia, Irlandia, dan Belanda sebagai negara yang terdampak. Di Swedia, jaringan ICA dan Coop melaporkan gangguan. Di Irlandia, Musgrave Group menyebut 13 toko SuperValu terkena. Di Finlandia, Kesko menyatakan beberapa toko K-food kecil ikut terdampak. Di Belanda, korbannya termasuk toko daging, toko kecil, dan gudang makanan beku. Di Estonia, satu supermarket Selver terkena, tetapi gangguannya terdeteksi dalam sekitar sepuluh menit sehingga suhu hanya naik dua sampai tiga derajat dan produk tidak rusak, menurut Greek City Times.
Gelombang ini menyusul insiden serupa di Prancis pada 12 Oktober, yang menurut laporan menyasar ratusan supermarket. Belum ada kelompok yang mengaku bertanggung jawab. Jaksa federal Belgia telah membuka penyelidikan, sementara juru bicara Pusat Keamanan Siber Belgia mengatakan pelakunya mungkin tidak akan pernah diketahui. Tidak ada nomor CVE dalam laporan yang kami baca.
Bagaimana penyerang masuk
Sasarannya adalah pengendali pendingin yang terhubung ke internet. Peralatan merek Danfoss disebut terlibat di kasus Belanda dan Estonia. Menurut UNITED24 Media, Danfoss menyatakan sebagian sistem berada di jaringan tanpa pengamanan dan masih memakai kata sandi bawaan. Kesko menyebut peralatan yang terkena berada di luar perlindungan keamanan terpusat perusahaan. Laporan lain menyebut penyerang memakai kredensial curian atau perangkat terbuka yang belum ditambal, tetapi jalur pastinya belum dikonfirmasi. Di Belgia, CEO Sabcobel, pengelola sistem pendingin Delhaize, mengatakan perbaikannya butuh perubahan fisik pada perangkat, bukan sekadar pembaruan perangkat lunak.
Langkah yang perlu diambil pengelola
Otoritas Keamanan Siber Nasional Yunani (EAK) menemukan lebih dari 300 sistem pendingin yang terbuka di negaranya, dan menyarankan pemilik memutus pengendali dari internet publik. Untuk akses jarak jauh, EAK menganjurkan VPN dengan autentikasi multifaktor. Saran lain dari EAK: ganti kata sandi bawaan, pasang pembaruan firmware, dan ganti peralatan yang sudah tidak mendapat dukungan pabrikan. Kontraktor di Eropa juga mendorong segmentasi jaringan dan penonaktifan akses jarak jauh pada pengendali lama.
Bagi pembaca di Indonesia, pelajarannya berlaku untuk toko ritel, pabrik makanan, dan pengelola gudang pendingin yang memantau suhu lewat internet. Periksa apakah panel pengendali dan pemantau suhu bisa diakses dari luar jaringan kantor, pastikan kata sandi bawaan sudah diganti, dan siapkan alarm suhu yang tidak bergantung pada perangkat yang sama.
Sumber: UNITED24 Media, Greek City Times, dan HNGN. Gambar: UNITED24 Media.