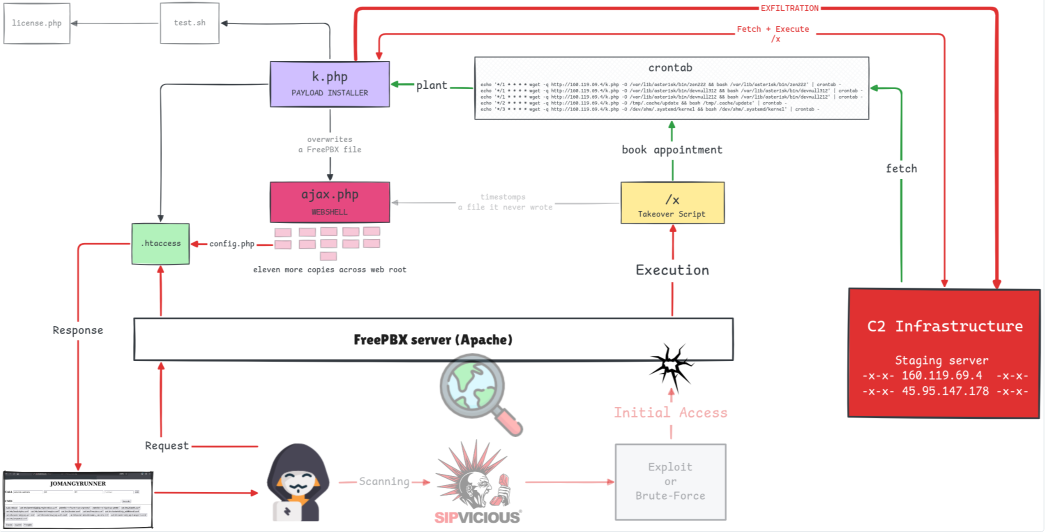
Cyble Research & Intelligence Labs melaporkan bahwa kelompok INJ3CTOR3 memperluas kampanye penipuan pulsa telepon (toll fraud) terhadap server PBX berbasis FreePBX. Varian terbaru memasang pengunggah bernama k.php yang menyalin 17 berkas konfigurasi berisi kredensial. Akibatnya, penyerang tetap bisa menelepon atas tagihan korban meski server sudah dibersihkan. Daily CyberSecurity dan GBHackers memberitakan laporan ini pada 29 dan 30 Oktober 2026.
Apa yang dicuri dan bagaimana malware bertahan
Berkas yang diincar memuat rahasia trunk SIP dan PJSIP, kredensial Asterisk Manager Interface, kata sandi basis data platform, dan login relai surel Postfix. Pengunggah dijalankan ulang setiap menit lewat tiga cron beacon dan mengirim hasilnya ke dua server penampung milik penyerang. Webshell JOMANGY juga bisa memalsukan sesi admin FreePBX dan Elastix tanpa kata sandi, jadi mengganti sandi admin saja tidak menutup jalur itu. Sebuah aturan .htaccess menyembunyikan sebagian permintaan webshell dari log akses.
Build terbaru mengganti string penanda dan hash yang dulu dipakai untuk deteksi, sehingga indikator lama tidak lagi cukup. Sasarannya mencakup FreePBX, Issabel, dan Elastix.
Batas temuan Cyble
Cyble menemukan perintah unggah di kode yang dipulihkan, tetapi tidak mengamati pengiriman langsung dan tidak memperoleh daftar korban. Laporan ini menunjukkan kemampuan pengumpulan data, bukan jumlah akun yang sudah dicuri. Tidak ada CVE baru yang dikaitkan dengan kampanye ini. Pada 2020, Check Point menghubungkan INJ3CTOR3 dengan eksploitasi CVE-2019-19006. Menurut pemberitaan, kedua server penampung berhenti merespons pada akhir September, tetapi itu tidak membatalkan kredensial yang sudah telanjur disalin. Sumber yang saya baca tidak menyebut versi FreePBX terdampak maupun versi perbaikan.
Langkah yang perlu Anda ambil
Pengelola PBX sebaiknya mengisolasi server dari internet dan menyimpan crontab serta daftar berkas untuk forensik. Bangun ulang server dari image bersih, atau bersihkan semua cron, profil shell, dan akun berhak UID 0 yang mencurigakan. Putar kredensial hanya setelah server bersih, karena memutar sandi saat infeksi masih ada sama dengan menyerahkan rahasia baru ke penyerang. Putar juga kredensial trunk SIP di sisi operator, AMI, MySQL, dan SMTP.
Bandingkan endpoint dan registrasi aktif di Asterisk dengan catatan di FreePBX, karena trunk yang ditulis langsung ke konfigurasi Asterisk bisa tidak muncul di konsol web. Minta operator telekomunikasi membatasi registrasi SIP ke alamat IP kantor Anda, lalu pantau tagihan untuk panggilan ke nomor premium atau internasional yang tidak dikenal. Alamat server penampung dan indikator lain ada di laporan Cyble.
Bagi organisasi di Indonesia yang masih menjalankan PBX berbasis FreePBX, Issabel, atau Elastix dengan panel yang terbuka ke internet, tanda pertama serangan ini biasanya berupa lonjakan tagihan operator, bukan peringatan dari sistem.
Sumber: Cyble, Daily CyberSecurity, GBHackers. Gambar: Daily CyberSecurity.