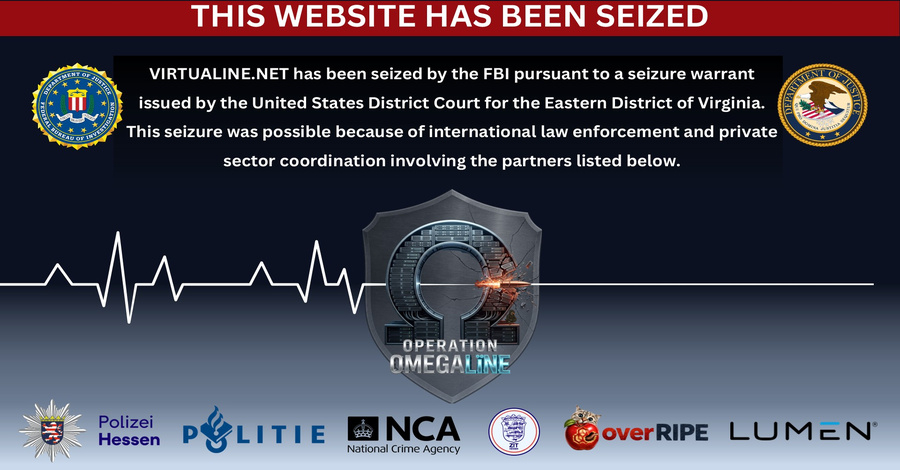
Departemen Kehakiman Amerika Serikat mengumumkan pada Selasa (27/10) bahwa FBI menyita domain utama Virtualine, penyedia hosting “kebal hukum” (bulletproof) yang juga beroperasi dengan nama Secury, Massgod, Spamhouse, Lanedo, dan Omegatech. Operasi bernama Omegaline ini dipimpin FBI Washington Field Office, dibantu kepolisian Hessen di Jerman, kepolisian Belanda, National Crime Agency Inggris, serta mitra swasta OverRIPE dan Lumen. Penyitaan diberitakan The Hacker News, Help Net Security, dan CyberScoop pada 28 Oktober.
Tuduhan jaksa terhadap Virtualine
Layanan ini menjual server cloud dengan harga 19,99 sampai 179,99 dolar AS per bulan dan diiklankan di forum kejahatan siber untuk phishing, carding, spam, dan pemindaian port. Menurut jaksa, Virtualine tetap menampung sebuah forum kriminal yang menjual materi eksploitasi seksual meski sudah diperingatkan polisi, NCMEC, dan kuasa hukum seorang korban sejak Januari 2026. Jaksa juga menyebut Virtualine menerima pembayaran bitcoin lewat alamat tanpa pemeriksaan kepatuhan, lalu mencuci dana tersebut. Sejak Maret 2026 layanan ini disebut menjual “paket perlindungan tambahan” yang memindahkan infrastruktur pelanggan ke perusahaan cangkang ketika aparat mengajukan permintaan. Semua ini masih berupa tuduhan.
Chainalysis menemukan alamat pembayaran Virtualine terhubung langsung dengan operator ransomware, infrastruktur infostealer, forum kejahatan berbahasa Rusia, dan alamat penipuan. TRM Labs menghitung porsi pembayaran langsung tahun ini: pasar narkoba Rusia sekitar 44 persen, sextortion 17 persen, mixer kripto 13 persen, dan ransomware 5 persen. Kelompok Coinbase Cartel, The Gentlemen, INC, DragonForce, dan Qilin disebut ikut membayar.
Operator membantah dan bisa berganti merek
Beberapa jam setelah penyitaan, operator Virtualine menerbitkan surat terbuka yang membantah mengetahui adanya materi terlarang di server mereka. Mereka mengaku memutus hubungan dengan forum tersebut setelah materi dikenali dan menyatakan data pelanggan aman. Penulis surat itu juga mengakui mereka bisa membuat situs baru dan terus beroperasi. Silent Push menyebut sebagian jaringan Omegatech masih bisa dijangkau, meski visibilitas routing-nya turun tajam. TRM mengingatkan bahwa penyitaan domain belum tentu menghentikan layanan atau memutus akses pelanggan ke infrastruktur mereka.
Yang perlu dilakukan pembaca
Penyitaan ini tidak membutuhkan tindakan teknis dari pengguna biasa, dan tidak ada CVE atau tambalan terkait. Bagi tim keamanan di Indonesia, laporan Chainalysis dan TRM berguna sebagai bahan memperbarui daftar blokir dan pemantauan lalu lintas ke jaringan hosting yang terkait. Pantau pula kemunculan merek pengganti, karena operator sudah menyatakan bisa berpindah. Detail teknis dan indikator ada di laporan sumber.
Sumber: The Hacker News, Help Net Security, dan CyberScoop. Gambar: The Hacker News.