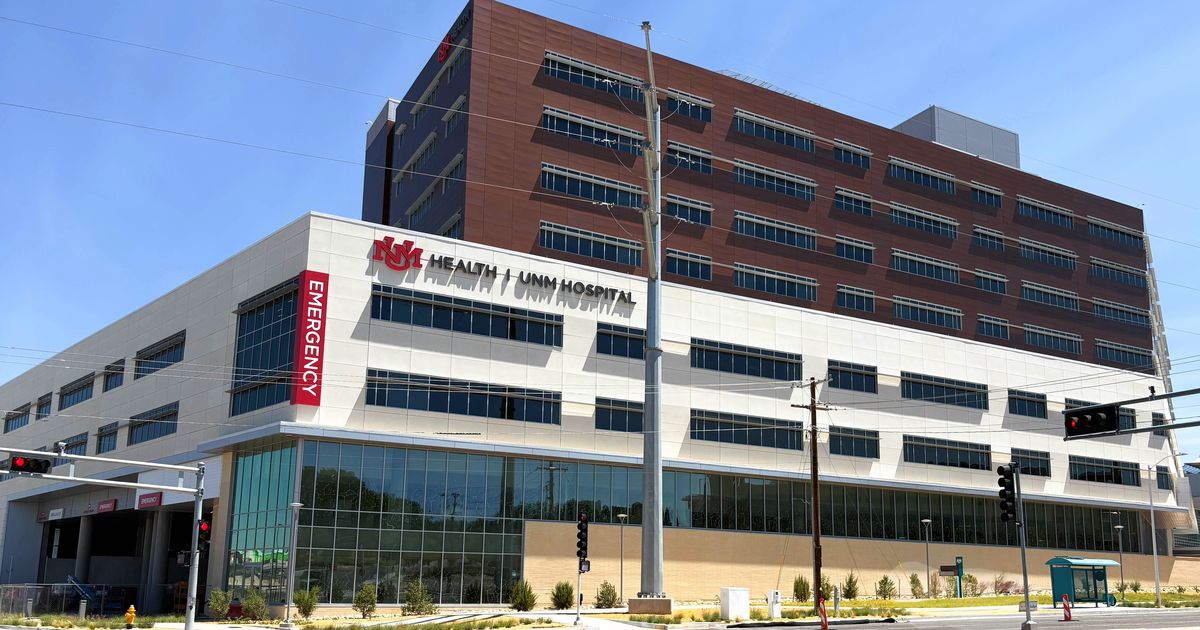
University of New Mexico Health Sciences Center (UNM HSC) di Amerika Serikat mengumumkan insiden keamanan siber pada Senin, 26 Oktober 2026. Rumah sakit pendidikan itu mengalihkan lalu lintas ambulans ke fasilitas lain dan membatalkan seluruh janji klinik hari itu. Sebuah kelompok pemeras bernama BYOD mengaku berada di balik serangan tersebut, tetapi klaim mereka belum dibenarkan pihak kampus.
Kronologi dan dampak operasional
Menurut Help Net Security, serangan terdeteksi sekitar pukul 11.30 waktu setempat. Sekitar 40 menit kemudian, staf diminta mematikan dan mencabut komputer serta menonaktifkan Wi-Fi di perangkat seluler. The Daily Lobo, koran mahasiswa UNM, mencatat staf beralih ke formulir kertas dan penerimaan pasien baru sempat dibatasi. Ambulans dialihkan dari UNM HSC dan Sandoval Regional Medical Center, sementara mahasiswa dan karyawan nonesensial diminta meninggalkan kampus.
Pada malam harinya, UNM HSC menyatakan tim keamanan TI masih menangani insiden itu. UNM Hospital dan Sandoval Regional Medical Center tetap buka. Klinik dijadwalkan kembali melayani pasien pada Selasa, 27 Oktober, sedangkan kelas di Fakultas Kedokteran, Keperawatan, Farmasi, dan Kesehatan Populasi dibatalkan. Pihak kampus sudah memberi tahu penegak hukum negara bagian dan federal serta melibatkan mitra eksternal, dan menolak merinci lebih jauh karena penyelidikan masih berjalan.
Klaim kelompok BYOD yang belum terverifikasi
BYOD adalah kelompok pemeras siber yang memajang calon korban di situs kebocoran di jaringan Tor dan mengancam membuka data bila tidak dibayar. Kelompok ini mengklaim menguasai sekitar 36.000 mesin di kampus dan lingkungan rumah sakit, dua basis data Oracle, seluruh tenant Entra, sistem SDM dan penggajian, catatan mahasiswa Banner, serta daftar pasien di sistem rekam medis Cerner. Mereka juga mengaku mencuri data pribadi mahasiswa dan karyawan, riset, dan surel internal.
Semua angka itu berasal dari pelaku dan belum dikonfirmasi UNM. Belum jelas pula apakah data dienkripsi dengan ransomware. Seorang dokter UNM Hospital menyebut komputernya memutar pesan suara yang menyatakan penyerang memegang data mahasiswa dan karyawan, lalu meminta administrator menghubungi mereka lewat aplikasi pesan terenkripsi. UNM tidak mengonfirmasi isi rekaman itu, dan pertanyaan soal luasnya data yang terdampak belum dijawab.
Langkah yang perlu diambil pembaca
Pasien, mahasiswa, atau karyawan UNM sebaiknya menunggu pemberitahuan resmi dari UNM HSC dan berhati-hati terhadap surel atau telepon yang mengaku dari kampus. Bagi pengelola rumah sakit dan instansi di Indonesia, kasus ini menunjukkan nilai prosedur darurat berbasis kertas, salinan cadangan yang terpisah dari jaringan utama, dan pengamanan akun administrator tenant cloud. Insiden sejenis juga menimpa universitas lain bulan ini, seperti yang kami laporkan pada kasus Universitas Kopenhagen.
Sumber: Help Net Security, The Daily Lobo, dan UNM HSC. Gambar: UNM Health Sciences Center.