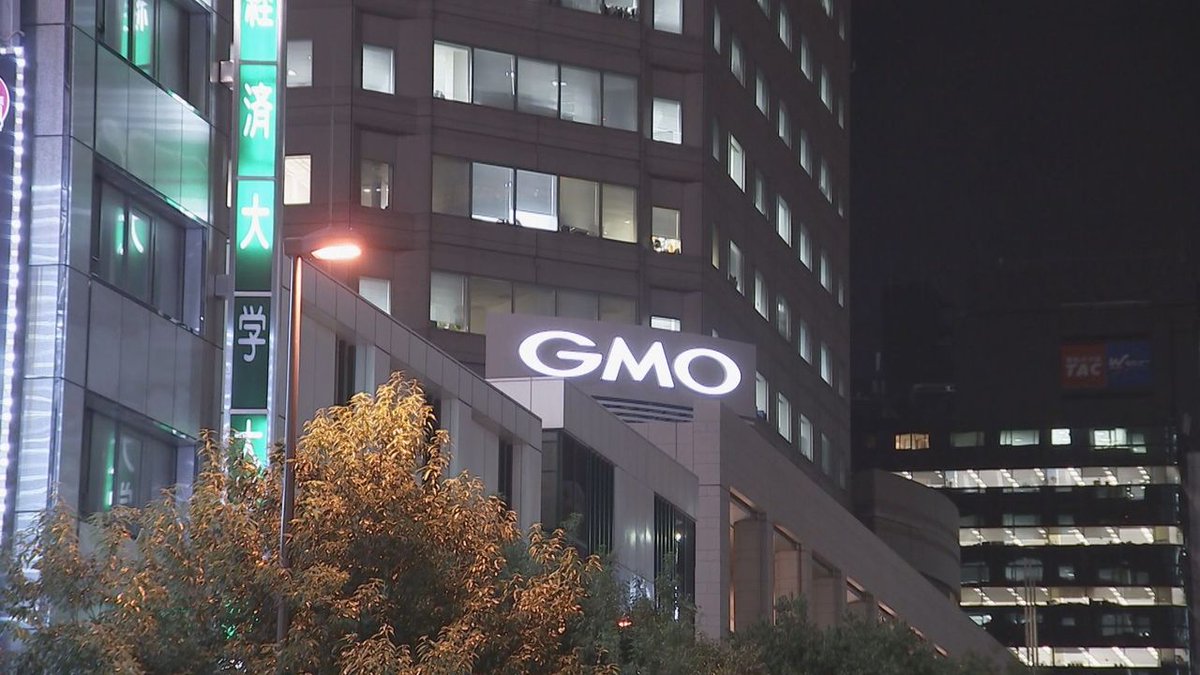
GMO Internet Group, perusahaan teknologi asal Jepang, mengumumkan pada 26 Oktober bahwa pihaknya menerima pemerasan setelah layanan Onamae.com Desktop Cloud dibobol. Pelaku mengancam menerbitkan data pelanggan dan menjalankan ransomware pada tenggat Selasa, 27 Oktober pukul 12.00 waktu setempat, menurut Tokyo Reporter yang mengutip siaran TBS. GMO menyatakan tidak akan memenuhi tuntutan itu.
Layanan ini menyewakan desktop Windows di awan. Menurut TokenPost, layanan tersebut menjalankan alat trading valas seperti MetaTrader 4 dan MetaTrader 5, sehingga akun trading pelanggan menjadi perhatian utama.
Kronologi yang sudah dikonfirmasi GMO
Rescana, yang merangkum laporan resmi GMO, mencatat perusahaan mulai menyelidiki pada 19 Oktober setelah pertanyaan dari seorang pelanggan. Pada 20 Oktober GMO memastikan ada program berbahaya terpasang di sebagian lingkungan server pelanggan, lalu menghentikan pendaftaran baru dan panel kontrol. Server di semua paket mulai dimatikan pada 21 Oktober, dan GMO berkonsultasi dengan polisi sehari kemudian. Pada 24 Oktober GMO menyatakan data pelanggan memang diambil dan platform lama tidak akan dihidupkan lagi.
GMO menyebut 26.739 server berada dalam cakupan insiden. Angka itu bukan jumlah akses ilegal yang terbukti dan bukan jumlah pelanggan terdampak. Sebagian pelanggan melaporkan transaksi trading yang tidak pernah mereka lakukan. GMO mengatakan tidak menyimpan data pembayaran, termasuk kartu, di server tersebut. Perusahaan akan memberi 5.000 yen kepada tiap pelanggan aktif, menambah ganti rugi atas transaksi tidak sah yang terverifikasi, dan menawarkan layanan pengganti gratis selama enam bulan.
Yang belum diketahui
GMO belum menjelaskan jalur masuk penyerang, jenis program berbahaya, jenis data yang diambil, maupun jumlah pelanggan terdampak. Tidak ada nomor CVE, dan sumber yang kami baca tidak memuat indikator serangan. Ancaman publikasi data dan ransomware adalah klaim pelaku seperti yang dilaporkan GMO, belum terverifikasi. GMO juga memperingatkan bahwa data yang nanti beredar bisa berisi informasi palsu. Nama kelompok pelaku tidak disebut.
Langkah yang perlu diambil pembaca
GMO meminta pelanggan memindai PC dan ponsel dari malware, lalu mencadangkan data. Ganti kata sandi akun trading dari perangkat lain yang bersih, kemudian akhiri semua sesi aktif di broker, karena pergantian sandi saja tidak memutus sesi lama. Periksa riwayat transaksi, laporkan transaksi asing ke broker, dan aktifkan verifikasi dua langkah. Rescana menyarankan organisasi menganggap seluruh isi server sudah terpapar: putar ulang API key, kredensial broker, profil VPN, dan sandi yang tersimpan di peramban. Abaikan pesan dari pihak yang mengaku sebagai pelaku, dan waspadai penipuan berkedok kompensasi. GMO menegaskan stafnya tidak pernah meminta kata sandi atau kode verifikasi.
Pembaca di Indonesia yang menyewa desktop cloud atau VPS untuk trading sebaiknya memeriksa apakah kredensial broker tersimpan permanen di server sewaan itu. Bila ya, ganti kredensial tersebut dan batasi sesi yang aktif.
Sumber: Tokyo Reporter, Rescana, TokenPost. Gambar: Tokyo Reporter