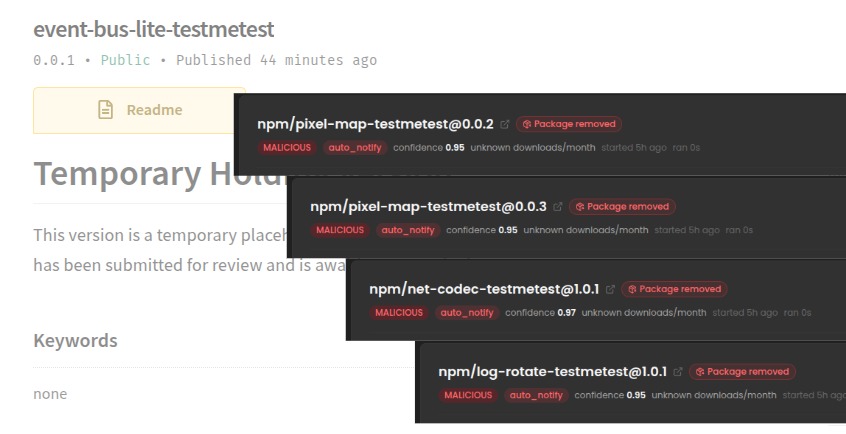
Peneliti JFrog melaporkan pada 26 Oktober bahwa kampanye npm bernama testmetest ternyata bukan sekadar uji coba. Pelaku di balik worm varian keluarga Miasma ini sudah mempersenjatai 42 repositori GitHub milik 11 pemilik. Sebelumnya, SafeDep yang pertama menemukan paketnya pada 22 Oktober menilai aktivitas itu tampak berasal dari akun uji milik operator dan belum menemukan korban.
Dari uji coba menjadi korban nyata
SafeDep mencatat 15 paket npm berakhiran testmetest dengan total 44 versi. Sebelas paket sudah dihapus dari registri pada 21 Oktober, sedangkan empat lainnya masih tayang saat laporan ditulis, termasuk satu versi berbahaya yang bertanda latest. SafeDep juga menautkan 18 paket ke operator yang sama untuk periode 19 sampai 25 Oktober.
JFrog lalu menelusuri sisi GitHub. Hasilnya, 42 repositori dari 11 pemilik sah berisi berkas pembungkus berukuran 12,9 sampai 13,7 MB yang menyembunyikan penerbit rahasia. Ukuran sebesar itu membuat pencarian kode GitHub tidak menjangkaunya, sehingga JFrog menyarankan penelusuran pohon berkas secara langsung. Beberapa akun yang disusupi juga menampilkan tanggal commit palsu, jadi riwayat commit tidak bisa dipercaya begitu saja. Satu organisasi sah ikut terdampak.
Cara kerja worm dan penghapus data
Menurut SafeDep, paket tersebut tidak memakai skrip instalasi biasa. Loader dijalankan lewat berkas konfigurasi build, lalu mendekripsi muatan tersembunyi yang menghindari lingkungan analisis. Worm ini mengambil kredensial dari mesin pengembang, runner CI, serta konfigurasi layanan cloud dan alat AI. Ia lalu menyebar dengan menerbitkan versi baru paket milik korban dan mendorong perubahan ke repositori. Laporan Register mencatat worm ini juga menanam kait eksekusi untuk asisten pengodean AI dan alat pengembangan seperti Claude, Gemini, Cursor, dan VS Code.
Bagian yang paling berbahaya bagi tim respons insiden adalah penghapus data. Begitu korban mencabut token GitHub yang dicuri, worm menghapus folder home pengguna. Karena itu JFrog meminta persistensi dibersihkan lebih dulu, baru token dicabut. Varian yang lebih baru, kata JFrog, menyimpan muatannya dalam addon native Node dan hanya berjalan bila tidak mendeteksi CI, kontainer, sandbox, atau alat analisis. SafeDep menambahkan bahwa tanda tangan Miasma lama mungkin tidak mengenali varian ini, dan belum memastikan apakah ia turunan langsung Miasma.
JFrog juga mengaitkan infrastruktur operator dengan pemindaian terhadap cPanel dan WHM yang memakai CVE-2026-41940, celah bypass autentikasi yang sudah punya versi perbaikan dari vendor. JFrog menegaskan belum menemukan kompromi cPanel yang terkonfirmasi. Pola pencurian token GitHub semacam ini mirip dengan kampanye yang kami bahas dalam laporan Wiz soal Gheist.
Yang perlu diperiksa pengembang
Tim yang pernah memasang paket berakhiran testmetest sebaiknya memperlakukan mesin itu sebagai terkompromi: isolasi dari jaringan, hapus layanan persisten, instal ulang sistem operasi, lalu rotasi seluruh kredensial, mulai dari Git, registri paket, cloud, SSH, sampai kunci penyedia AI. Periksa juga repositori yang bisa diakses akun terdampak untuk mencari cabang otomasi, workflow, atau berkas konfigurasi asisten AI yang tidak dikenal. Bila Anda mengelola cPanel atau WHM, pasang versi perbaikan dari vendor.
Sumber: JFrog Security Research, SafeDep, dan The Register. Gambar: SafeDep