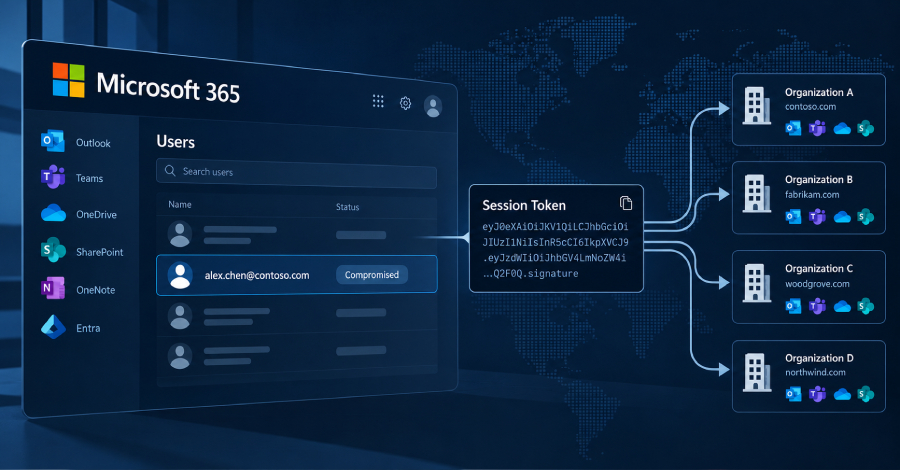
Peneliti Huntress mengungkap kampanye pembajakan sesi yang menyasar Microsoft 365. Antara 14 Juli dan 22 September 2026, penyerang membobol 97 akun di 79 organisasi dengan memutar ulang token sesi yang sudah dicuri. Teknik yang Huntress sebut “token spraying” ini membuat penyerang masuk tanpa pernah memakai kata sandi korban.
Cara penyerang masuk
Korban diarahkan ke halaman masuk palsu yang bertindak sebagai perantara (adversary-in-the-middle). Halaman itu meneruskan kredensial dan kode MFA ke Microsoft, lalu menyimpan token sesi yang terbit setelah MFA berhasil. Sebagian token lain berasal dari phishing alur kode perangkat dan rekayasa sosial. Dengan token itu, penyerang tidak perlu melewati MFA lagi.
Huntress mencatat 497 sign-in berhasil dari lebih dari 200.000 percobaan. Sesi curian dipakai dengan cepat. Pada satu insiden 21 Juli, sesi yang dibajak muncul 12 menit setelah korban sampai di layar MFA. Lalu lintas serangan berasal dari server penyedia hosting 1337 Services GmbH yang berbasis di Hamburg. Daftar indikator lengkap ada di laporan Huntress.
Setelah masuk, penyerang membuat dirinya sulit diusir. Setidaknya 48 komputer palsu didaftarkan di direktori Entra milik korban. Di 19 organisasi, metode MFA yang ada dihapus dan diganti metode baru dalam tiga jam sejak sign-in pertama. Aturan kotak masuk tersembunyi menghapus atau menyembunyikan surel tentang gaji, setoran, dan bonus. Satu kotak surat yang dikuasai sempat dipakai mengirim spam sebelum Entra ID Protection menandainya.
Mengapa mengganti kata sandi tidak cukup
Karena penyerang membawa token yang sah, reset kata sandi saja tidak memutus akses. Aplikasi autentikator yang didaftarkan penyerang juga bisa bertahan setelah kata sandi diganti. Kasus serupa pernah kami bahas di kampanye Gheist yang memakai token GitHub curian: token yang bocor memberi akses tanpa melewati kata sandi. Bagi organisasi Indonesia yang memakai Microsoft 365, pola ini relevan karena phishing alur login adalah serangan yang umum dan MFA berbasis kode tidak kebal terhadapnya.
Langkah yang perlu diambil admin
Huntress dan laporan pendukungnya menyarankan beberapa hal. Cabut semua sesi aktif akun yang dicurigai dan reset kata sandinya. Periksa perangkat yang terdaftar di Entra, lalu tinjau metode MFA dan hapus autentikator yang tidak dikenal. Cari aturan kotak masuk dan aplikasi enterprise baru yang tidak pernah Anda setujui. Batasi alur masuk dengan kode perangkat lewat Conditional Access, dan wajibkan MFA atau blokir untuk semua pengguna, semua aplikasi cloud, dan semua jenis aplikasi klien. Di empat organisasi, kebijakan Conditional Access seperti ini terbukti menggagalkan percobaan, termasuk satu alamat yang diblokir 1.052 kali.
Bagi pengguna biasa, cek metode masuk di akun kerja Anda dan laporkan ke tim TI bila ada perangkat atau autentikator yang tidak Anda daftarkan sendiri.
Sumber: The Hacker News dan Help Net Security. Gambar: The Hacker News.