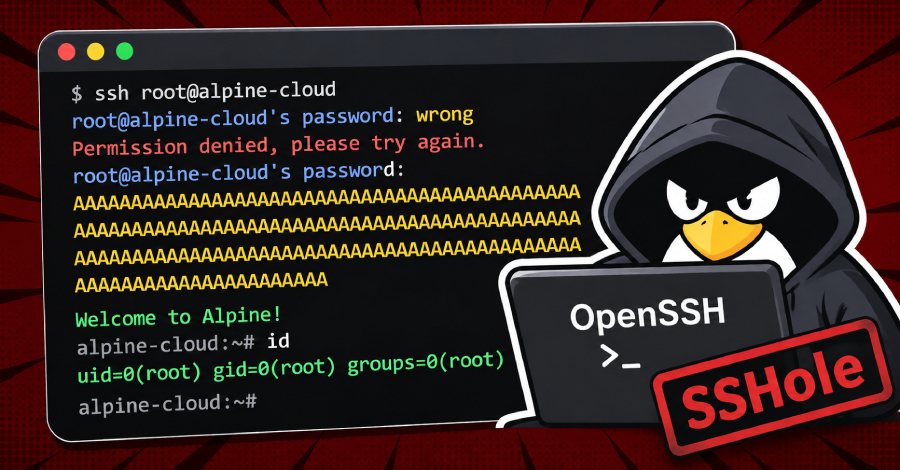
Celah login OpenSSH yang dijuluki “SSHole”, CVE-2026-123158, sudah dicoba diserang di dunia nyata. Firma intelijen ancaman Previdian melaporkan percobaan eksploitasi pertama muncul kurang dari sembilan jam setelah CVE dipublikasikan, menurut The Hacker News. Previdian memastikan akses root pada honeypot Alpine Linux yang menjalankan OpenSSH. Kami sebelumnya membahas perbaikan OpenSSH 10.6p2 di Alpine.
Siapa yang terdampak
Celah ini ditemukan peneliti Ozgun Kultekin dan dinilai CVSS 8,1 oleh MITRE. Sistem yang rentan adalah Linux dengan OpenSSH dan pustaka C musl, dengan PAM dimatikan, termasuk konfigurasi bawaan server OpenSSH di Alpine Linux. Akar masalahnya ada pada tambalan tahun 2016 untuk CVE-2016-6210, yang membuat kegagalan hashing password dalam kondisi tertentu dianggap autentikasi berhasil.
Tidak terdampak, menurut dua sumber: distro berbasis glibc seperti Debian, Ubuntu, dan RHEL, sistem yang memeriksa password lewat PAM, macOS, OpenBSD, Dropbear, dan kontainer Alpine tanpa sshd. Konfirmity mencatat serangan baru butuh beberapa syarat sekaligus, termasuk akun yang bisa login dengan kolom password berisi tanda bintang.
Yang terlihat di honeypot
Previdian mencatat delapan percobaan dari satu alamat IP yang berlokasi di Jepang. Penyerang menjalankan perintah pengintaian dasar lewat sesi SSH non-interaktif. Konfirmity, dalam catatan yang merujuk keadaan per 5 November, belum melihat serangan dan menyebut celah ini belum masuk katalog KEV CISA, tetapi laboratorium proof-of-concept publik sudah ada.
Yang perlu dilakukan
Perbarui ke OpenSSH 10.6p2 atau paket yang ditambal distro Anda. Alpine sudah menambal semua cabang sejak 3.16, dengan rilis titik 3.21.10, 3.22.8, 3.23.8, dan 3.24.4. Memperbarui paket tidak me-restart sshd, jadi restart tetap wajib. Sebagai mitigasi sementara, set PasswordAuthentication no lalu restart sshd, setelah memastikan login dengan kunci berfungsi.
Periksa log untuk entri “Accepted password for” pada akun yang tidak seharusnya menerima login password, misalnya alpine atau root. Alpine menyarankan memeriksa /var/log/messages, penggunaan doas, pengguna baru, berkas yang baru berubah, dan authorized keys. Bila login mencurigakan tidak bisa disingkirkan, anggap mesin sudah dibobol. Citra tiny-cloud Alpine membawa pengguna alpine dengan doas tanpa password, sehingga penyerang yang masuk bisa langsung menjadi root.
Sumber: The Hacker News, Konfirmity. Gambar: The Hacker News.