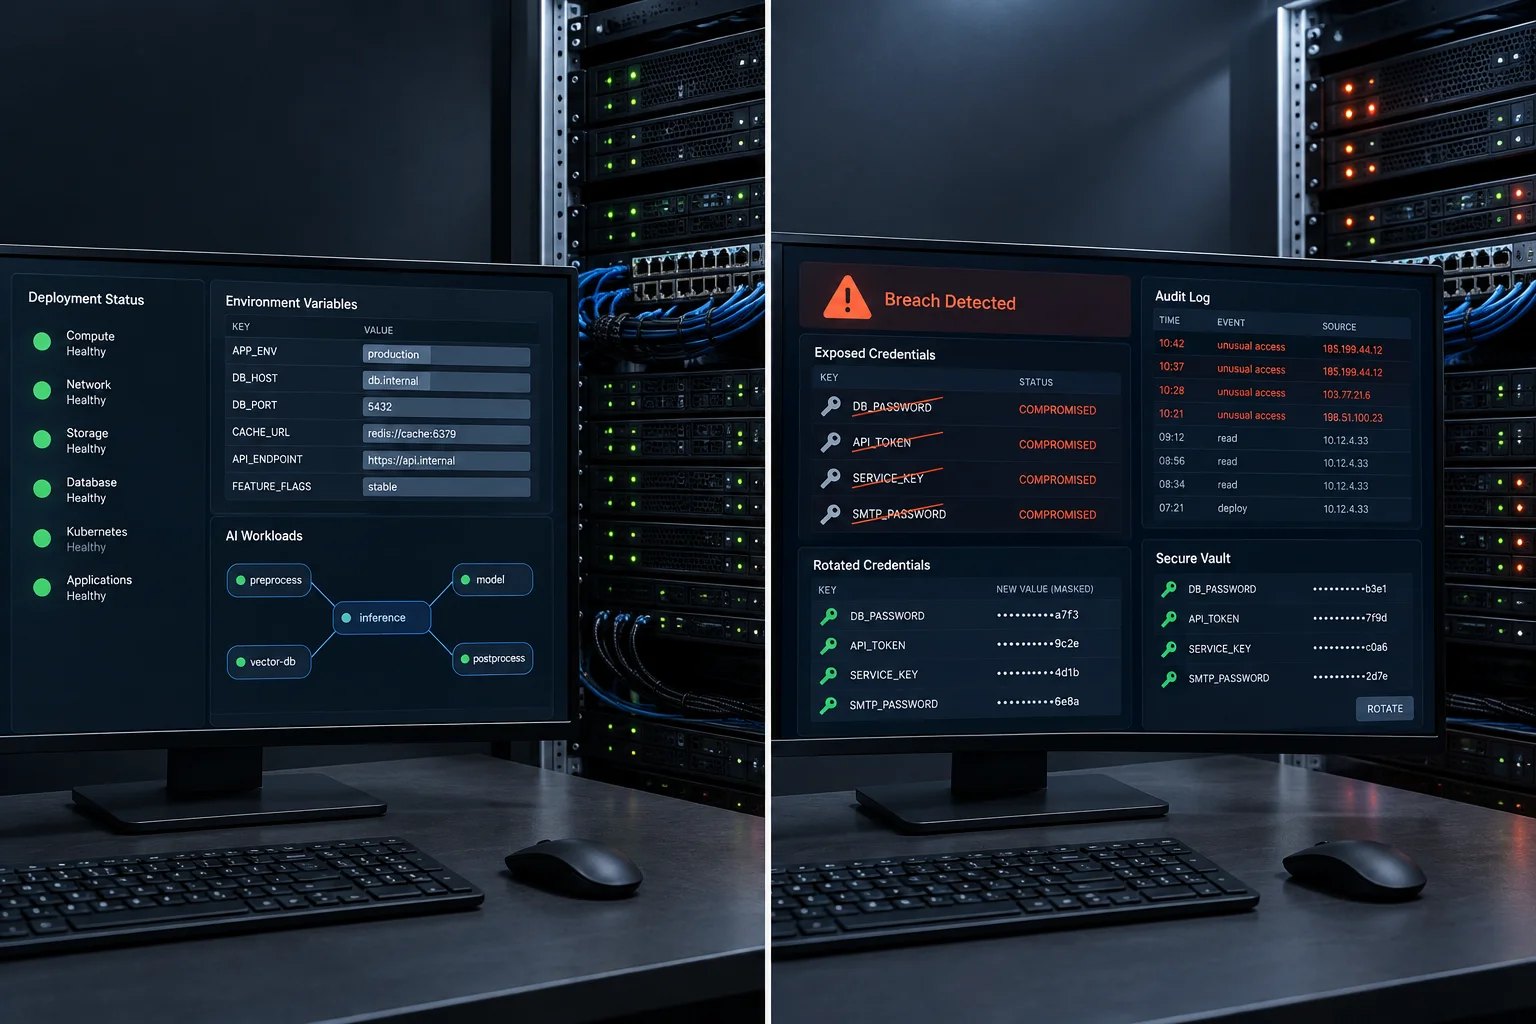
Northflank, platform cloud untuk menjalankan aplikasi dan database, mengumumkan insiden keamanan pada 30 Oktober 2026. Lewat halaman statusnya, perusahaan itu menyebut serangan berfokus pada secret yang tersimpan di control plane, dan meminta pelanggan menganggap semua variabel lingkungan mereka sudah terdekripsi. Beberapa pelanggan melaporkan kunci API AI mereka dipakai pihak lain tanpa izin.
Kronologi menurut halaman status Northflank
Perusahaan keamanan Wiz mengirim peringatan ancaman ke Northflank pada 30 Oktober pukul 11.43 UTC. Tim Northflank menerapkan beberapa tambalan kebijakan jaringan hingga pukul 13.05 UTC, lalu pada pukul 13.58 UTC menyatakan insiden teridentifikasi dan semua variabel lingkungan dianggap terdekripsi. Pada pukul 23.38 UTC, pengguna melaporkan pemakaian kunci API AI yang tidak sah. Northflank juga menyebut telah menambal CVE-2026-98432 di seluruh armadanya, termasuk klaster BYOC yang terhubung. Detail teknis celah itu belum dipublikasikan.
Pada pembaruan 2 November pukul 11.09 UTC, Northflank menyatakan vektor serangan diyakini terkendali dalam satu jam sejak peringatan pertama dan belum ada tanda penyerang masih berada di lingkungannya. Auditor forensik independen sedang meninjau kasus ini. Analisis akar masalah dijanjikan setelah temuan dikonfirmasi, sehingga jumlah pelanggan terdampak belum diketahui. Workload yang berjalan dan pelanggan dengan control plane dedicated atau forward-deployed disebut tidak terdampak. Tulisan Qovery menyebut belum jelas apakah secret pelanggan BYOC di control plane bersama ikut terpapar. Kasus mirip pernah kami bahas saat GitBook mencabut semua token API pelanggannya.
Data yang berisiko
Yang paling berisiko adalah variabel per layanan, secret group, dan global secret. Kunci API AI menjadi satu-satunya jenis kredensial yang sejauh ini dilaporkan disalahgunakan. Kredensial database dan cache mungkin ikut terpapar, tetapi belum dikonfirmasi dan belum ada laporan penyalahgunaan. Laporan penyalahgunaan kunci datang dari pengguna dan belum diverifikasi secara independen. Northflank sudah mencabut token, sesi, integrasi VCS, serta role IAM lintas akun miliknya, sehingga pelanggan perlu masuk ulang dan menghubungkan kembali integrasi.
Langkah yang perlu Anda ambil
Northflank meminta pelanggan merotasi semua secret sekarang, walau belum melihat aktivitas mencurigakan. Urutan prioritas dari halaman statusnya: kunci penyedia AI, kredensial penyedia cloud, kunci penyedia pembayaran, private key, lalu kredensial database dan layanan lain. Buat kunci baru, deploy, pastikan aplikasi berjalan, baru cabut kunci lama, supaya pencabutan tidak memicu gangguan sendiri.
Periksa juga penggunaan dan tagihan di dasbor penyedia AI sejak sebelum 30 Oktober, dan pasang batas pengeluaran. Bila ada pemakaian yang tidak wajar, hubungi penyedia tersebut langsung. Tinjau audit log Northflank untuk perubahan yang tidak Anda buat, seperti kunci API, pengguna, atau webhook baru, dan nonaktifkan akses publik pada add-on yang tidak perlu. Klaster BYOC yang sudah tidak terhubung ke Northflank perlu menghubungi dukungan lewat [email protected]. Bagi tim di Indonesia yang menyimpan kunci AI di platform ini, kerugian paling nyata adalah tagihan membengkak, jadi rotasi kunci dan batas biaya perlu didahulukan.
Sumber: halaman status Northflank, Qovery, dan The Back Room Tech. Gambar: The Back Room Tech.