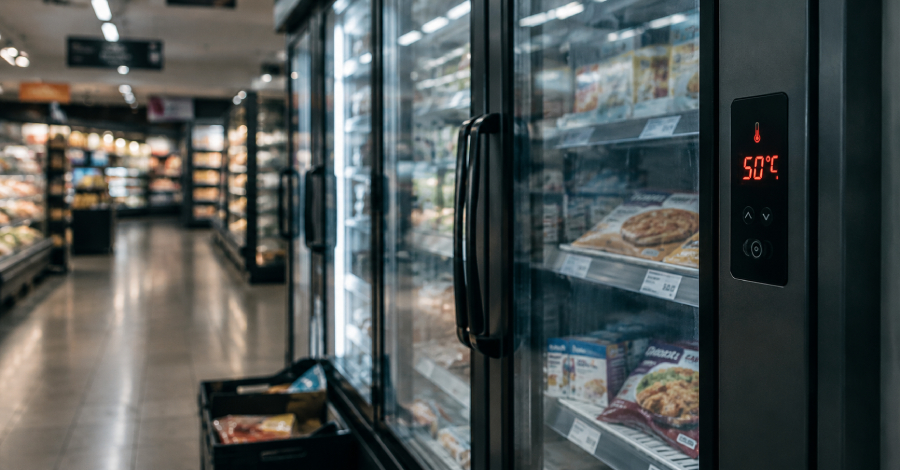
Penyerang yang identitasnya belum diketahui mengubah pengaturan sistem pendingin dari jarak jauh di supermarket sejumlah negara Eropa pada malam menuju Senin, 2 November 2026. Lemari es dan freezer menghangat, dan sebagian toko terpaksa membuang stok makanan. The Hacker News menyebut kejadian ini sebagai gelombang kedua, tiga minggu setelah serangan serupa di Prancis pada 12 Oktober.
Toko dan negara yang terdampak
Di Belgia, laporan menyebut Delhaize, sekitar 15 dari lebih dari 700 toko Carrefour, serta sejumlah toko Intermarché dan Spar terdampak. Unit pendingin dialihkan ke mode defrost sehingga justru memanas. Di Swedia dan Estonia, penyerang menaikkan titik setel suhu hingga 50 derajat Celsius. Selver di Estonia pulih dalam sekitar 10 menit, dengan freezer hanya menghangat 2 sampai 3 derajat.
Irlandia mencatat 13 toko SuperValu milik Musgrave, Belanda sedikitnya 17 usaha, dan Portugal tujuh toko Intermarché. Italia, Finlandia, dan Luksemburg juga melaporkan gangguan. Musgrave menyatakan masalahnya sudah teratasi dan pengisian stok berjalan. Status toko lain belum dilaporkan jelas.
Peran Danfoss dan siapa pelakunya
Danfoss mengakui produknya terlibat di beberapa sistem yang diserang. Peringatan CERT-FR mencakup seri Danfoss AK-SM dan AK-SC, serta Copeland xweb dan Dixell xweb. Menurut Danfoss, sistem di Belanda tidak berada di jaringan aman dan masih memakai kata sandi bawaan. Perusahaan itu juga menyebut perangkat yang sudah end-of-life, seperti AK-SM 800 dan AK-SC 355 di Prancis, paling banyak terkena. Laporan tidak menyebut nomor CVE, dan per 3 November halaman advisori Danfoss belum memuat pemberitahuan soal serangan ini.
Belum ada kelompok yang mengaku. Pusat Keamanan Siber Belgia menyatakan pelakunya mungkin tidak akan pernah diketahui, dan jaksa federal Belgia membuka penyelidikan pidana. Metode yang sama di Prancis dan Belanda belum membuktikan pelakunya sama. Uni Eropa, menurut laporan AFP, memperingatkan adanya upaya sengaja mengganggu rantai pasok pangan.
Langkah yang perlu diambil operator
Pengelola ritel, gudang dingin, dan fasilitas lain yang memakai kontroler serupa sebaiknya memutus akses internet langsung ke perangkat tersebut, termasuk yang memiliki IP publik. Akses jarak jauh baru dipulihkan lewat VPN atau jaringan terlindungi, sedangkan penyaringan IP di firewall hanya solusi sementara. Ganti kata sandi bawaan, perbarui firmware, dan untuk perangkat Danfoss setel tingkat keamanan ke Strict. Periksa seluruh konfigurasi, terutama jadwal defrost.
Perangkat yang sudah disusupi perlu di-restart atau di-reset, lalu dikonfigurasi ulang sebelum dipakai lagi. Perangkat end-of-life besar kemungkinan diserang ulang, dan Sabcobel menyebut pembaruan perangkat lunak saja tidak cukup karena sebagian instalasi butuh perubahan fisik. Kontroler yang terbuka ke internet juga jadi akar masalah pada kasus Node-RED di perangkat Siemens IoT2050. Daftar semua perangkat operasional yang terhubung ke internet adalah langkah pertama yang paling murah.
Sumber: The Hacker News dan Koran Jakarta. Gambar: The Hacker News.