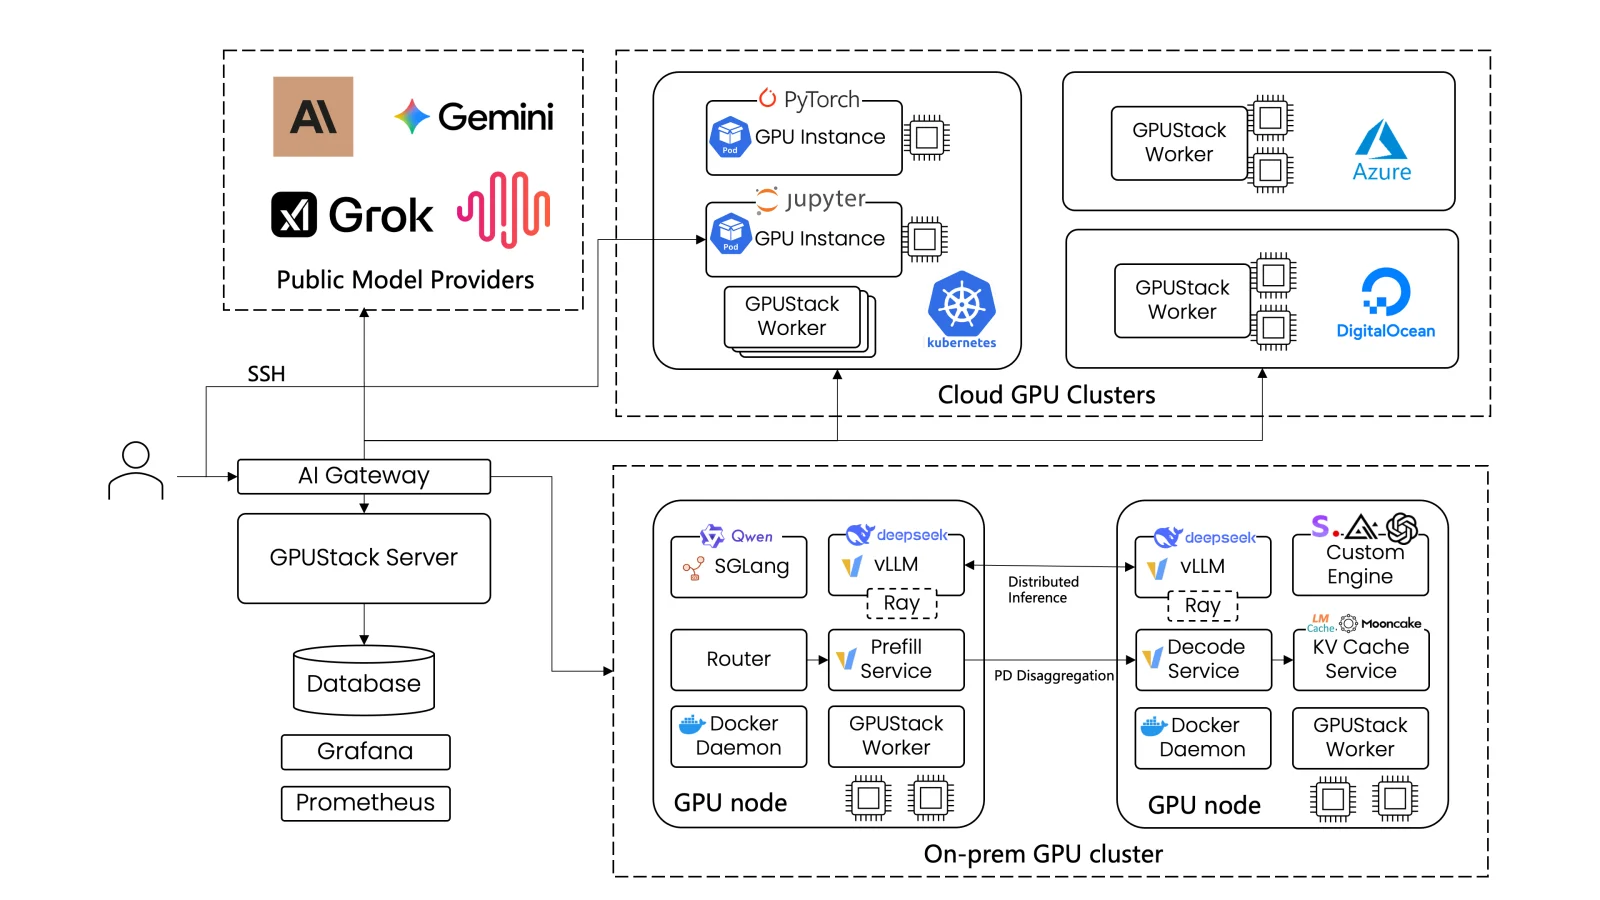
Tim GPUStack menyatakan dalam advisori resminya bahwa celah autentikasi CVE-2026-102895 sudah terlihat dieksploitasi pada satu deployment versi 2.1.1. GPUStack adalah platform untuk mengelola klaster GPU dan menjalankan model AI. Celah ini berskor CVSS 9,8 dan bisa memberi penyerang akses admin penuh lewat jaringan tanpa perlu login. Daily CyberSecurity (securityonline.info) melaporkan pada 5 November 2026 bahwa penyerang memakainya untuk menjalankan reverse shell di mesin korban.
Cara kerja celah dan versi yang terdampak
Sebelum versi 2.2.0, GPUStack memperlakukan permintaan dari alamat loopback sebagai admin bawaan selama pengaturan force_auth_localhost bernilai false, yang merupakan nilai default. Aplikasi mempercayai asal jaringan permintaan, termasuk header yang bisa diatur klien. Akibatnya, penyerang jarak jauh bisa membuat permintaannya tampak datang dari loopback, misalnya lewat reverse proxy di mesin yang sama atau header alamat klien yang bisa dipalsukan. Advisori GitHub GHSA-gj9m-f8ph-pmhr menyebut risikonya mencakup pengguna, model, worker, konfigurasi, dan rahasia yang tersimpan. Semua build sebelum 2.2.0 terdampak. Pelapor eksploitasi adalah Javier Sixto dari ulex.fr, sedangkan beberapa peneliti lain melaporkan celah yang sama secara terpisah.
Satu catatan soal penomoran: halaman advisori GitHub yang kami baca masih menulis “tidak ada CVE”, sementara securityonline.info dan basis data kerentanan sudah memakai CVE-2026-102895. Advisori tercatat terbit 31 Juli 2026, dan tanggal serangan tidak dijelaskan di kedua sumber.
Ada celah kedua, CVE-2026-102894 (CVSS 9,1), di rute callback SAML pada versi 0.7.1 sampai sebelum 2.2.2. Rute itu menurut laporan menerima data login tanpa memeriksa tanda tangan. Belum ada laporan eksploitasi untuk celah ini.
Langkah yang perlu Anda ambil
Perbarui GPUStack ke 2.2.2 atau lebih baru. Versi 2.2.0 menghapus jalur admin otomatis untuk loopback dan memperketat pembacaan alamat klien, sedangkan 2.2.2 menutup celah SAML. Bila belum bisa memperbarui, advisori resmi menyarankan tiga hal: setel force_auth_localhost ke true, buang header alamat klien dari luar di reverse proxy, dan jauhkan API dari jaringan yang tidak tepercaya, misalnya di balik VPN atau autentikasi di tepi jaringan. Laporan securityonline.info menambahkan saran memblokir akses luar ke /auth/saml/callback sampai versi 2.2.2 terpasang.
Karena penyerang bisa membaca rahasia tersimpan, tim yang instansinya pernah terbuka ke internet sebaiknya memeriksa log akses, mencari proses atau koneksi keluar yang tidak dikenal di node, lalu merotasi kunci cloud dan token yang disimpan di GPUStack. Pola serupa, platform AI yang terbuka tanpa perlindungan memadai, juga muncul di celah kritis Langflow yang kami bahas sebelumnya.
Dampak bagi tim yang memakai GPUStack
Risiko terbesar ada pada instansi yang bisa dijangkau dari internet atau berada di belakang proxy lokal dengan konfigurasi default. Server GPU biasanya menyimpan kunci cloud dan akses ke model internal, jadi satu akses admin bisa berlanjut ke sistem lain. Anda bisa mulai dengan memeriksa versi yang berjalan dan nilai force_auth_localhost hari ini.
Sumber: Daily CyberSecurity dan advisori GitHub GPUStack. Gambar: Daily CyberSecurity.