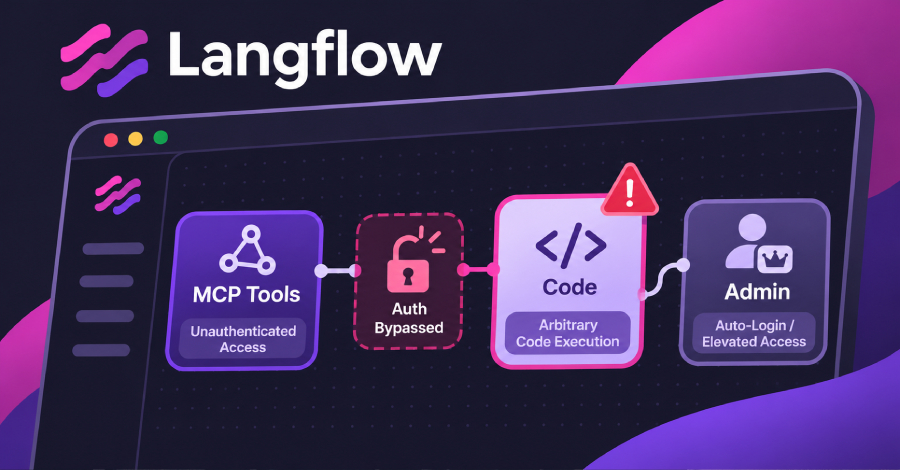
IBM menerbitkan buletin keamanan untuk Langflow OSS, alat sumber terbuka untuk menyusun alur kerja aplikasi AI, pada 28 Oktober 2026 dan memperbaruinya sehari kemudian. Dua celah di dalamnya berskor CVSS 9,8 menurut IBM: CVE-2026-93680 berupa pelewatan autentikasi, dan CVE-2026-110186 berupa eksekusi kode jarak jauh. The Hacker News memberitakan temuan ini pada 2 November 2026.
Apa yang terdampak
Semua rilis Langflow OSS dari 1.0.0 sampai 1.12.8 terdampak, baik di Windows, Linux, maupun macOS. Versi 1.12.8 yang rilis bersamaan dengan 1.13.0 pada 22 Oktober 2026 masih rentan. IBM menyebut tidak ada solusi sementara untuk server yang belum bisa diperbarui.
CVE-2026-93680 adalah kegagalan autentikasi yang bisa dimanfaatkan lewat jaringan tanpa hak akses awal. IBM mengaitkannya dengan perbaikan yang belum tuntas pada kontrol login otomatis. CVE-2026-110186 memungkinkan eksekusi kode sembarang lewat kontrol pembuatan kode yang keliru, dan menurut IBM jalurnya bisa dicapai tanpa login lewat pencacahan tool MCP. Dua celah lain ikut tercantum: CVE-2026-110193 (CVSS 8,8), yang memerlukan akun berhak rendah dan membuat Agentic Assistant menghasilkan kode yang menjalankan perintah sistem operasi, serta CVE-2026-110192 (CVSS 6,5), kebocoran kredensial bagi pengguna terautentikasi. Buletin itu juga memuat tiga celah di pustaka Hono yang ikut terbawa.
Soal eksploitasi, The Hacker News menulis bahwa per pembaruan katalog CISA tanggal 30 Oktober, belum ada dari celah ini yang masuk daftar KEV. Sudah ada modul Metasploit publik untuk CVE-2026-93680 yang, menurut laporan itu, hanya menghubungi endpoint MCP tanpa kredensial dan mendaftar tool, tanpa menjalankan kode. Pembaca perlu tahu bahwa Langflow sudah punya enam celah lain di daftar KEV, yang terbaru ditambahkan pada Agustus.
Langkah yang perlu Anda ambil
IBM menyarankan semua instalasi 1.0.0 sampai 1.12.8 naik ke Langflow 1.13.0. Untuk paket Python, perintahnya adalah pip install –upgrade “langflow==1.13.0”. Pengguna Docker sebaiknya memakai image bertag 1.13.0, bukan latest, dan menjaga data persisten.
Cadangkan dulu basis data, kunci rahasia, dan berkas unggahan. Versi 1.12.8 menyalakan login otomatis secara bawaan, sedangkan 1.13 mematikannya, jadi siapkan akun dengan kata sandi sebelum memperbarui. Jangan menghapus lalu memasang ulang Langflow, karena dokumentasinya memperingatkan alur kerja bisa hilang permanen. Selama pembaruan tertunda, batasi akses ke antarmuka dan endpoint MCP hanya dari jaringan tepercaya seperti VPN.
Jika server Anda sempat terbuka ke internet, periksa log aplikasi dan proxy untuk autentikasi atau permintaan MCP yang janggal, lalu putar kunci API dan kredensial basis data yang bisa dibaca layanan itu. Soal rotasi rahasia, kasus Northflank baru-baru ini menunjukkan kunci API AI mudah disalahgunakan begitu bocor.
Sumber: The Hacker News dan buletin keamanan IBM. Gambar: The Hacker News.