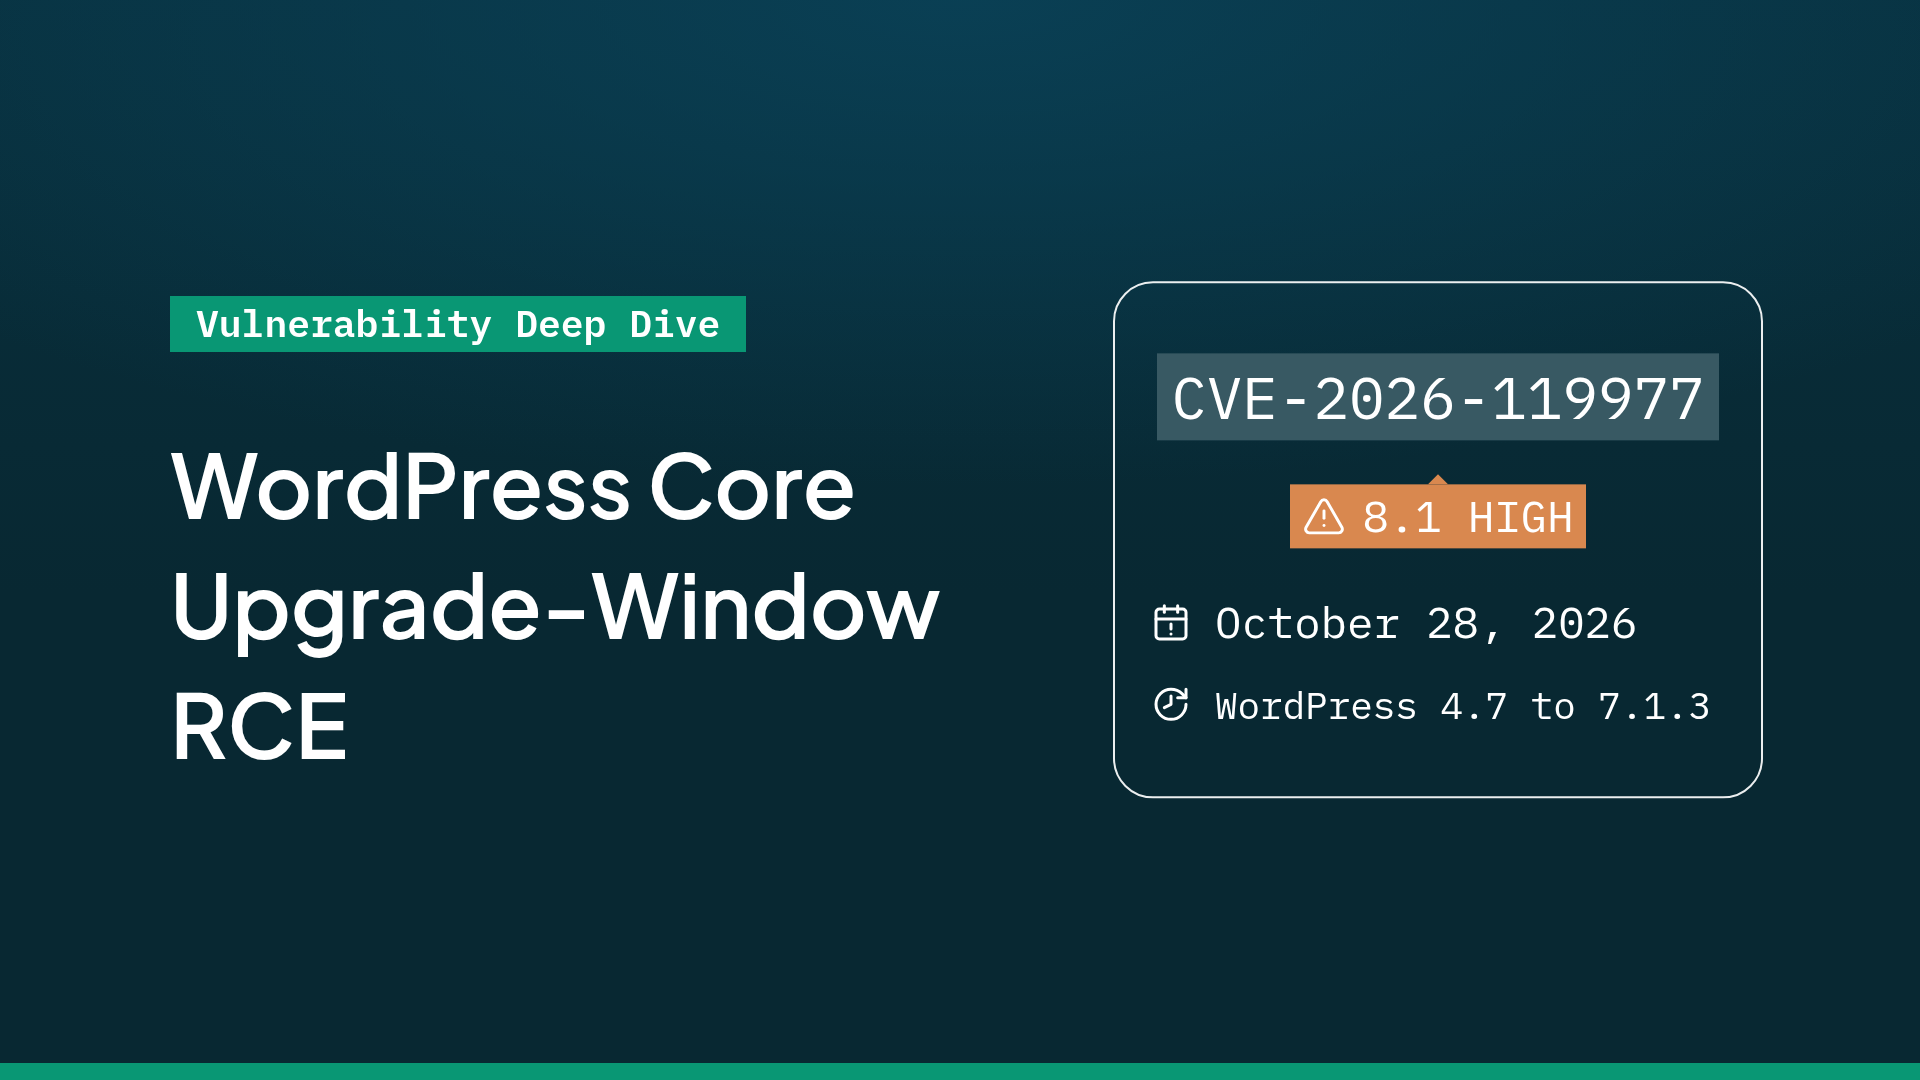
WordPress menutup celah race condition di proses pembaruan intinya lewat rilis keamanan 7.1.4 pada 28 Oktober 2026. Perusahaan keamanan Ostorlab menerbitkan analisis celah itu pada 31 Oktober 2026 dengan nomor CVE-2026-119977. Menurut Ostorlab, versi WordPress 4.7.0 sampai 7.1.3 terdampak, dan penyerang tanpa akun bisa memanfaatkannya tanpa interaksi pengguna jika kondisi tertentu terpenuhi.
Cara celah ini bekerja dan seberapa serius
Saat memperbarui inti, updater WordPress membongkar paket lengkap ke direktori wp-content/upgrade/. Ostorlab menyebut ada jeda singkat ketika berkas PHP hasil bongkaran sudah berada di sana sebelum proses pembaruan selesai. Jika direktori itu bisa dijangkau lewat web dan berkas PHP di dalamnya dieksekusi server, penyerang yang tepat waktu bisa menjalankan kode. Jadi risikonya bergantung pada gabungan beberapa kondisi: versi terdampak, pembaruan lewat updater bawaan, dan direktori yang terbuka ke web.
Penilaian tingkat bahayanya berbeda antarpihak. Wordfence memberi skor CVSS 8,1 (tinggi), sedangkan advisori WordPress sendiri menilai race condition ini rendah, menurut Ostorlab. Wordfence mencatat 62.969 serangan yang diblokir dalam 24 jam hingga 30 Oktober 2026. Angka itu menghitung percobaan, bukan situs yang berhasil dibobol. Hingga 31 Oktober 2026, belum ada laporan kompromi dari Wordfence, media, maupun WordPress, dan CVE ini belum masuk katalog KEV milik CISA.
Catatan rilis WordPress 7.1.4 tidak menyebut nomor CVE ini. Halaman itu hanya memuat perbaikan race condition pada pembaruan inti yang bisa mengarah ke eksekusi kode, dengan kredit untuk Umut Bayram. Rilis yang sama menambal 22 celah, sebagian besar XSS tersimpan di Interactivity API, Customizer, dan beberapa blok, serta memperbarui sertifikat akar bawaan setelah pencabutan eMudhra. Pengelola yang juga memakai plugin rentan, misalnya Gravity Forms, sebaiknya memeriksa inti dan plugin sekaligus.
Versi yang diperbaiki
Perbaikan tersedia di WordPress 7.1.4. Tim WordPress juga merilis backport untuk cabang lama, antara lain 7.0.8, 6.9.11, dan 4.7.39. Versi 4.6 ke bawah tidak lagi menerima pembaruan keamanan, sehingga situs yang masih memakainya perlu naik ke cabang yang didukung.
Langkah yang perlu Anda ambil
Ambil cadangan, lalu perbarui ke 7.1.4 atau versi backport untuk cabang Anda. Setelah itu hapus sisa berkas di wp-content/upgrade/ yang tidak dibersihkan oleh updater. Jika belum bisa memperbarui, blokir akses web ke direktori itu di tingkat server web dan pertahankan blokirnya sampai situs mencapai versi yang diperbaiki.
Periksa juga log server web untuk permintaan ke berkas PHP di direktori pembaruan, dan cari berkas PHP asing di dalamnya. Pengguna hosting bersama bisa menanyakan ke penyedia apakah direktori tersebut sudah ditutup dari akses publik.
Sumber: Ostorlab dan catatan rilis WordPress 7.1.4. Gambar: Ostorlab