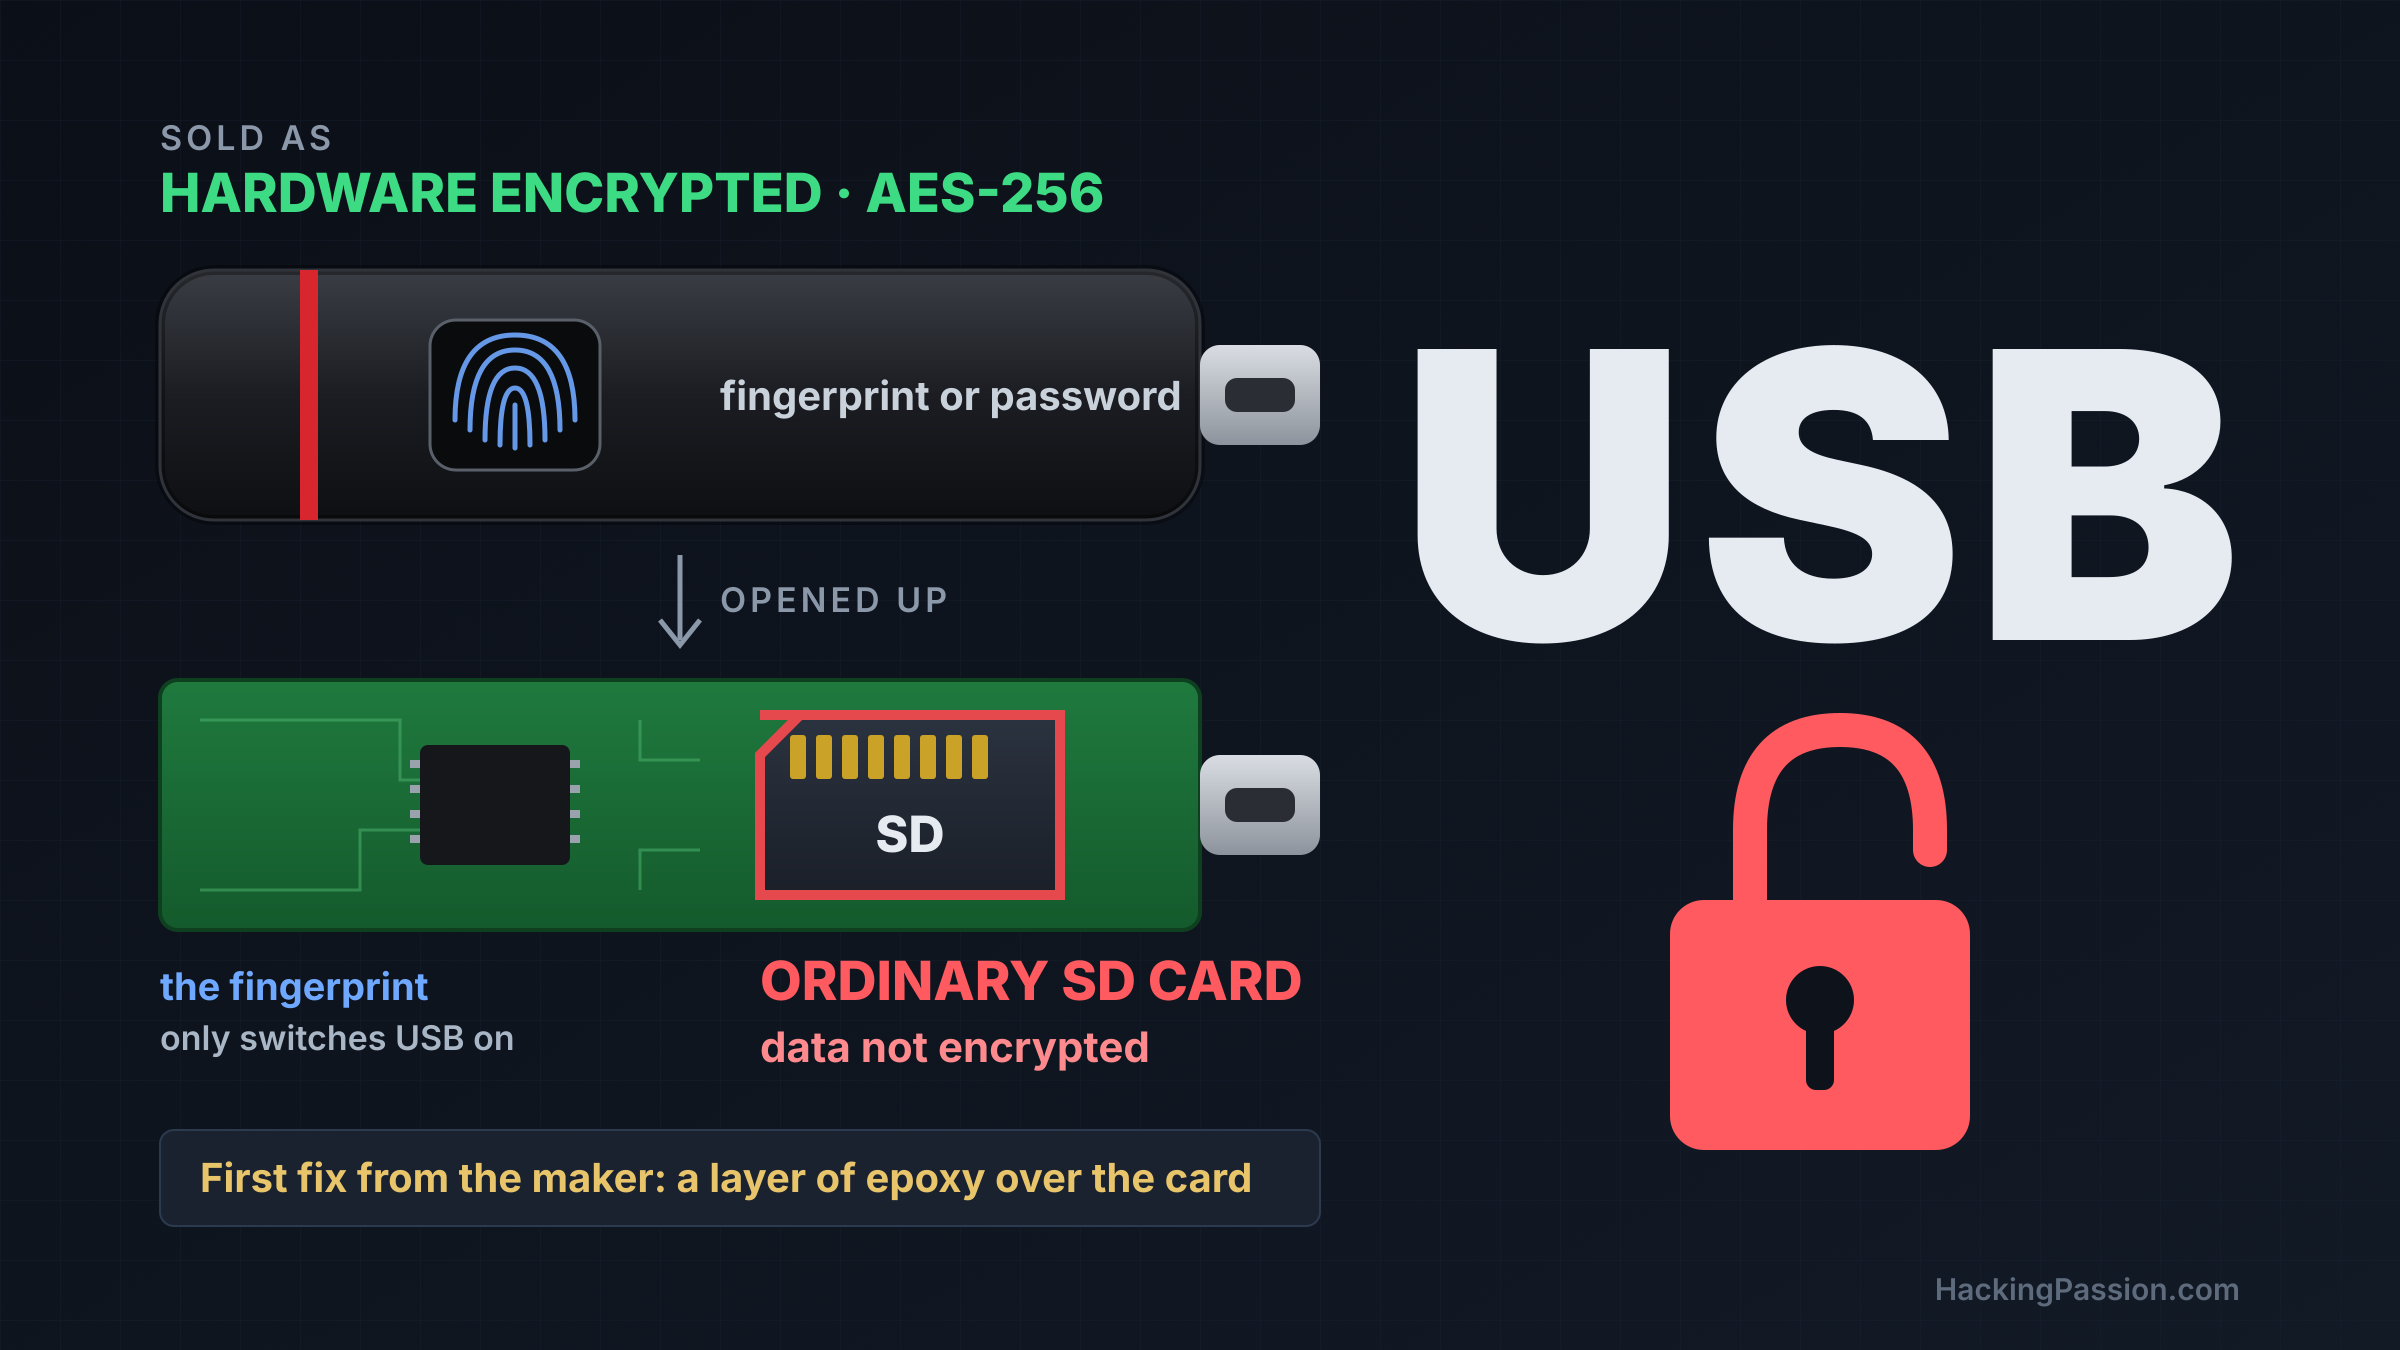
Flash drive sidik jari Lenovo ThinkPlus FU100 dijual sebagai perangkat dengan enkripsi perangkat keras AES-256. Peneliti keamanan Xusheng Li membongkarnya dan menemukan kartu SD biasa di papan sirkuit, dengan data yang tidak dienkripsi sama sekali. Tom’s Hardware mengangkat temuan ini pada 1 November 2026, setelah HackingPassion lebih dulu menulisnya pada 29 Oktober.
Sensor sidik jari hanya mengatur koneksi
Menurut laporan HackingPassion, Li membuka satu unit FU100 pada 2025. Pembaca sidik jarinya hanya menentukan apakah flash drive tersambung ke komputer. Berkas di kartu SD tidak bergantung pada sidik jari itu, sehingga siapa pun yang bisa mengeluarkan kartunya dapat membaca isinya. Li melaporkan masalah ini ke Lenovo pada 2 Agustus 2025. Lenovo lebih dulu menutup kartu SD dengan epoksi sebagai solusi sementara pada 27 Agustus, lalu menyiapkan perbaikan yang lebih permanen. Li mempresentasikan kasus ini di konferensi RE//verse pada Maret 2026.
Advisori Lenovo memuat tiga CVE
Lenovo menerbitkan advisori LEN-210545 pada 13 Januari 2026 dengan peringkat tinggi. CVE-2025-13453 menyebut perangkat ThinkPlus tertentu memungkinkan orang yang punya akses fisik membaca data tersimpan. CVE-2025-13454 dan CVE-2025-13455 menyangkut perangkat lunak konfigurasi: pengguna lokal yang sudah masuk bisa mengakses informasi sensitif perangkat, atau melewati autentikasi dan mendaftarkan sidik jari yang tidak tepercaya. Basis data kerentanan memberi CVE-2025-13455 skor CVSS 4.0 sebesar 7,3 dan tidak mencatat eksploitasi. Model yang terdampak adalah FU100, FU200, TU800, dan TSD303. Menurut Tom’s Hardware, TSD303 punya cacat tersendiri karena mengirim kata sandi lewat USB dalam bentuk teks biasa.
Lenovo menyebut perbaikannya sebagai solusi tingkat perangkat keras. Pemilik perlu menghubungi layanan Lenovo di China untuk mendapat peningkatan, yang bisa berupa penggantian perangkat atau pembaruan firmware di tempat. Lenovo menyarankan pengguna mencadangkan data dan menghapus isi flash drive sebelum dikirim.
Produk USB aman merek lain ikut diperiksa
Li kemudian memakai Codex bersama server MCP Binary Ninja untuk menganalisis perangkat lunak pelindung USB dari vendor lain. Hasilnya ia terbitkan di blog Binary Ninja. NetacFileLock memakai kunci AES tetap yang tertanam di program, sehingga kata sandi pengguna tidak melindungi apa pun, dan kata sandi juga tercatat di log diagnostik. YutianDun milik SecZure memiliki akun bawaan tersembunyi dengan kata sandi tetap, yang Li sebut pintu belakang. KakaSoft USB Copy Protection dan Nexcopy Copy Secure juga punya cara penurunan kunci yang bisa dilewati tanpa kata sandi. Li tidak menempuh pengungkapan terkoordinasi dengan alasan perangkat yang sudah beredar sulit ditarik atau diperbarui. Tom’s Hardware menulis bahwa Netac belum punya tambalan saat Li berbicara pada Maret.
Bagi pembaca, langkah praktisnya jelas. Pemilik FU100, FU200, TU800, atau TSD303 sebaiknya mencadangkan data lalu menghubungi layanan Lenovo. Jangan menyimpan berkas rahasia di flash drive yang hanya mengandalkan klaim enkripsi perangkat keras tanpa verifikasi. Li menilai desain yang menurunkan kunci enkripsi dari kata sandi pengguna lebih baik.
Sumber: Tom’s Hardware, HackingPassion, Binary Ninja. Gambar: HackingPassion