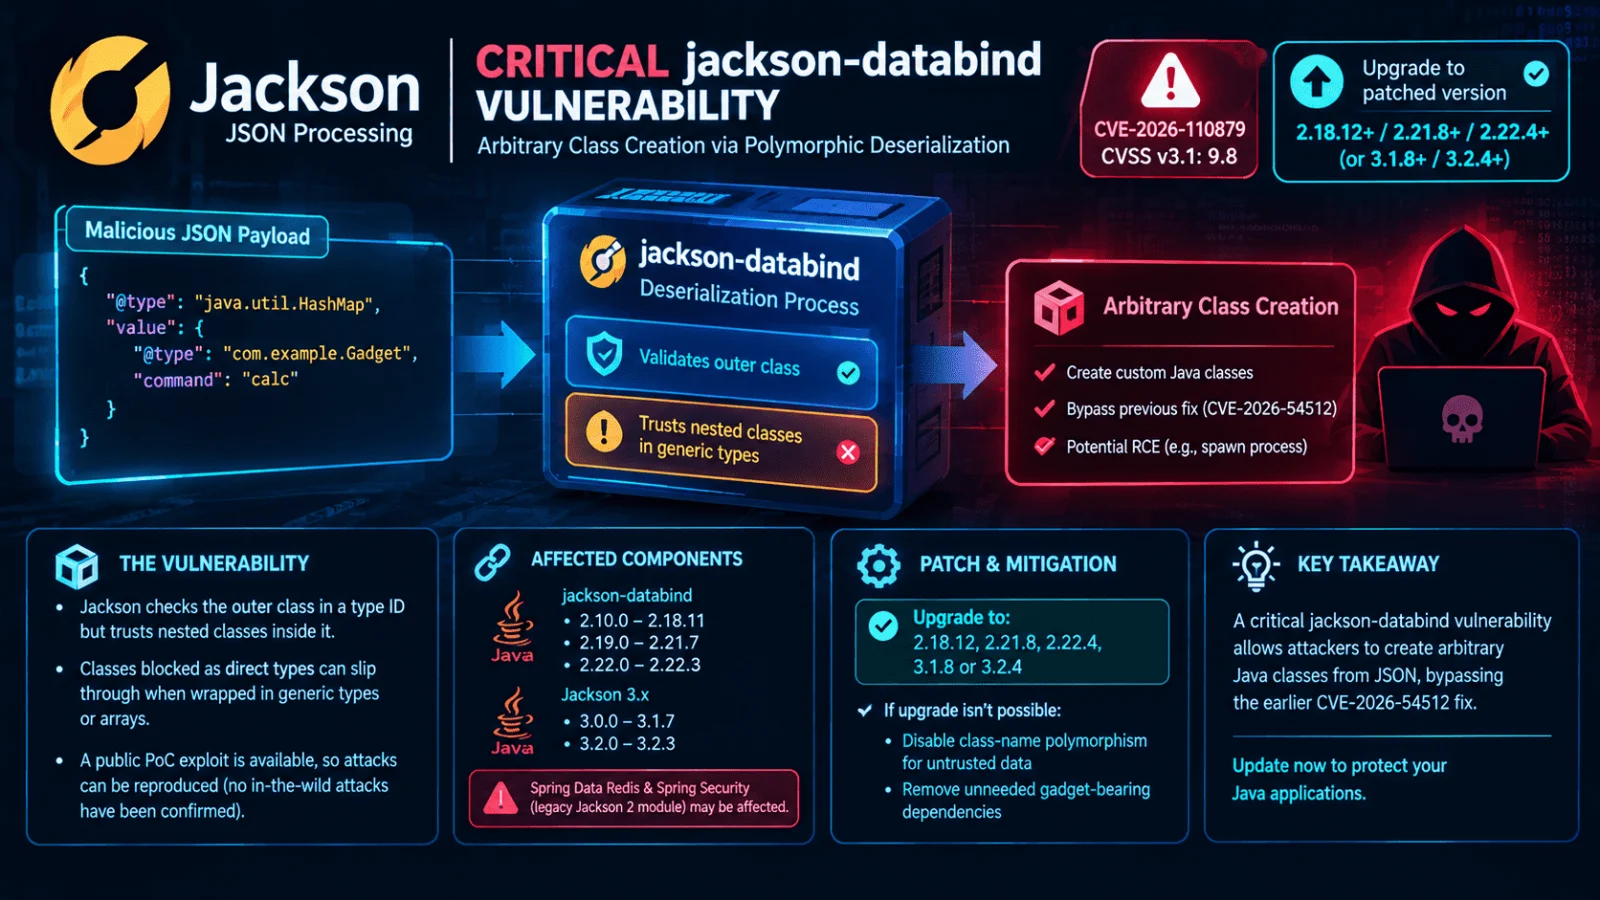
Pengelola pustaka Java jackson-databind menerbitkan advisori untuk CVE-2026-110879 pada 20 Oktober 2026. Celah ini berskor CVSS 9,8 dan masuk kategori deserialisasi data tak tepercaya (CWE-502). SecurityOnline mengangkat kasusnya pada 29 Oktober, ketika detail teknis dan demonstrasi publik mulai beredar. Belum ada eksploitasi di dunia nyata yang dikonfirmasi.
Apa yang bermasalah
CVE-2026-110879 adalah perbaikan yang tidak tuntas atas CVE-2026-54512. Jackson memeriksa kelas luar yang disebut dalam type ID, tetapi tidak memeriksa kelas yang bersarang di dalamnya, misalnya argumen generik dan tipe elemen array. Penyerang bisa menyelipkan kelas pilihannya lewat jalur itu dan melewati validator tipe. Dampak akhirnya bergantung pada aplikasi: pengaturan polimorfisme dan isi classpath menentukan apakah celah ini bisa dimanfaatkan. Advisori mencontohkan satu konfigurasi yang berisiko, yaitu ketika Spring ada di classpath dan aplikasi memuat XML yang dikendalikan penyerang.
Pelapor celah ini adalah AdamKorcz bersama Ada Logics, sedangkan François Martin menemukannya dan melaporkan masalah lanjutan pada tipe array. Tatu Saloranta mengerjakan perbaikannya, dan Anthropic disebut mengidentifikasi contoh pada validator bawaan.
Versi terdampak dan versi yang sudah diperbaiki
Untuk paket com.fasterxml.jackson.core:jackson-databind, versi 2.10.0 sampai 2.18.11, 2.19.0 sampai 2.21.7, dan 2.22.0 sampai 2.22.3 terdampak. Untuk tools.jackson.core:jackson-databind (Jackson 3), versi 3.0.0 sampai 3.1.7 dan 3.2.0 sampai 3.2.3 terdampak. Versi sebelum 2.10.0 tidak terdampak. Perbaikannya tersedia di 2.18.12, 2.21.8, 2.22.4, 3.1.8, dan 3.2.4.
Pelacak keamanan Debian mencatat bookworm (paket 2.14.0-1+deb12u1) berstatus rentan, sedangkan trixie dan forky/sid berstatus sudah diperbaiki atau tidak terdampak. Karena jackson-databind sering datang sebagai dependensi tidak langsung, banyak aplikasi Java, termasuk yang dibangun dengan Spring, bisa membawanya tanpa disadari tim pengembangnya.
Langkah yang perlu diambil
Periksa versi jackson-databind di proyek Anda, termasuk dependensi transitif lewat Maven atau Gradle, lalu naikkan ke versi tambalan yang sesuai jalurnya. Jika belum bisa memperbarui, advisori menyarankan empat langkah sementara: matikan polimorfisme berbasis nama kelas untuk data yang tidak tepercaya, pakai aturan subtipe yang sempit, cegah penyerang menulis nilai cache atau sesi yang diserialisasi, dan buang dependensi yang memuat kelas gadget tetapi tidak dibutuhkan. Tim keamanan sebaiknya memprioritaskan layanan yang menerima JSON polimorfik dari jaringan.
Bagi pembaca di Indonesia yang menjalankan layanan Java di sektor perbankan, pemerintahan, atau e-commerce, pemeriksaan ini layak masuk daftar kerja minggu ini, sebelum kode demonstrasi yang sudah beredar dipakai pihak lain.
Sumber: advisori GHSA-m8xf-2cr7-77ph di GitHub, SecurityOnline, dan pelacak keamanan Debian. Gambar: SecurityOnline.