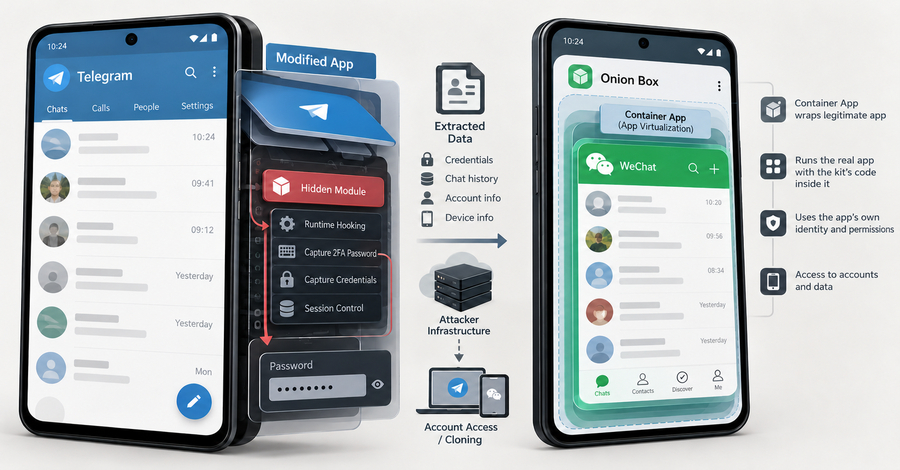
Peneliti keamanan yang memakai nama Ovi menerbitkan analisis pada 21 Oktober 2026 tentang uCreator, perangkat spyware Android komersial yang juga dijual dengan nama YingGai. Kit ini membajak aplikasi Telegram dan WeChat yang sudah dimodifikasi untuk menangkap kata sandi verifikasi dua langkah Telegram dan mengkloning akun WeChat. The Hacker News mengangkat temuan itu pada 26 Oktober.
Cara kerja kit ini
uCreator bukan satu malware tunggal, melainkan kerangka yang disewakan dan dikendalikan dari jauh. Kit ini memakai alat virtualisasi aplikasi dan hooking tanpa root (VirtualApp, LSPatch, dan Pine), sehingga perintah penyerang berjalan dengan identitas dan izin aplikasi aslinya. Modul untuk tiap aplikasi diunduh setelah pemasangan dari penyimpanan cloud, jadi berkas pemasang awal tidak banyak membocorkan isinya.
Di Telegram, modul membaca database pesan dan kontak, lalu menangkap kata sandi verifikasi dua langkah dalam teks biasa sebelum di-hash. Modul itu juga bisa mengelola atau mencabut sesi perangkat. Menurut Ovi, kode untuk menolak login dan membekukan akun menunjukkan pemilik sah bisa dikunci dari akunnya sendiri. Di WeChat, kit menyalin identitas login, mengemas data aplikasi, dan mengunggahnya untuk membuat klon akun. Ovi menemukan kode untuk sekitar 20 aplikasi, termasuk WhatsApp, LINE, dan GCash, tetapi hanya kode Telegram dan WeChat yang ia publikasikan.
Siapa terdampak dan siapa di baliknya
Jumlah korban belum diketahui. Data di server yang diakses Ovi menunjukkan korban tampaknya berada di China dan Amerika Serikat. The Hacker News menyebut kit ini cocok dengan komponen Telegram yang oleh Doctor Web dinamai Baohuo. Data Doctor Web tahun 2025 untuk Baohuo mencatat infeksi terbanyak di India, disusul Brasil dan Indonesia. Penyebarannya lewat salinan Telegram dan Telegram X yang dimodifikasi, situs toko aplikasi palsu yang dipromosikan lewat iklan dalam aplikasi, serta aplikasi wadah bernama Onion Box. Ovi mengaku belum bisa memastikan bagaimana semua korban pertama kali terinfeksi.
Ovi mengaitkan sebagian komponen dengan tiga perusahaan di Provinsi Hunan, China, tetapi menyebut kepemilikan bersama masih belum terbukti. Ia menilai motifnya keuangan. Atribusi ini hasil analisis satu peneliti dan belum dikonfirmasi pihak independen.
Langkah yang perlu diambil
Ini malware, bukan celah di aplikasi resmi, jadi tidak ada nomor CVE maupun patch. Pencegahannya ada di sumber aplikasi. Pasang Telegram, WeChat, dan aplikasi dompet digital hanya dari toko resmi atau situs vendornya, dan hindari APK versi “mod”. Buka daftar perangkat aktif di Telegram dan keluarkan sesi yang tidak Anda kenali. Jika Anda pernah memasang salinan tidak resmi, copot aplikasinya, pasang ulang dari toko resmi, lalu ganti kata sandi verifikasi dua langkah dari perangkat yang bersih.
Tim keamanan bisa mencari berkas TgJarPine.dex dan jejak LSPatch di cache aplikasi, dua indikator yang disebut laporan. Jejak LSPatch juga bisa muncul pada aplikasi yang dimodifikasi untuk alasan lain, jadi hasilnya perlu diperiksa lebih lanjut. Daftar hash lengkap ada di laporan sumber.
Sumber: The Hacker News dan laporan Ovi di 0x0v1.com. Gambar: The Hacker News.