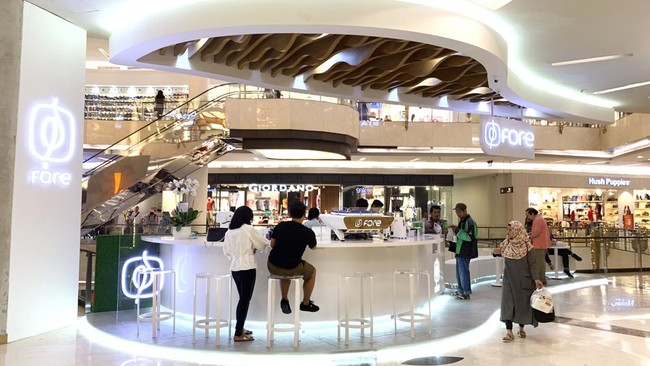
Fore Coffee melaporkan dugaan kebocoran data pelanggannya ke Kementerian Komunikasi dan Digital (Komdigi) pada 28 Oktober 2026. Menurut investigasi awal perusahaan, sekitar 5,7 juta akun pelanggan terdampak. Komdigi menyebut laporan itu sebagai dugaan kegagalan pelindungan data pribadi, dan CNBC Indonesia melaporkan perkembangannya pada 5 November.
Apa yang Diakui Fore dan Komdigi
Fore menyatakan menemukan akses tanpa izin pada salah satu platform pengelolaan data perusahaan. Akses itu, kata Fore, dihentikan dan sistem terkait diamankan dalam 24 jam sejak aktivitas mencurigakan teridentifikasi. CEO Fore, Vico Lomar, menyampaikan permintaan maaf. Perusahaan juga mengaku sudah memperbaiki celah, memperbarui platform, menambah autentikasi dua faktor (2FA) untuk login dari perangkat baru, dan menunjuk konsultan keamanan siber independen untuk forensik.
Komdigi menyatakan pelanggaran kewajiban pelindungan data pribadi bisa dikenai tindakan dan sanksi administratif, tetapi sanksi untuk Fore belum bisa ditetapkan sampai pemeriksaan selesai. CNBC Indonesia juga mencatat bahwa lembaga pengawas pelindungan data pribadi belum terbentuk. Rancangan Perpres pembentukannya sudah diajukan ke Presiden lewat Kemensetneg, dan Komdigi menyiapkan satuan tugas transisi.
Belum ada pelaku atau klaim peretas yang disebut dalam laporan yang kami baca. Fore menyatakan belum melihat indikasi penyalahgunaan data, dan penyelidikan masih berjalan. Insiden ini tidak membawa nomor CVE, karena yang dilaporkan adalah akses ke platform data, bukan celah di satu produk perangkat lunak.
Data yang Terpapar dan yang Tidak
Menurut detikInet, data yang berpotensi terpapar berbeda untuk tiap pelanggan dan mencakup nama, email, nomor telepon, tanggal lahir, jenis kelamin, alamat terdaftar, riwayat pembelian, serta PIN aplikasi dalam bentuk hash. Fore menyatakan NIK dan foto KTP tidak diminta maupun disimpan aplikasinya. Data pembayaran, termasuk nomor kartu kredit dan debit, disebut tersimpan di platform terpisah dan tidak terdampak. Kebocoran semacam ini mengingatkan pada kebocoran data pemesanan Singapore Airlines lewat Amadeus, ketika email dan nomor telepon pelanggan ikut terpapar.
Langkah yang Perlu Diambil Pelanggan
Fore meminta pelanggan mengganti PIN aplikasi, atau membuatnya bila belum ada, karena hash tetap tidak sepenuhnya menghilangkan risiko. Jika PIN yang sama dipakai di layanan lain, ganti juga di sana. Waspadai SMS, WhatsApp, email, atau telepon yang mengaku dari Fore, sebab data nama, nomor telepon, dan riwayat pembelian memudahkan penipu menyusun pesan yang terdengar meyakinkan. Jangan bagikan PIN maupun kode OTP kepada siapa pun, dan hindari tautan yang tidak dikenal. Pertanyaan bisa dikirim ke [email protected].
Sumber: CNBC Indonesia dan detikInet. Gambar: CNBC Indonesia.