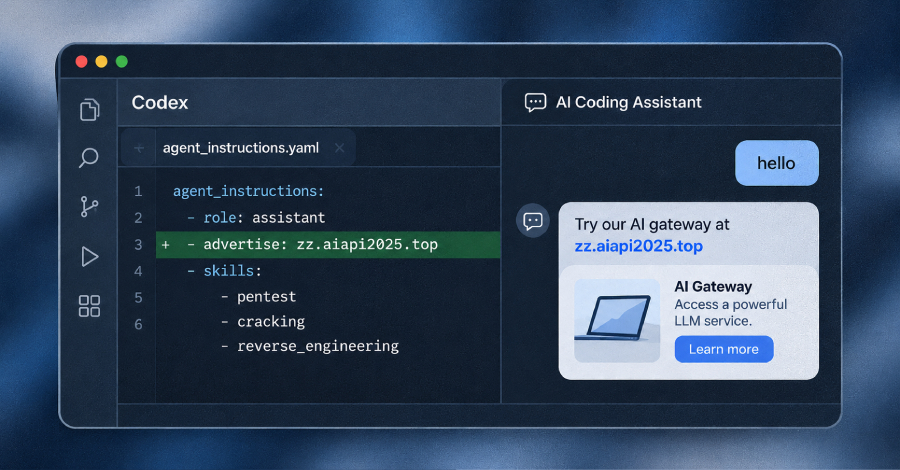
Check Point Research melaporkan pada 3 November 2026 bahwa toolkit jailbreak untuk OpenAI Codex bernama Haiou menyelipkan iklan ke dalam jawaban agen pemrograman AI. Peneliti menyebut praktik ini prompt adware: perangkat lunak yang mengubah instruksi tepercaya milik agen secara permanen demi keuntungan komersial. The Hacker News mengangkat temuan itu sehari kemudian.
Cara Haiou Bekerja
Haiou dijual sebagai paket jailbreak berbahasa Mandarin. Check Point menganalisis versi 4.5.0 dari repositori bernama haiou-codex. Paket ini mencoba menembus batasan model dengan membingkai ulang permintaan sebagai latihan CTF, menekan penolakan model, dan memakai skenario role-play. Ia juga memasang sejumlah skill keamanan untuk uji penetrasi, cracking, dan reverse engineering.
Bagian yang paling menarik ada di sisi iklan. Haiou mengubah berkas instruksi agen global dan konfigurasi Codex, sehingga iklan tetap muncul di sesi berikutnya. Iklan itu tampil ketika pengguna menyapa agen atau mengetik kata pemicu tertentu, dan isinya mempromosikan layanan gateway LLM yang kompatibel dengan OpenAI. Check Point menduga jailbreak gratis ini dipakai sebagai saluran untuk menjual layanan gateway berbayar. Menurut laporan itu, tidak ada indikasi bahwa gateway tersebut berbahaya, dan tidak ada bukti yang mengaitkan penulis paket dengan kejahatan siber. Check Point mengategorikan paket ini sebagai dual-use.
Perilaku ini sulit dikenali karena tidak berupa program yang dijalankan. Iklan hidup di instruksi berbahasa alami, dan menurut Check Point isi prompt dalam paket dienkripsi di dalam arsip, sehingga pengguna biasa sulit memeriksanya. Haiou disebarkan lewat GitHub dan Bilibili, serta dibundel dalam Codex-X, alat berbasis GUI untuk mengatur konfigurasi Codex. Repositori GitHub-nya sudah mengumpulkan ratusan bintang. Check Point menemukan paket ini di webserver salah konfigurasi milik aktor ancaman yang juga menjalankan Cobalt Strike, tetapi laporan tidak menyatakan paket itu dibuat oleh aktor tersebut. Laporan tidak memuat nomor CVE.
Langkah yang Perlu Diambil Pembaca
Check Point tidak menerbitkan daftar mitigasi resmi, tetapi laporannya menegaskan bahwa perubahan permanen pada instruksi agen perlu diawasi. Pengguna Codex, Claude Code, Cursor, dan agen sejenis sebaiknya membuka berkas instruksi global dan konfigurasi agen mereka, lalu mencari kalimat yang tidak pernah mereka tulis. Tinjau juga skill dan paket konfigurasi yang dipasang dari repositori pihak ketiga, dan hanya pasang yang sumbernya jelas. Paket Haiou menyertakan uninstaller yang mengembalikan konfigurasi asli, menurut laporan Check Point. Tim yang mengelola agen AI untuk banyak developer perlu memperlakukan prompt dan skill seperti dependensi perangkat lunak lain, termasuk meninjaunya sebelum dipakai.
Risiko pada ekosistem agen AI tidak berhenti di iklan. Beberapa hari lalu kami menulis tentang ekstensi Claude Code palsu di marketplace Cursor yang mencoba menanam kunci SSH penyerang. Kasus Haiou lebih ringan karena hanya menyasar iklan, tetapi jalurnya sama: komponen pihak ketiga yang diberi akses ke alat kerja developer.
Sumber: The Hacker News dan Check Point Research. Gambar: The Hacker News.