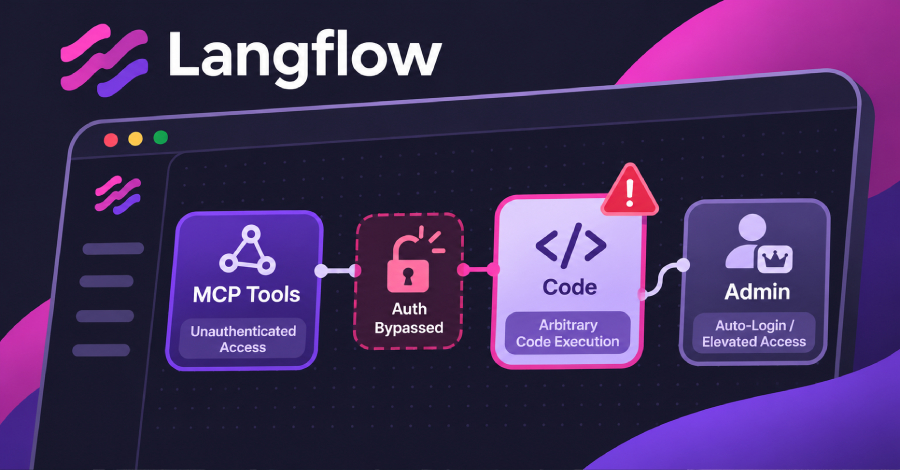
IBM menerbitkan bulletin keamanan untuk Langflow OSS pada 28 Oktober 2026 dan memperbaruinya sehari kemudian. Isinya empat celah yang menyentuh seluruh rilis dari 1.0.0 sampai 1.12.8, termasuk dua celah kritis berskor CVSS 9,8 yang tidak membutuhkan akun. The Hacker News mengulas bulletin itu pada 2 November. Langflow dipakai banyak pengembang untuk menyusun alur kerja agen AI, jadi server yang terbuka ke internet patut dicek sekarang.
Empat celah dan dampaknya
CVE-2026-93680 (CVSS 9,8) adalah celah autentikasi yang memungkinkan penyerang dari jaringan melewati pembatasan keamanan tanpa login. CVE-2026-110186 (CVSS 9,8) memungkinkan eksekusi kode sembarang karena kontrol pembuatan kode yang tidak memadai. The Hacker News menyebut celah ini bisa dijangkau lewat pencacahan tool MCP. Soal MCP dan risiko agen AI, kami pernah membahasnya di laporan MCPhantom.
Dua celah lain butuh akun. CVE-2026-110193 (CVSS 8,8) membuat pengguna berhak rendah bisa mendorong Agentic Assistant menghasilkan kode komponen yang menjalankan perintah sistem operasi di server. CVE-2026-110192 (CVSS 6,5) membuka kredensial yang kurang terlindungi kepada pengguna terautentikasi.
Status eksploitasi masih longgar. Menurut The Hacker News, dua celah kritis itu belum masuk katalog KEV milik CISA per pembaruan 30 Oktober. Namun sebuah modul Metasploit publik sudah ada untuk CVE-2026-93680. Modul itu hanya mendaftar tool pada endpoint MCP dan tidak menjalankan kode. Artikel tersebut juga mencatat pengaturan auto-login aktif secara bawaan di 1.12.8, dan IBM menyebut salah satu celah sebagai perbaikan tidak tuntas atas kontrol auto-login. Belum jelas apakah server dengan auto-login mati tetap rentan.
Langkah yang perlu diambil
Tim Langflow memperbaiki masalah ini di versi 1.13.0, yang dirilis 22 Oktober. Versi 1.12.8 masih terdampak. IBM menyatakan tidak ada mitigasi sementara, jadi satu-satunya jalan adalah memperbarui. Pakai pip install --upgrade "langflow==1.13.0" atau image Docker langflowai/langflow:1.13.0.
Cadangkan dulu basis data, secret key, dan berkas unggahan. Pada 1.13.0 auto-login mati secara bawaan, sehingga pengguna yang selama ini mengandalkannya perlu menyiapkan akun yang ada untuk masuk dengan kata sandi, mengikuti panduan upgrade Langflow. Jika terkunci, pakai langkah pemulihan di dokumentasi Langflow dan jangan menghapus atau memasang ulang aplikasi, karena alur kerja bisa hilang permanen. Server yang sempat terbuka ke internet pada versi lama sebaiknya diperiksa log aksesnya, dan kunci API yang tersimpan di dalamnya diganti.
Bagi tim di Indonesia yang menjalankan Langflow di VPS atau kontainer untuk prototipe agen AI, ini bukan sekadar pembaruan rutin. Instans percobaan yang lupa dimatikan sering menyimpan kunci API penyedia model, dan itu sasaran yang jelas bila server sampai diambil alih.
Sumber: The Hacker News dan bulletin keamanan IBM. Gambar: The Hacker News.