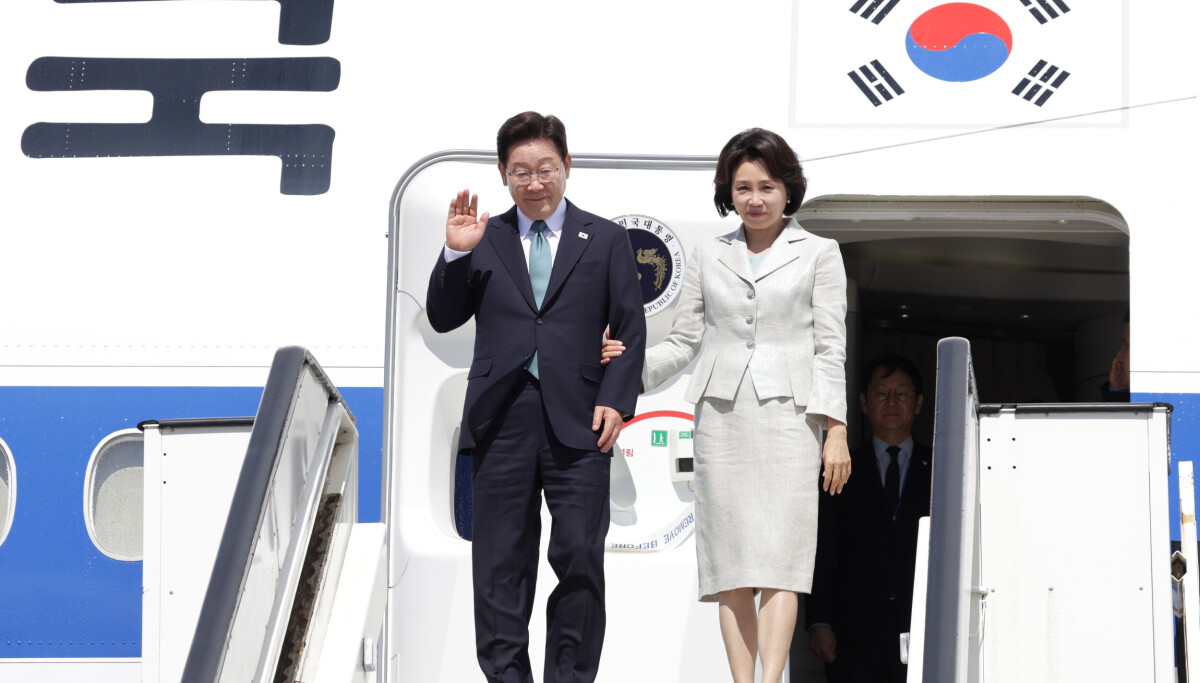
Data pribadi 168 orang dalam rombongan Presiden Korea Selatan Lee Jae Myung ternyata terbuka untuk umum di VirusTotal, layanan pemindai malware milik Google, selama hampir lima bulan. Pemerintah Korea Selatan mengumumkan temuan itu pada Selasa, 3 November 2026, dan Kementerian Luar Negeri (Kemlu) langsung menerbitkan paspor baru bagi semua yang terdampak.
Apa yang terpapar dan bagaimana bisa terjadi
Menurut Korea JoongAng Daily dan Korea Times, berkas itu berisi daftar penumpang pesawat kepresidenan untuk lawatan Lee ke Eropa yang dimulai pada 9 Juni. Isinya mencakup nama dalam aksara Korea dan Inggris, afiliasi, jabatan, tanggal lahir, serta data penerbitan dan masa berlaku paspor. Berkas itu diunggah pada 2 Juni. Korban mencakup presiden, ibu negara, pejabat senior, staf Kemlu dan kantor kepresidenan, petugas pengamanan, serta wartawan yang meliput.
Kemlu menyebut kasus ini kebocoran data, bukan serangan siber dari luar. Belum jelas apakah seorang pejabat sengaja mengunggah berkas untuk diperiksa malware, atau apakah sistem keamanan surel otomatis yang mengirimnya. Dugaan terakhir datang dari seorang profesor yang dikutip JoongAng Daily, dan penyebab pastinya masih diselidiki. Kemlu juga belum memastikan keaslian berkas karena isinya mungkin sudah diubah.
VirusTotal membagikan berkas yang diunggah ke perusahaan antivirus dan pelanggan berbayarnya, sehingga isinya tidak lagi privat begitu masuk. Kasus serupa pernah terjadi pada 2024, ketika data sekitar 3.000 pegawai Komisi Pemilihan Umum Korea ikut bocor lewat platform yang sama. Insiden semacam ini juga bukan hal baru di luar Korea, seperti kebocoran data lebih dari 41.000 pegawai DHS Amerika yang dirilis DDoSecrets.
Kantor kepresidenan menggelar rapat darurat di bawah Kepala Staf Kepresidenan Lim Kwang-hyun, dan unit siber Kepolisian Nasional membuka penyelidikan awal. Kemlu meminta data dihapus dari situs, memeriksa komputer dan akun surel yang dipakai menyiapkan lawatan, dan mengecek kemungkinan kebocoran lain. Partai oposisi PPP mengkritik kantor kepresidenan dan meminta Lee meminta maaf. Belum ada keterangan soal pihak yang memakai data itu untuk menyerang.
Langkah yang perlu diambil pembaca
Kasus ini tidak menyangkut Indonesia, tetapi pelajarannya berlaku bagi instansi dan perusahaan mana pun. Pertama, jangan mengunggah dokumen internal atau data pribadi ke layanan pemindai publik seperti VirusTotal. Untuk memeriksa berkas yang mencurigakan, gunakan sandbox atau pemindai internal yang tidak membagikan berkas ke pihak lain. Kedua, periksa apakah gerbang surel atau perangkat keamanan Anda mengirim lampiran otomatis ke layanan eksternal, lalu matikan fitur itu untuk dokumen sensitif. Ketiga, pasang pemantauan berkala atas nama organisasi di layanan publik, sebab insiden ini baru diketahui setelah hampir lima bulan. Keempat, bila dokumen perjalanan sudah terlanjur terpapar, ganti dokumen yang bisa diganti, seperti yang dilakukan Kemlu Korea Selatan.
Sumber: Korea JoongAng Daily dan The Korea Times. Gambar: Korea JoongAng Daily.