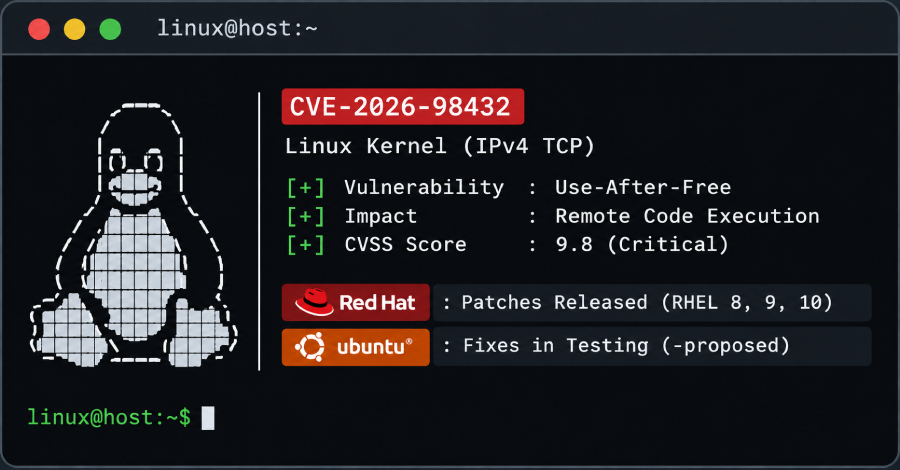
Red Hat dan Canonical menyiapkan perbaikan untuk CVE-2026-98432, celah use-after-free pada kode TCP IPv4 di kernel Linux. Celah ini bisa dijangkau dari jaringan tanpa login dan berpotensi berujung eksekusi kode jarak jauh. Tim CVE kernel Linux memberinya skor CVSS 9,8, sementara Red Hat menggolongkannya Critical.
Apa yang terjadi di kernel
Menurut buletin Red Hat, masalahnya berupa kondisi balapan (race condition) saat kernel menangani permintaan koneksi TCP IPv4. Opsi soket bisa dibebaskan dari memori selagi proses lain masih membacanya. Penyerang jarak jauh tanpa autentikasi berpotensi memanfaatkannya, tetapi Red Hat mencatat eksploitasi menuntut ketepatan waktu. The Hacker News melaporkan bug ini sudah ada sejak Linux 4.4 dan jalur IPv6 utama tidak terdampak.
Penilaian tiap vendor berbeda. Red Hat semula menilai celah ini Moderate (5,9) lalu menaikkannya ke 9,8. Amazon Linux memberi skor 8,1 dan menyebut hasil utamanya berupa crash dengan kemungkinan korupsi memori. Belum ada vendor, CERT, atau tim CVE kernel yang melaporkan serangan nyata, dan celah ini tidak masuk katalog KEV CISA pada rilis 30 Oktober. Anthropic mengungkap pada 27 Oktober bahwa model internalnya yang belum dirilis berhasil menulis exploit root jarak jauh untuk server dengan listener MPTCP, menurut laporan The Hacker News. Kodenya tidak dipublikasikan. Kabar Techku juga pernah melaporkan celah kernel lain yang sudah dieksploitasi, yaitu Fragnesia CVE-2026-46300.
Versi terdampak dan perbaikan
Red Hat menyebut RHEL 8, 9, dan 10 terdampak, begitu pula OpenShift Container Platform 4 dan produk lain yang memakai kernel RHEL. The Hacker News melaporkan Red Hat merilis errata pada 1 November: RHEL 8.10 di kernel 4.18.0-553.182.1.el8_10 (RHSA-2026:93414), RHEL 9.8 di 5.14.0-687.64.1.el9_8 (RHSA-2026:93412), dan RHEL 10.2 di 6.12.0-211.72.1.el10_2 (RHSA-2026:93413). Saat ditinjau, buletin Red Hat sendiri belum mencantumkan daftar errata, jadi pastikan nomornya di halaman errata resmi sebelum memasang.
Canonical menyatakan Ubuntu 22.04, 24.04, dan 26.04 LTS sudah punya perbaikan di kantong -proposed per 2 November: kernel 5.15.0-203.213, 6.8.0-149.149, dan 7.0.0-43.43. Paket itu belum masuk pembaruan reguler karena masih diuji. Ubuntu 20.04, 18.04, dan 16.04 masih menunggu perbaikan lewat Ubuntu Pro (ESM). Debian, Oracle Linux, dan SUSE sudah merilis perbaikan pada Oktober, dan Amazon Linux menambal paketnya pada 24 sampai 30 Oktober. Semua pembaruan kernel ini butuh reboot.
Mitigasi sementara dan batasannya
Red Hat menyediakan aturan nftables sementara yang membuang paket TCP IPv4 masuk berisi opsi IP. Aturan ini hanya mengurangi risiko, bisa mengganggu beban kerja yang bergantung pada opsi tersebut, dan perlu diuji dulu. Seorang anggota tim kernel CIQ mencatat di oss-security bahwa lalu lintas antarkontainer di satu host bisa melewati aturan itu. Menonaktifkan MPTCP bukan solusi, karena celahnya ada di jalur TCP IPv4 dan RHEL yang menonaktifkan MPTCP secara bawaan tetap rentan. Canonical menegaskan hanya pembaruan keamanan yang pantas disebut mitigasi.
Bagi administrator, langkah konkretnya: cek kernel yang berjalan dengan uname -r, pasang kernel perbaikan dari vendor, lalu jadwalkan reboot, mulai dari server yang menerima koneksi TCP dari internet dan node OpenShift.
Sumber: The Hacker News, buletin Red Hat RHSB-2026-016, dan blog keamanan Ubuntu. Gambar: The Hacker News