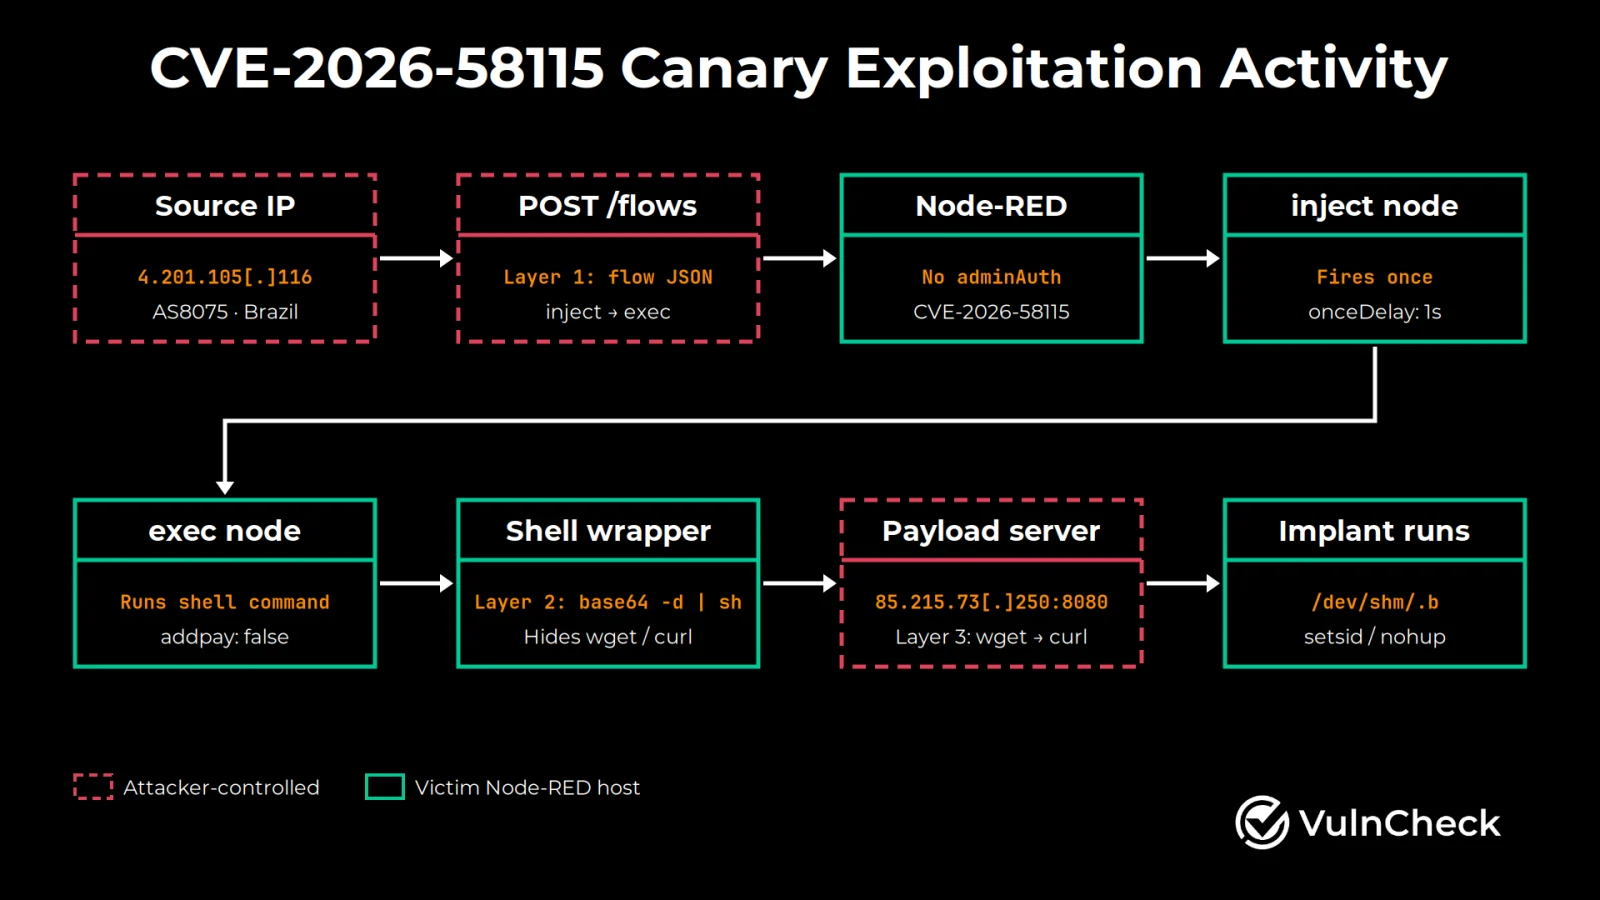
Perusahaan keamanan VulnCheck melaporkan pada 2 November 2026 bahwa CVE-2026-58115, celah dengan skor CVSS 10,0 di antarmuka admin Node-RED, sudah dieksploitasi penyerang. Jaring canary VulnCheck pertama kali menangkap percobaan serangan pada 30 Oktober 2026. Celah ini berupa tidak adanya autentikasi (CWE-306), sehingga penyerang dari jaringan mana pun bisa menjalankan perintah di perangkat yang terbuka.
Perangkat dan versi yang terdampak
CVE ini ditetapkan oleh Siemens untuk SIMATIC IoT2050 Advanced (6ES7647-0BA00-1YA2) yang menjalankan Industrial OS dengan Node-RED. Semua versi sebelum V4.3.4.1 terdampak, dan Siemens menerbitkan perbaikannya di V4.3.4.1 serta rilis sesudahnya lewat advisori SSA-834709. Antarmuka HTTP Node-RED di perangkat ini biasanya mendengarkan di port TCP 1880.
VulnCheck belum memastikan apakah Node-RED upstream atau produk vendor lain yang memakainya ikut terdampak. Yang sudah terlihat di lapangan, instans Node-RED tanpa pengaturan adminAuth sedang dipindai dan diserang secara otomatis.
Cara penyerang bekerja
Menurut VulnCheck, penyerang mengirim satu permintaan HTTP untuk memasang flow berbahaya. Flow itu berisi node yang terpicu otomatis dan node yang menjalankan perintah shell, dengan perintah yang disamarkan berlapis. Dari sana penyerang mengunduh program tambahan dari server miliknya. Varian lain menanam webshell yang membuat akses bertahan. VulnCheck mencatat 16 kejadian dari satu sumber hingga 1 November, jadi skala serangan saat ini masih terbatas. Laporan lengkap, termasuk indikator serangan, ada di tulisan VulnCheck.
Node-RED berjalan di atas Node.js. Bagi pembaca yang mengelola aplikasi Node.js, celah Brotli yang kami bahas sebelumnya di artikel tentang Node.js dan Brotli juga perlu dicek.
Langkah yang perlu diambil
Pemilik SIMATIC IoT2050 Advanced sebaiknya memasang Industrial OS V4.3.4.1 atau yang lebih baru dari Siemens. Untuk Node-RED mandiri, VulnCheck menyarankan memastikan adminAuth aktif dan konsol admin tidak bisa diakses dari luar jaringan. Letakkan konsol di balik firewall internal, VPN, atau reverse proxy dengan autentikasi berlapis.
Periksa juga flow yang sudah terpasang. Node exec atau endpoint HTTP yang tidak dikenali adalah tanda perangkat mungkin sudah disusupi. Jika menemukannya, isolasi perangkat dari jaringan dan ganti semua kredensial yang pernah tersimpan di sana. Perangkat yang mengendalikan mesin atau sensor di pabrik, gedung, atau fasilitas energi layak diprioritaskan, karena kompromi di titik ini bisa merembet ke jaringan operasional.
Sumber: VulnCheck, Security Online, dan advisori Siemens SSA-834709. Gambar: Security Online.