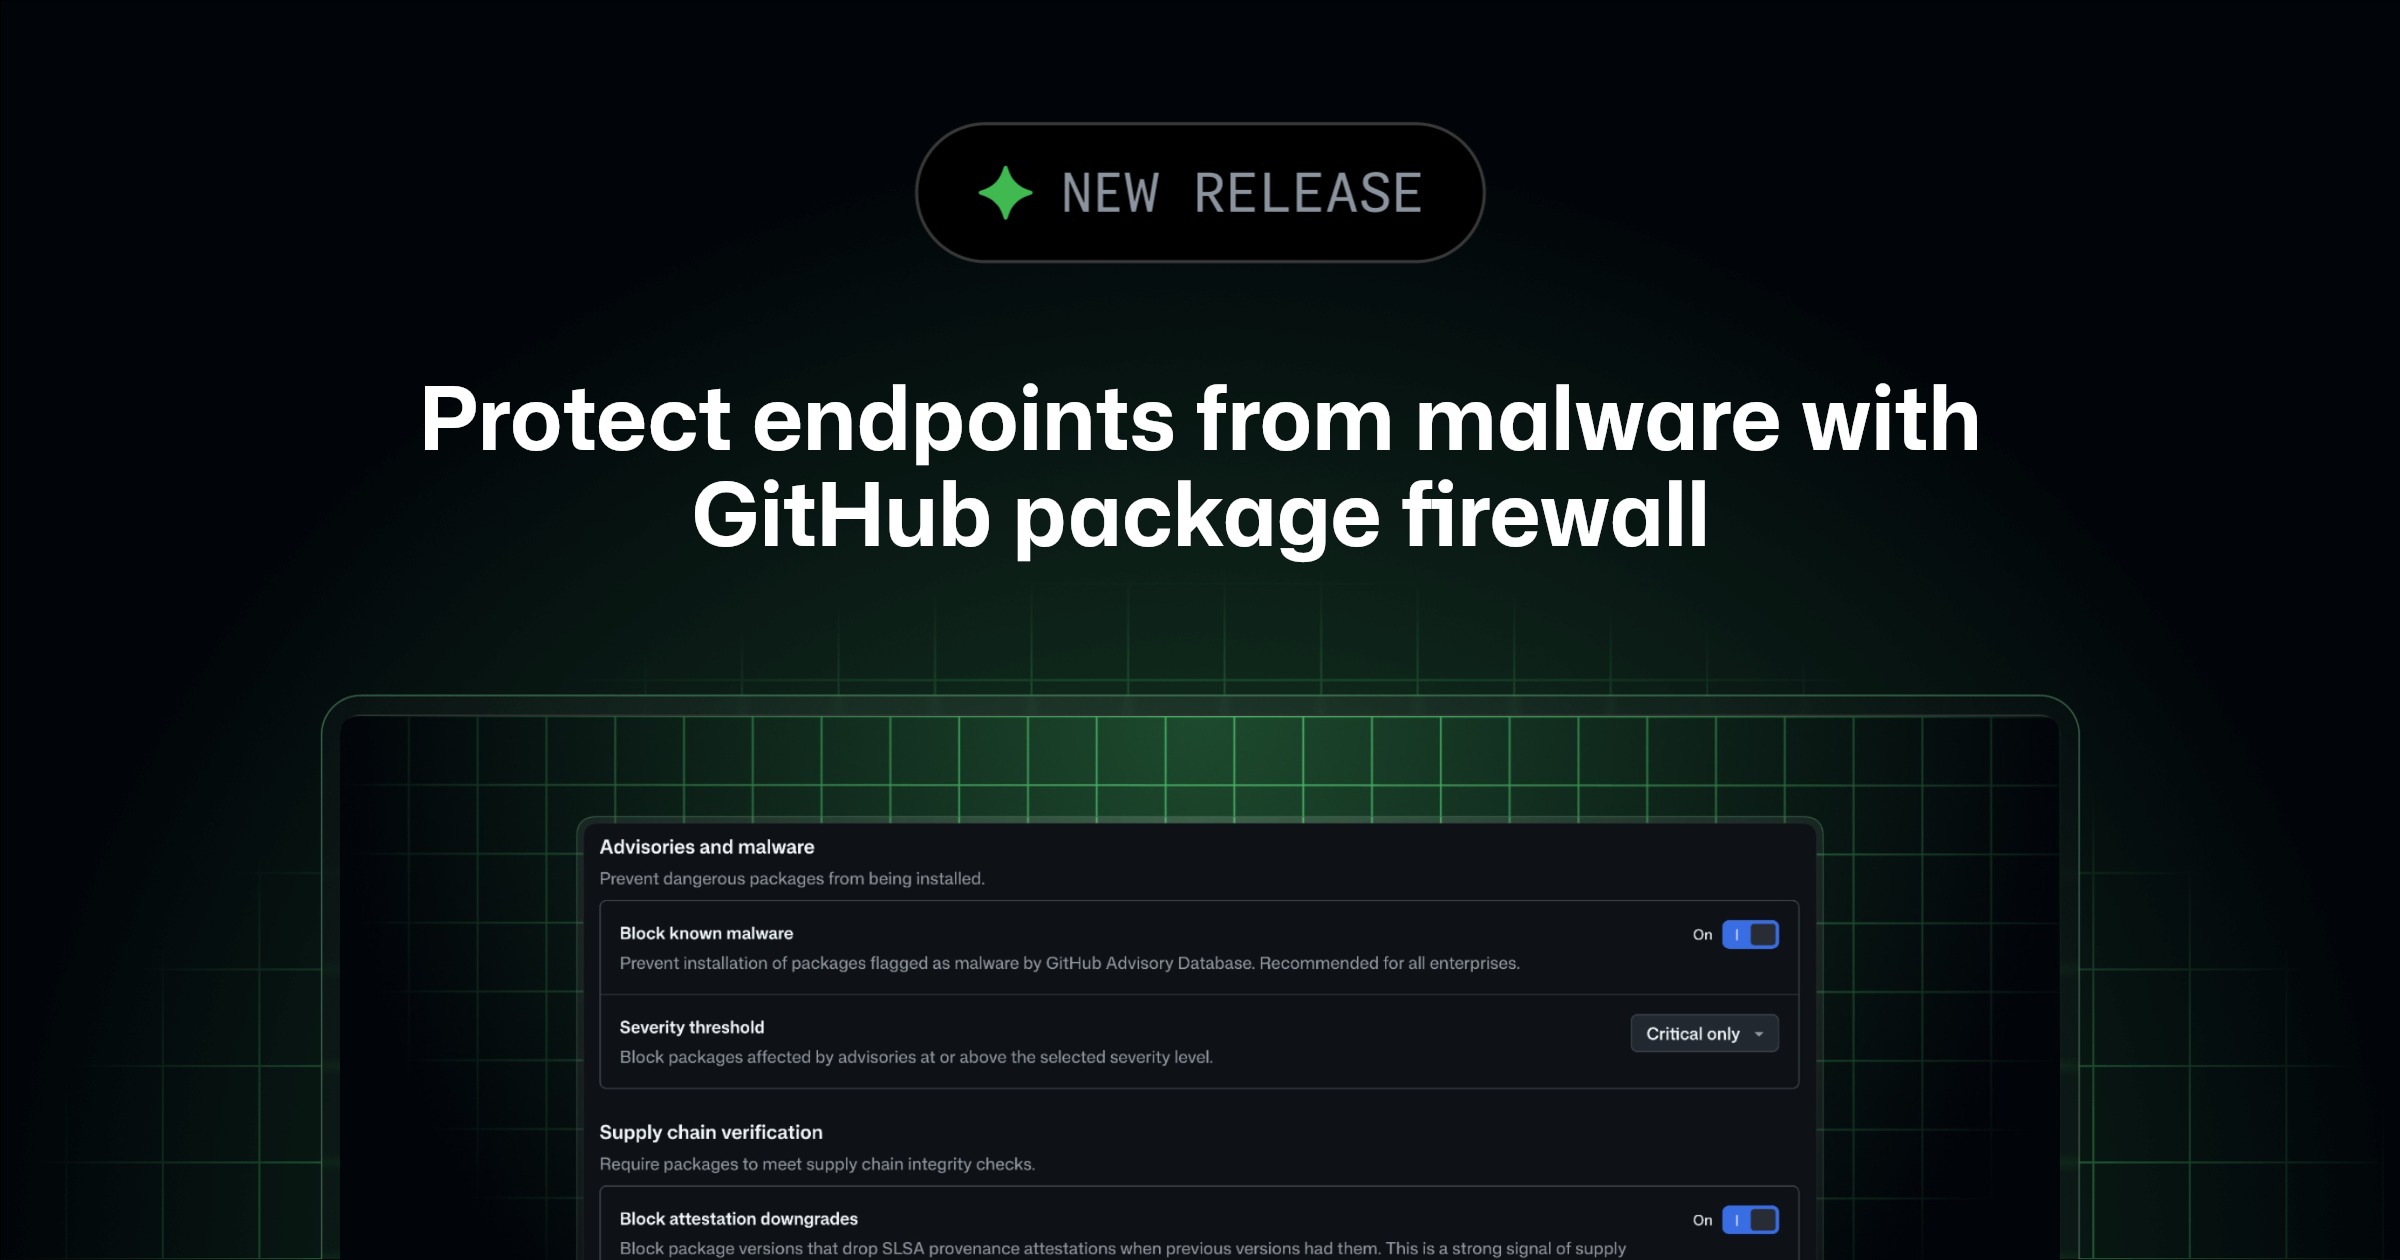
GitHub mengumumkan pada 20 Oktober 2026 bahwa package firewall kini tersedia sebagai pratinjau publik. Fitur ini menyaring permintaan metadata dan unduhan paket npm sebelum paket sampai ke mesin yang memasangnya. GitHub menyebut risiko terbesar ada pada agen pengodean dan runner CI, yang memasang dependensi tanpa ada manusia yang memeriksanya. The Hacker News mengulas peluncuran ini pada 29 Oktober.
Cara kerja dan aturan yang bisa dipilih
Firewall ini berdiri di antara perangkat atau registri internal dan repositori publik. Administrator mengatur kebijakan, lalu laptop pengembang, agen pengodean, dan server CI/CD mengirim permintaannya lewat firewall, bukan langsung ke registri npm. Permintaan yang melanggar kebijakan akan ditolak.
Menurut The Hacker News, ada lima kontrol utama. Firewall memblokir paket yang punya advisori malware di GitHub Advisory Database. Firewall juga menolak paket dengan kerentanan di atas ambang keparahan yang dipilih, dengan bawaan hanya tingkat kritis. Versi yang kehilangan atestasi SLSA padahal versi sebelumnya punya juga diblokir, begitu pula versi yang baru menambahkan skrip preinstall atau postinstall. Kontrol kelima adalah masa tunggu: versi yang lebih baru dari usia minimum tertentu, antara 1 dan 365 hari, ditahan dulu. Bawaannya satu hari, dan angka 0 menonaktifkannya.
Bila paket sah ikut terblokir, pengguna dapat mengajukan permohonan pengecualian yang bisa disetujui administrator dan manajer keamanan perusahaan.
Batasan yang perlu diketahui
Layanan ini baru mendukung paket npm. Pratinjau terbuka untuk semua pelanggan GitHub Enterprise Cloud, termasuk yang memakai data residency, dan gratis selama masa pratinjau. Setelah tersedia umum, GitHub akan menagih berdasarkan pemakaian terukur, mirip penagihan Actions. Pengguna paket gratis atau Team tidak disebut dalam pengumuman.
Ada satu keterbatasan lain. RuntimeWire mencatat bahwa firewall hanya memeriksa lalu lintas npm yang melewatinya, sehingga instalasi yang menempuh jalur lain tidak terkena kebijakan. Socket juga mengingatkan bahwa masa tunggu menunda perbaikan yang sah bila tidak disertai pengecualian, dan kode berbahaya tidak jadi aman hanya karena umurnya bertambah.
Gagasan masa tunggu sedang meluas. Menurut The Hacker News, pola serupa sudah dipakai di npm, Python, Visual Studio Code, Ruby, Bun, pnpm, dan Yarn. Rust 1.100, yang dijadwalkan rilis pada 12 November 2026, akan menambahkan pengaturan usia publikasi minimum dengan bawaan tujuh hari bila tidak diatur.
Langkah yang bisa diambil pembaca
Tim yang berlangganan GitHub Enterprise Cloud dapat membaca dokumentasi “Protecting endpoints with package firewall” di docs.github.com, lalu mengalihkan CI dan agen pengodean ke firewall secara bertahap. Pastikan tidak ada jalur instalasi npm yang melewatinya. Tim tanpa langganan itu masih bisa meniru dua kontrol yang paling murah: menetapkan masa tunggu di pengelola paket yang mendukungnya, dan meninjau setiap dependensi yang tiba-tiba menambahkan skrip pasca-instalasi.
Sumber: GitHub Changelog dan The Hacker News. Gambar: GitHub.