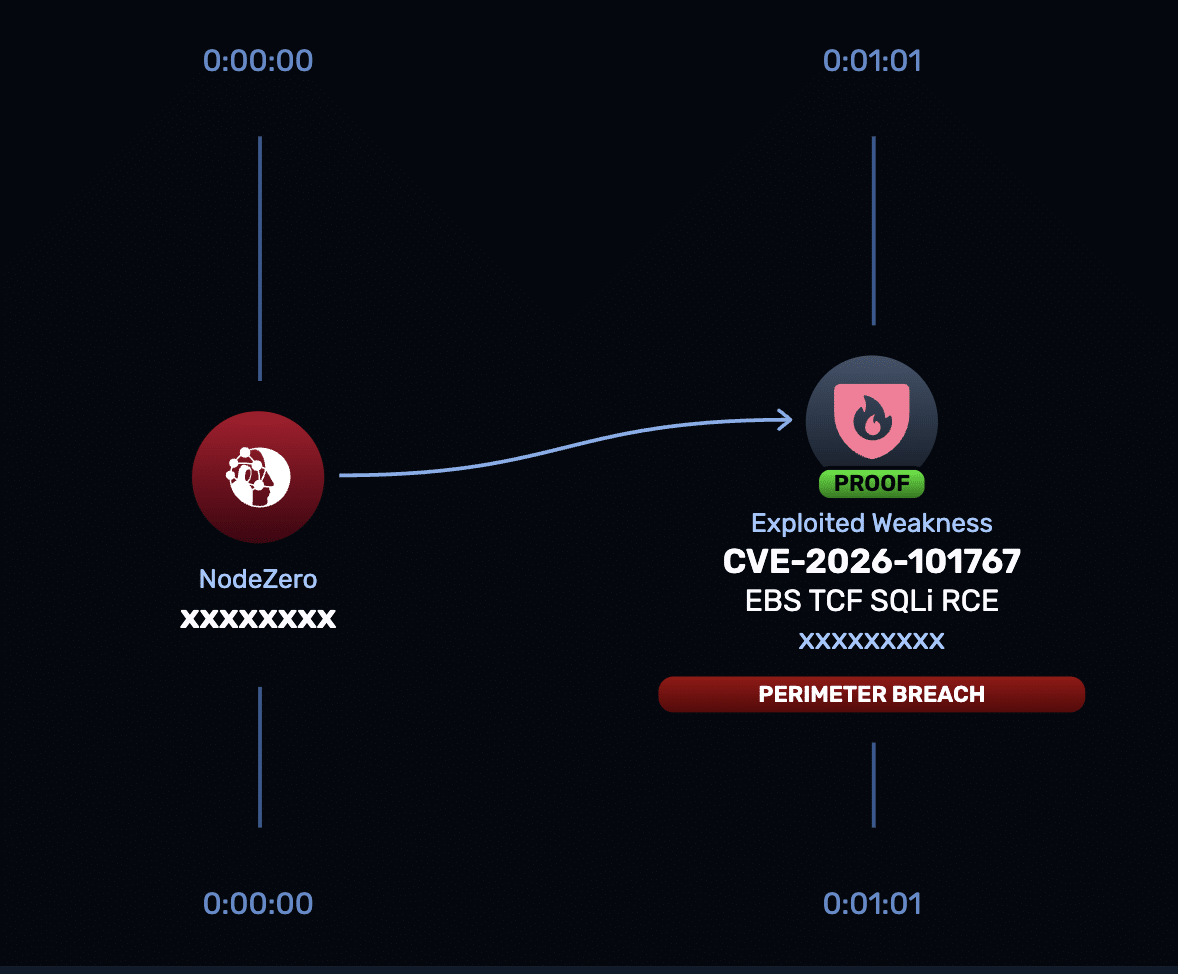
Penyerang mulai menjajaki celah kritis di Oracle E-Business Suite (EBS). Perusahaan intelijen ancaman Defused melaporkan percobaan eksploitasi terhadap sistem umpan miliknya pada 27 Oktober 2026, menurut pemberitaan Cyber Security News. Celah itu tercatat sebagai CVE-2026-101767 dengan skor CVSS 9,8.
Apa yang terdampak
Tim riset Horizon3.ai menemukan celah ini di komponen Application Object Library, bagian inti EBS. Jenisnya SQL injection tanpa autentikasi yang bisa dirangkai menjadi eksekusi kode jarak jauh. Penyerang hanya butuh akses jaringan, tanpa kata sandi dan tanpa interaksi pengguna. Versi yang terdampak adalah EBS 12.2.3 sampai 12.2.15.
Horizon3 melaporkan celah ini ke Oracle pada 24 Juli. Oracle menutupnya dalam Critical Patch Update Oktober 2026 yang terbit pada 20 Oktober. Rujukan patch yang berlaku untuk tiap instalasi ada di My Oracle Support Note KA923. Karena itu, pelanggan yang belum menjalankan patch tersebut masih terbuka.
Soal skala serangan, sumber belum memastikan adanya pembobolan sukses. Defused hanya mencatat percobaan eksploitasi pada sistem umpan, dan laporan yang kami baca belum menyebut korban nyata. Namun satu sumber itu tetap menjadi sinyal bahwa pelaku sudah mengincar celah ini. EBS biasanya menyimpan data keuangan, penggajian, SDM, dan pengadaan, sehingga akses ke basis datanya berdampak besar bagi perusahaan.
Langkah yang perlu diambil administrator
Langkah utama adalah memasang patch dari Critical Patch Update Oktober 2026. Selama patch belum terpasang, Horizon3 menyarankan dua hal: mengeluarkan servlet TCF dari daftar izin firewall URL EBS, dan membatasi akses lapisan web EBS hanya dari jaringan tepercaya. Konfigurasi bawaan membolehkan endpoint tersebut, jadi administrator perlu memeriksanya sendiri.
Horizon3 menegaskan bahwa pembatasan akses hanya mengurangi risiko dan tidak menggantikan patch. Tim keamanan sebaiknya juga memeriksa log untuk permintaan tanpa autentikasi yang janggal, serta mencari berkas atau proses tak dikenal di server aplikasi dan basis data EBS.
Dampak bagi pembaca di Indonesia
Oracle EBS banyak dipakai perusahaan besar dan instansi untuk keuangan serta SDM. Organisasi di Indonesia yang menjalankan EBS 12.2 sebaiknya mengecek versi dan status patch hari ini, lalu menutup akses internet langsung ke lapisan web aplikasi bila tidak diperlukan.
Sumber: Horizon3.ai dan Cyber Security News. Gambar: Horizon3.ai.