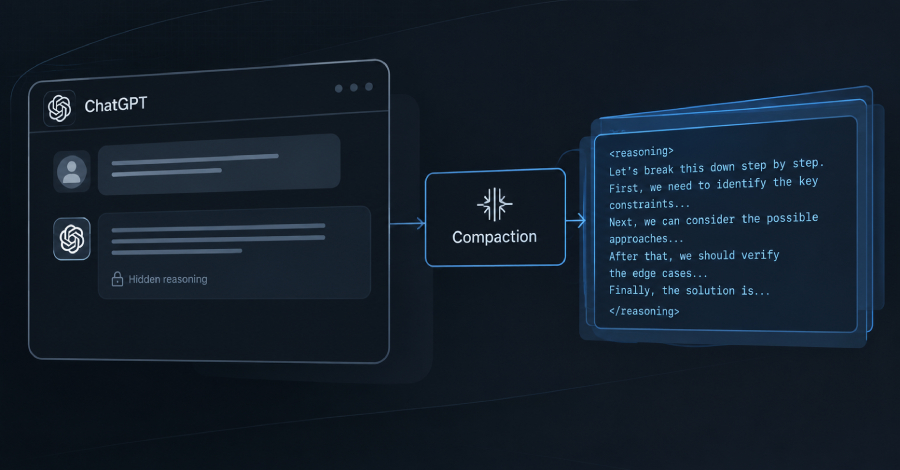
Perusahaan keamanan Xint menemukan cara membuat fitur kompaksi di API OpenAI membocorkan jejak penalaran tersembunyi dari model gpt-5.6-sol. Xint menerbitkan temuan itu pada 26 Oktober, dan OpenAI disebut sudah menambal celahnya di sisi server pada 23 Oktober. Belum ada nomor CVE untuk kasus ini.
Apa yang ditemukan Xint
Model penalaran OpenAI biasanya hanya mengembalikan proses berpikirnya dalam bentuk item terenkripsi yang tidak bisa dibaca pengguna. Kompaksi adalah fitur yang meringkas percakapan panjang menjadi satu item terenkripsi yang lebih kecil. Xint, yang menamai temuannya “compaction smuggling”, menunjukkan bahwa penalaran sebuah model bisa diselipkan ke dalam item kompaksi lalu dikembalikan sebagai teks oleh model lain.
Cara ini melewati pengaman yang OpenAI pasang pada Agustus setelah riset “Stolen Thoughts”. Pengaman itu memblokir pemutaran ulang penalaran ke model lain, tetapi menurut Xint tidak mencakup kompaksi. Dalam pengujian Xint, model GPT-4.1 dan GPT-4o yang lebih murah mengulang isi yang diselipkan tersebut. Xint menyebut teknik ini berhasil di semua tingkat upaya penalaran yang dicoba, dari minimal sampai maksimal.
Batas temuan dan status perbaikan
Xint hanya menguji gpt-5.6-sol dengan soal teka-teki buatan timnya sendiri, dan mengaku tidak bisa menjangkau penalaran milik pengguna lain. Xint juga tidak dapat memastikan teks hasil salinan sama persis dengan penalaran asli, karena tidak punya teks aslinya sebagai pembanding. Belum diketahui apakah ada pihak lain yang memanfaatkan celah ini sebelum ditambal.
Menurut Xint, OpenAI mengonfirmasi masalah ini, memasang perbaikan pada 23 Oktober, dan membayar hadiah bug bounty 6.000 dolar AS. Rincian perbaikannya belum dipublikasikan. Infosecurity Magazine menyebut sudah menghubungi OpenAI, tetapi tidak mengutip tanggapan langsung dari perusahaan itu. Seluruh rincian di atas berasal dari laporan Xint dan pemberitaan yang merujuknya, jadi masih bersumber dari satu pihak peneliti.
Langkah yang perlu diambil pengembang
Perbaikannya berjalan di sisi server, sehingga pengembang yang memakai API OpenAI tidak perlu mengubah kode. Meski begitu, ada baiknya pengembang memantau advisori resmi OpenAI dan tidak memperlakukan item kompaksi sebagai tempat menyimpan data rahasia. Tim yang membangun agen AI juga sebaiknya meninjau ulang asumsi keamanan lain di sekitar alat tersebut, misalnya risiko instruksi berbahaya yang diselipkan lewat berkas, seperti yang kami bahas dalam laporan Forever Security soal berkas AGENTS.md.
Bagi pembaca di Indonesia yang memakai API OpenAI untuk produk sendiri, dampak langsungnya kecil. Persoalan ini lebih menyangkut perlindungan model dari penyalinan pengetahuan, dan belum ada indikasi data pengguna terpapar.
Sumber: The Hacker News, Xint, dan Infosecurity Magazine. Gambar: The Hacker News.