Kategori: Kabar Terbaru
-
Celah Brotli CVE-2026-111497 Ternyata Juga Kena .NET, FFmpeg, ClickHouse, dan Apache Arrow, Microsoft Mulai Rilis Perbaikan
Peneliti JFrog merinci bahwa bug dekoder Brotli CVE-2026-111497 juga menjangkau .NET, FFmpeg, ClickHouse, dan Apache Arrow. Microsoft mengumumkan pembaruan .NET pada 25 Oktober, sedangkan perbaikan ClickHouse dan Arrow belum dirilis.
-
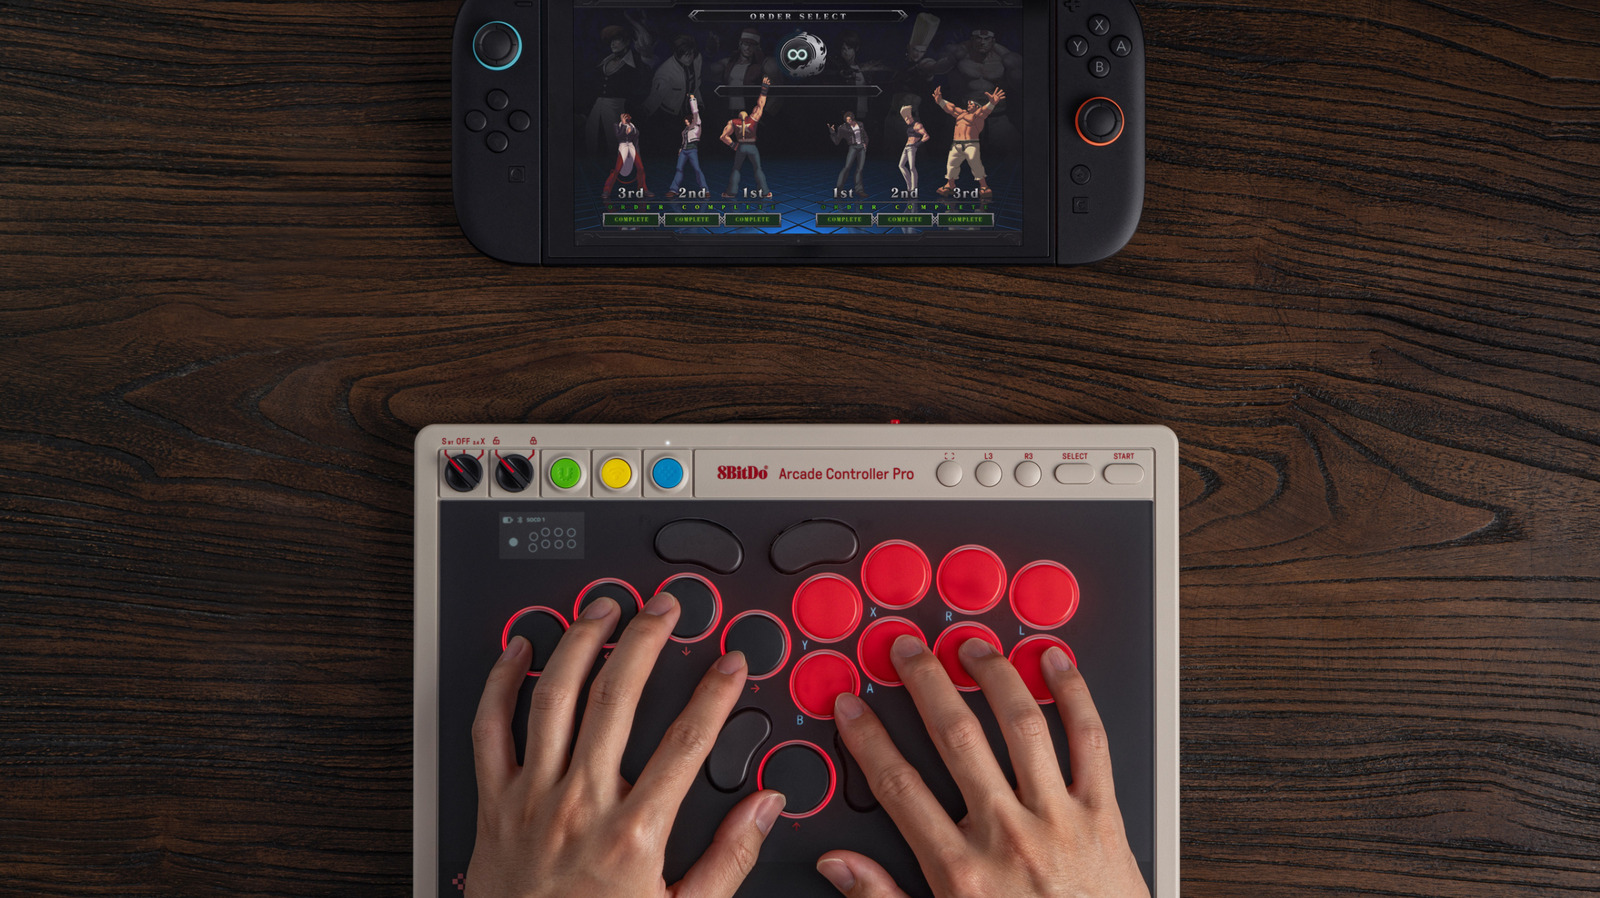
8BitDo Arcade Controller Pro Dijual 120 Dolar AS dan Dikirim 30 November, Kontroler Leverless dengan Layar Input
8BitDo membuka pre-order Arcade Controller Pro seharga 120 dolar AS (107 euro) dengan jadwal kirim 30 November. Kontroler leverless ini punya layar 1,47 inci, lima tombol terprogram, dan mendukung Switch serta PC.
-
Celah AuthMask di Microsoft Authenticator Android Bisa Serahkan Token Akun Kerja ke Aplikasi Tanpa Izin
Peneliti Enclave merinci CVE-2026-80097, celah di Microsoft Authenticator untuk Android yang memungkinkan aplikasi tanpa izin apa pun meminta token akun kerja. Microsoft sudah memperbaikinya di versi 6.2606.4246.
-
Bootkit UEFI BlackX Tembus Secure Boot di Windows yang Sudah Ditambal, Kaspersky Kaitkan dengan APT41
Kaspersky menemukan bootkit UEFI bernama BlackX yang melewati Secure Boot lewat celah Baton Drop (CVE-2022-21894) di mesin Windows yang sudah ditambal. Pelakunya diduga APT41 dengan tingkat keyakinan sedang, dan korbannya instansi diplomatik di Asia Tengah.
-
Agen Skynet Membajak Server AI yang Terbuka di Internet, Symantec: Bisa Berjalan 100.000 Langkah Tanpa Pengawasan
Symantec merekam agen serangan otonom bernama Skynet lewat honeypot AI. Agen ini membajak model AI yang terpapar internet, lalu memakainya untuk memindai server, mencuri kredensial, dan memasang penambang kripto.
-
Berkas AGENTS.md Berbahaya di Folder Downloads Bisa Membajak Codex dan Claude Code, Peneliti Peringatkan
Forever Security menunjukkan bahwa berkas AGENTS.md berbahaya di folder Downloads bisa membuat agen pemrograman AI menjalankan perintah penyerang. Tidak ada patch, karena agen bekerja sesuai desainnya.
-
Google Ubah Kebijakan Privasi: Data Gmail dan Foto yang Dihubungkan ke Pencarian AI Bisa Memengaruhi Iklan
Kebijakan privasi Google yang berlaku sejak 16 Oktober 2026 menyebut data Gmail, Drive, dan Foto yang dihubungkan ke Search atau Gemini lewat Personal Intelligence bisa dipakai untuk personalisasi iklan. Secara bawaan, isi ketiga layanan itu tetap tidak dipakai untuk iklan.
-
Celah Kritis TokenGuard Laravel CVE-2026-114509 Bisa Dipakai Masuk sebagai Pengguna Lain, PoC Publik Sudah Beredar
Laravel menerbitkan advisory CVE-2026-114509, celah autentikasi di TokenGuard yang dinilai kritis dengan skor CVSS v4 9,2. Perbaikan ada di Laravel 12.68.0 dan 13.29.0, dan kode bukti konsep sudah beredar publik.
-
Peneliti Laporkan Celah Tailscale SSH yang Belum Ditambal, Satu Perangkat Terbobol Bisa Naik ke Root di Server Lain
Erica Windisch dari Cyberdione Labs melaporkan rangkaian celah di Tailscale SSH, headscale, dan komponen lain yang disebut Tailworm. Belum ada CVE maupun patch, dan temuan ini belum direproduksi pihak independen.
-
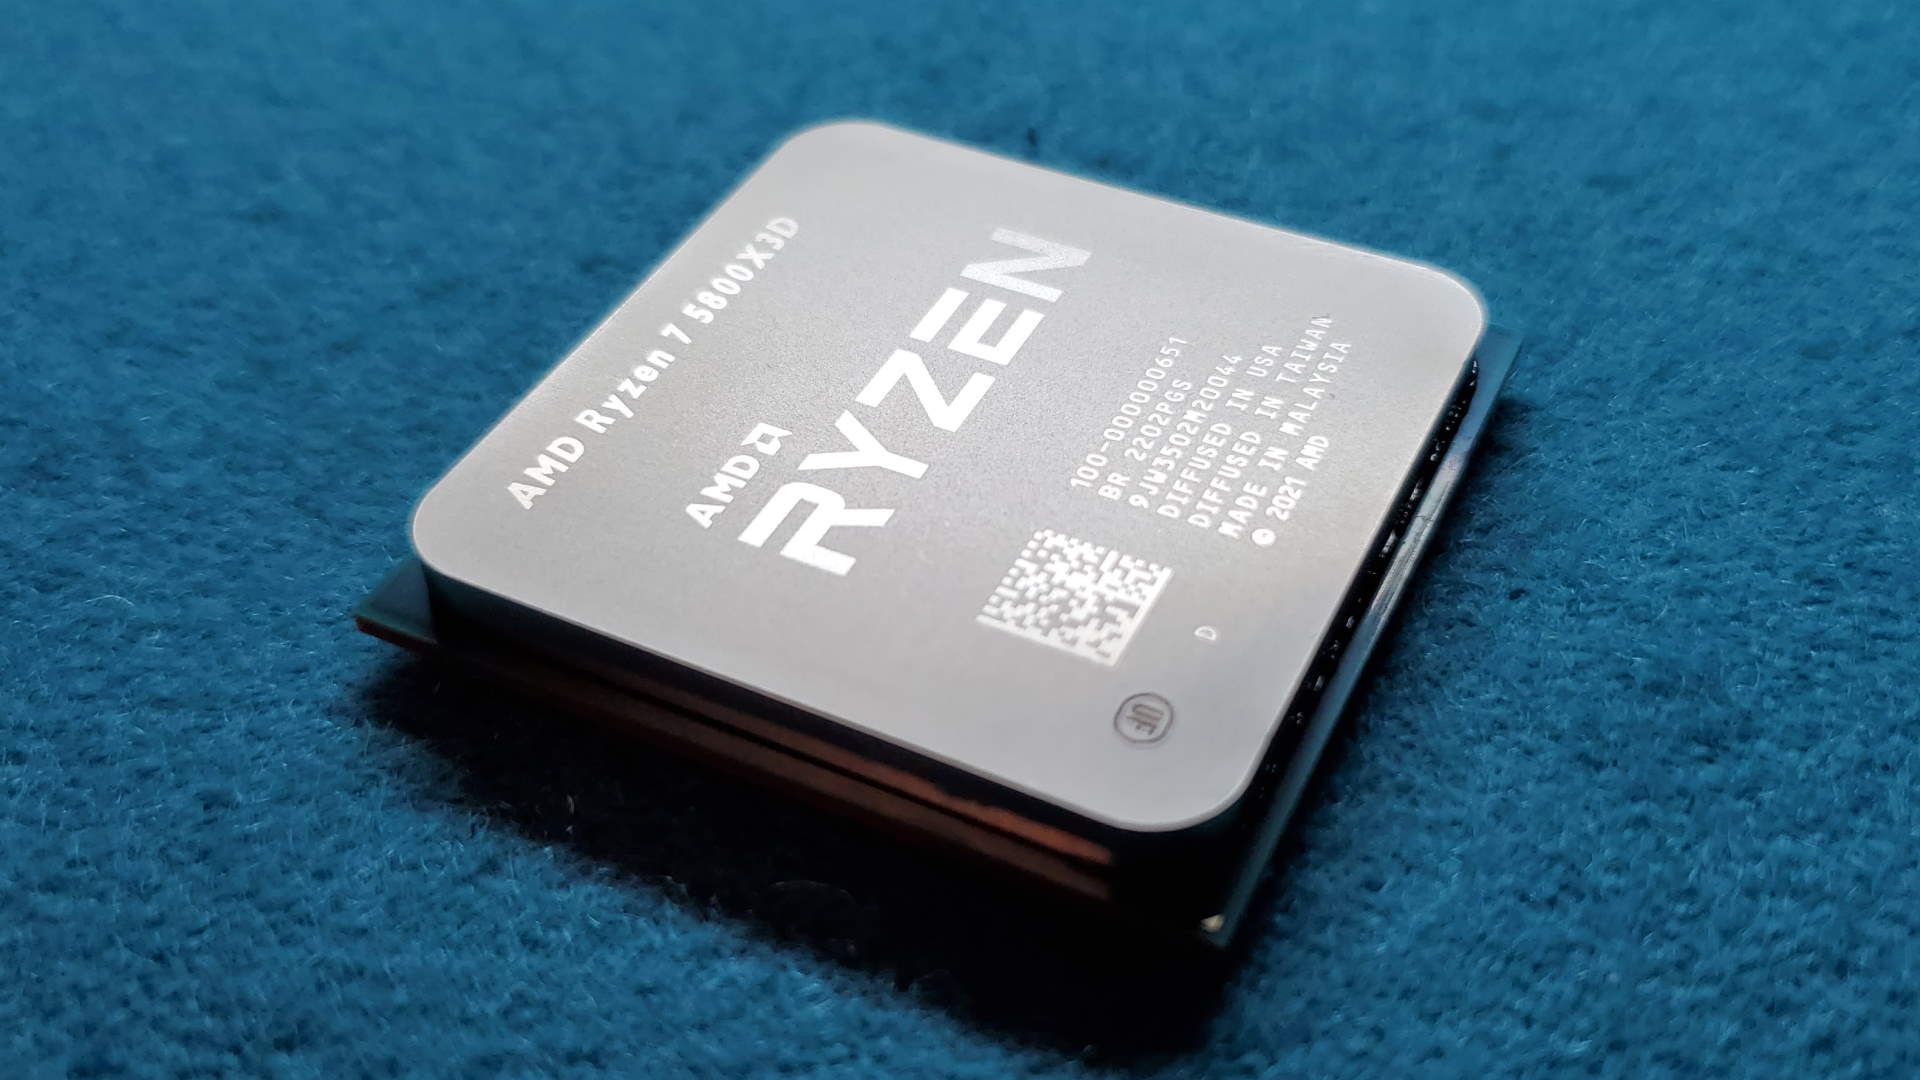
AMD Sebut Lisa Su Ikut Usulkan Rilis Ulang Ryzen 7 5800X3D, “Hadiah Terakhir” untuk Pengguna AM4
Travis Kirsch dari AMD menyebut Lisa Su termasuk yang pertama mengusulkan rilis ulang Ryzen 7 5800X3D. AMD menegaskan rencana itu dibuat sebelum harga DDR5 melonjak.
-
Peretas k0t Bobol Firewall Fortinet dan Palo Alto, Lebih dari 70.000 Kredensial Terekspos
Group-IB dan NyxLab melaporkan pelaku bernama k0t menyerang FortiGate, FortiWeb, dan GlobalProtect lewat CVE-2025-64446 dan CVE-2026-0257. Lebih dari 70.000 kredensial perangkat jaringan dan dump LDAP terekspos.
-
BSSN Keluarkan Peringatan Resmi soal PHP2Shell, Pengelola Website Indonesia Diminta Segera Perbarui PHP
BSSN menerbitkan Security Advisory untuk CVE-2026-109618 dan CVE-2026-109619 pada 22 Oktober. Komdigi menegaskan perubahan konfigurasi saja tidak cukup, pengelola website harus memperbarui PHP.